Business Email Compromise (BEC): Betrugsmaschen, Techniken und Verteidigung

BEC einfach erklärt: Was ist ein CEO-Betrug, wie funktioniert ein Business Email Compromise-Angriff, ein realer Fall und wie Sie Ihr Unternehmen schützen können.
- Veröffentlicht am 2026-10-26
- Lesezeit: 5 Minuten
Kompromittierung von Geschäfts-E-Mails: Wie Unternehmensbetrug funktioniert #
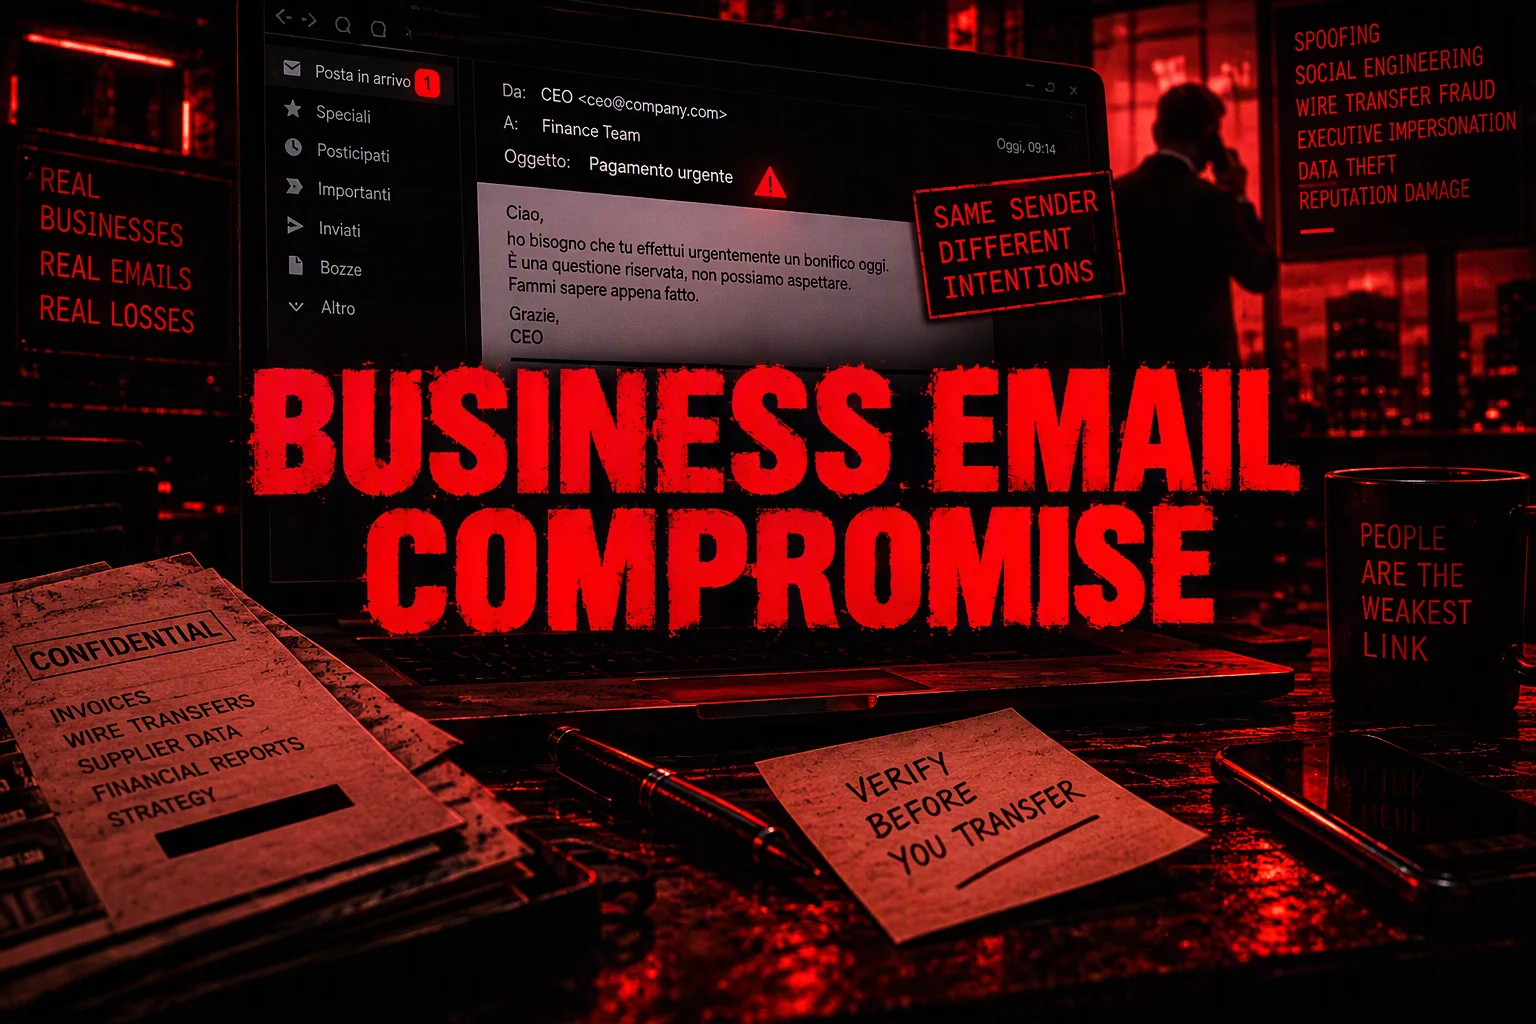
Business Email Compromise ( BEC ), auch bekannt als CEO-Betrug , ist ein gezielter Angriff, bei dem Kriminelle die E-Mail-Adresse eines Unternehmens kompromittieren oder fälschen, um einen Mitarbeiter zu einer Geldüberweisung, zur Änderung der Bankverbindung eines Lieferanten oder zur Übermittlung vertraulicher Daten zu verleiten. Es gibt keine Schadsoftware, keinen Link zum Anklicken: lediglich eine gut formulierte E-Mail zum richtigen Zeitpunkt an die richtige Person.
Es handelt sich um eine der lukrativsten Cyberbetrugsmaschen weltweit. Laut FBI-Bericht vom April 2026 gingen beim Internet Crime Complaint Center (ICCC) 24.768 Beschwerden im Zusammenhang mit BEC- Betrug ein , die zu gemeldeten Verlusten von über 3 Milliarden US-Dollar führten – ein deutlicher Anstieg gegenüber 2,77 Milliarden US-Dollar im Jahr 2024. Zwischen 2013 und 2023 beliefen sich die geschätzten Gesamtverluste auf über 55 Milliarden US-Dollar.
Bedeutung von BEC: Warum es sich nicht um einen gewöhnlichen Phishing-Betrug handelt. #
BEC ist eine Form des gezielten Phishings ( Spear-Phishing ), jedoch mit einem entscheidenden Unterschied: BEC-E-Mails enthalten fast nie infizierte Anhänge oder schädliche Links – also jene Elemente, die Spamfilter erkennen. Es handelt sich um saubere, gut formulierte Nachrichten, die oft nach wochenlanger Beobachtung des Zielunternehmens erstellt werden: Organigramm, Kommunikationsstil, interne Hierarchien, Arbeitsgewohnheiten und sogar die typische Sprache des CEOs oder CFOs.
Deshalb umgeht BEC herkömmliche technische Kontrollen: Es nutzt keine Software-Schwachstelle aus, sondern das Vertrauen zwischen Menschen.
Wie ein BEC-Angriff funktioniert, Schritt für Schritt #
- AnerkennungDer Angreifer analysiert das Unternehmen über soziale Netzwerke (vor allem LinkedIn), die Website, Pressemitteilungen und, wenn möglich, bereits kompromittierte E-Mails.
- Zugriff oder Identitätsdiebstahloder tatsächlich ein E-Mail-Konto kompromittiert (durch Phishing, gestohlene Zugangsdaten oder einen Hackerangriff). Datenmissbrauch
vorherige), oder erstellen Sie eine Domain und Adresse, die der realen sehr ähnlich ist (zum Beispiel
azienda-spa.comstattaziendaspa.com). - Stille BeobachtungWenn er tatsächlich Zugriff auf die Mailbox hat, überwacht er oft wochenlang die Konversationen und wartet auf den richtigen Moment, beispielsweise eine laufende Geschäftsverhandlung.
- Il colpo: sendet (oder fügt in eine laufende Konversation ein) eine Nachricht, in der eine dringende Banküberweisung, eine IBAN-Änderung für eine bereits geplante Zahlung oder vertrauliche Daten angefordert werden.
- Psychischer Druck: Dringlichkeit, Vertraulichkeit („Erzähl es niemandem weiter“), Autorität (die Nachricht scheint vom Chef oder einem vertrauten Partner zu stammen).
- auszahlenDas Geld landet auf einem von Kriminellen kontrollierten Konto und wird oft schnell auf andere Konten transferiert, um die Rückgewinnung zu erschweren.
Die häufigsten Varianten von BEC #
| Typ | Wie es funktioniert |
|---|---|
| CEO-Betrug | Eine E-Mail, die scheinbar vom CEO oder einem leitenden Angestellten stammt, fordert eine dringende und vertrauliche Geldüberweisung, oft während er sich „in einer Besprechung befindet und nicht erreichbar ist“. |
| Gefälschte Rechnung / kompromittierter Lieferant | Der Angreifer gibt sich als echter Lieferant aus und kündigt eine Änderung der IBAN für zukünftige Zahlungen an. |
| Angriff auf den Anwalt | Ein falscher Anwalt, der in eine vertrauliche Transaktion (Übernahme, Vertrag) verwickelt ist, bittet um eine dringende Banküberweisung, um den „Deal abzuschließen“. |
| Datendiebstahl durch Mitarbeiter | In der E-Mail, die offenbar vom Geschäftsführer oder der Personalabteilung stammt, werden Steuerinformationen oder Gehaltsabrechnungen der Mitarbeiter angefordert. |
| Tatsächliche Kompromittierung des Postfachs (EAC) | Die gefährlichste Variante: Der Angreifer verschafft sich tatsächlich Zugang zur E-Mail und schaltet sich in eine echte Transaktion ein, indem er die IBAN zum Zeitpunkt der Zahlung austauscht. |
Ein realer Fall: der Travertinbetrug #
Ein Fall, der den Mechanismus deutlich veranschaulicht, betrifft ein italienisches und ein amerikanisches Unternehmen, die beide an der Lieferung von Steinmaterialien für ein Projekt im Wert von ca. 1,4 Millionen US-Dollar beteiligt waren. Kriminelle hatten sich Zugang zum E-Mail-Postfach des italienischen Unternehmens verschafft und so die Kommunikation und laufenden Transaktionen eingesehen. Nach der Zahlung überwies das amerikanische Unternehmen ca. 700.000 US-Dollar auf eine von den Betrügern gefälschte IBAN, in dem Glauben, den eigentlichen Partner zu bezahlen. Nur die Zusammenarbeit der italienischen Polizei und des US-amerikanischen Secret Service ermöglichte es, einen Teil des Geldes zurückzuerlangen.
Das bemerkenswerte Detail: keine Links, keine verdächtigen Anhänge. Nur ein echtes Geschäftsgespräch, das im richtigen Moment abgefangen wurde.
Warum BEC so gut funktioniert #
- Umgehung technischer FilterKeine Malware zu erkennen, keine verdächtigen URLs zu blockieren.
- Autorität ausnutzenEin Mitarbeiter hinterfragt selten eine Anweisung, die scheinbar von seinem Vorgesetzten kommt.
- Nutzen Sie die Dringlichkeit aus„Das ist heute notwendig“ verleitet die Leute dazu, die üblichen Kontrollen auszulassen.
- Nutzen Sie die Vorteile der Privatsphäre.Die Aussage „Sprich nicht mit anderen darüber“ isoliert das Opfer von Gesprächen mit Kollegen, die die Anomalie oft ans Licht bringen würden.
- Es ist gezielt, nicht massenhaft.Im Gegensatz zu Spam ist jede Nachricht individuell auf das jeweilige Unternehmen und die jeweilige Person zugeschnitten.
Warnzeichen einer BEC-E-Mail #
| Signal | Warum sollte das Verdacht erregen? |
|---|---|
| Dringender Banküberweisungsantrag | Insbesondere wenn dies außerhalb der normalen Unternehmensverfahren liegt. |
| Einladung zur Vertraulichkeit | „Sag es niemandem“ ist keine legitime Zahlungspraxis. |
| Plötzliche Änderung der Bankverbindung | Ein seriöser Anbieter ändert die IBAN nicht per E-Mail ohne unabhängige Überprüfung. |
| Ähnlicher, aber doch anderer Bereich | Überprüfen Sie immer die genaue Absenderadresse, nicht nur den Anzeigenamen. |
| Der Absender ist nicht erreichbar. | Eine häufige Ausrede, um die Telefonverifizierung zu verhindern |
| Ungewöhnliche Anfrage für diese Rolle | Dass ein CEO Steuerinformationen zu einem einzelnen Mitarbeiter anfordert, ist ein atypisches Muster. |
Wie Sie sich vor BEC schützen können: Unternehmen #
- Prüfen Sie es auf einem anderen Kanal.Jede Überweisung oder IBAN-Änderungsanfrage muss telefonisch bestätigt werden. Die Bestätigung muss unter einer vorher bekannten Nummer erfolgen, niemals unter der in der verdächtigen E-Mail angegebenen Nummer.
- Doppelte Genehmigungsverfahren: keine signifikanten Zahlungen, die von einer einzelnen Person auf Anfrage per E-Mail autorisiert werden.
- E-Mail-Authentifizierung: Implementieren Sie SPF, DKIM und DMARC, um das Spoofing von Unternehmensdomains zu reduzieren.
- MFA überall: insbesondere auf den E-Mail-Konten von Managern und der Verwaltung, den Hauptzielen.
- Gezieltes Training: keine übliche allgemeine Anti-Phishing-Schulung, sondern spezifische Szenarien zu dringenden und vertraulichen Finanzanfragen.
- Überwachung ähnlicher Domänen: Registrieren oder überwachen Sie Varianten Ihrer Geschäftsdomain, die für Identitätsdiebstahl missbraucht werden könnten.
- Überprüfen Sie die OAuth-Weiterleitungsregeln und Apps.Wenn ein Konto tatsächlich kompromittiert wurde, kann der Angreifer versteckte E-Mail-Regeln erstellen oder autorisierte Anwendungen ausnutzen, um die Kommunikation auch nach einer Passwortänderung weiterhin einzusehen. Es empfiehlt sich, die am stärksten gefährdeten Konten regelmäßig zu überprüfen.
- Kultur des sicheren FehlersMitarbeiter sollten sich frei fühlen, zusätzliche Fragen zu stellen oder verdächtige Zahlungen abzulehnen, ohne Vergeltungsmaßnahmen befürchten zu müssen, selbst wenn die Aufforderung scheinbar von oben kommt.
Was tun, wenn Sie Opfer von BEC geworden sind? #
- Kontaktieren Sie umgehend die Bank.Sie werden gebeten, sich mit dem Institut in Verbindung zu setzen, das die Überweisung erhalten hat: Eine betrügerische Überweisung kann manchmal gesperrt oder zurückgeholt werden, wenn sie innerhalb weniger Stunden gemeldet wird.
- Melden Sie dies der Postpolizei.Die internationale Zusammenarbeit zwischen Strafverfolgungsbehörden hat bereits in ähnlichen Fällen die Rückgewinnung von Geldern ermöglicht.
- Anmeldeinformationen ändern alle betroffenen E-Mail-Konten überprüfen und die Multi-Faktor-Authentifizierung (MFA) aktivieren, falls diese noch nicht aktiviert ist.
- Prüfen Sie das Ausmaß des Kompromisses.Wenn ein Konto tatsächlich kompromittiert wurde, überprüfen Sie die E-Mail auf versteckte Weiterleitungsregeln, die Angreifer häufig nutzen, um unbemerkt Konversationen zu überwachen.
- Benachrichtigen Sie Ihre Geschäftspartner Wer an dem abgehörten Gespräch beteiligt war, könnte das nächste Ziel mit dem gleichen Muster sein.
BEC und künstliche Intelligenz #
BEC entwickelt sich mithilfe generativer KI weiter: E-Mails klingen immer natürlicher, sind frei von Grammatikfehlern, die früher ein verräterisches Indiz waren, und in manchen Fällen werden sogar Deepfakes in Stimme oder Video eingesetzt, um die Glaubwürdigkeit dringender Anfragen zu erhöhen (eine Technik, die sich mit Vishing überschneidet ) . Das FBI geht bereits davon aus, dass im Jahr 2025 BEC-Verluste von über 30 Millionen US-Dollar auf Betrugsmaschen mit nachgewiesener KI-Komponente zurückzuführen sind . Die Verteidigungsstrategie bleibt im Wesentlichen dieselbe: Dringende Finanzanfragen sollten ohne unabhängige Überprüfung nicht genehmigt werden, unabhängig vom verwendeten Medium.
Häufig gestellte Fragen zur Kompromittierung von Geschäfts-E-Mails #
Was ist Business Email Compromise? #
Ein gezielter Angriff, bei dem Kriminelle eine geschäftliche E-Mail-Adresse kompromittieren oder fälschen, um jemanden dazu zu bringen, eine Überweisung zu tätigen, Bankdaten zu ändern oder vertrauliche Daten zu senden.
Worin besteht der Unterschied zwischen BEC und Phishing? #
BEC ist eine hochgradig zielgerichtete Form des Phishings (Spear-Phishing), die fast nie bösartige Links oder Anhänge verwendet: Sie setzt auf eine überzeugende E-Mail und einen passenden Kontext, nicht auf eine zu öffnende Datei.
Was ist der CEO-Betrug? #
Dies ist die bekannteste Variante von BEC: eine E-Mail, die scheinbar vom CEO oder einem Manager stammt und in der eine dringende und vertrauliche Geldüberweisung an einen Mitarbeiter angefordert wird.
Wie erkenne ich eine BEC-E-Mail? #
Dringende und vertrauliche Anfrage bezüglich einer Banküberweisung oder IBAN-Änderung, Absender "nicht erreichbar", ähnlicher, aber unterschiedlicher Domainname, ungewöhnliche Anfragen für diese Rolle.
Woran erkennt man, ob eine Zahlungsanforderung legitim ist? #
Indem Sie eine vorher bekannte Telefonnummer anrufen, niemals die in der verdächtigen E-Mail angegebene, und stets ein Vier-Augen-Prinzip für relevante Überweisungen befolgen.
Wie hoch sind die Kosten von BEC-Betrug für Unternehmen? #
Nach Angaben des FBI beliefen sich die gemeldeten Verluste in den Vereinigten Staaten allein im Jahr 2025 auf über 3 Milliarden Dollar, basierend auf fast 25.000 Meldungen.
Was soll ich tun, wenn ich aufgrund eines BEC-Betrugs bereits eine Überweisung getätigt habe? #
Nehmen Sie umgehend Kontakt mit Ihrer Bank auf, um zu versuchen, die Gelder zu sperren oder zurückzuerhalten, melden Sie den Vorfall der Postpolizei und ändern Sie die Zugangsdaten der betroffenen E-Mail-Konten.
Hat künstliche Intelligenz das BEC-Risiko verschärft? #
Ja. Dadurch wirken E-Mails natürlicher und überzeugender, und es können Deepfakes von Stimme oder Video hinzugefügt werden, um die Behauptung zu untermauern, aber die Verteidigung bleibt dieselbe: immer über einen unabhängigen Kanal überprüfen.