
nmap, ffuf, Burp, Python: Konfigurationen, Aliase und Skripte, die Sie tatsächlich jedes Mal verwenden werden, wenn Sie einen Rechner angreifen.
- Artikel
- 115+ Hinweis
- Optik
- OSCP • Rotes Team
- Struktur
- Recon → Ausnutzen
Tools Artikel
Filter
 Werkzeuge
Ligolo-ng: Tunneling und Pivoting ohne Proxychains auf Kali
Ligolo-ng ist ein Tunneling- und Pivoting-Tool mit einer TUN-Schnittstelle: Nutzung, Installation, Proxy und Agent, Double Pivot, Magic IP und deren Erkennung. Ein Leitfaden für Penetrationstester.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
OpenSSL: Werkzeuge für TLS, Zertifikate und Verschlüsselung
OpenSSL für TLS-, X.509-, RSA- und ECDSA-Zertifikate, PKI, s_client und Verschlüsselung. Praktische Befehle für Linux, Windows, Fehlerbehebung und Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER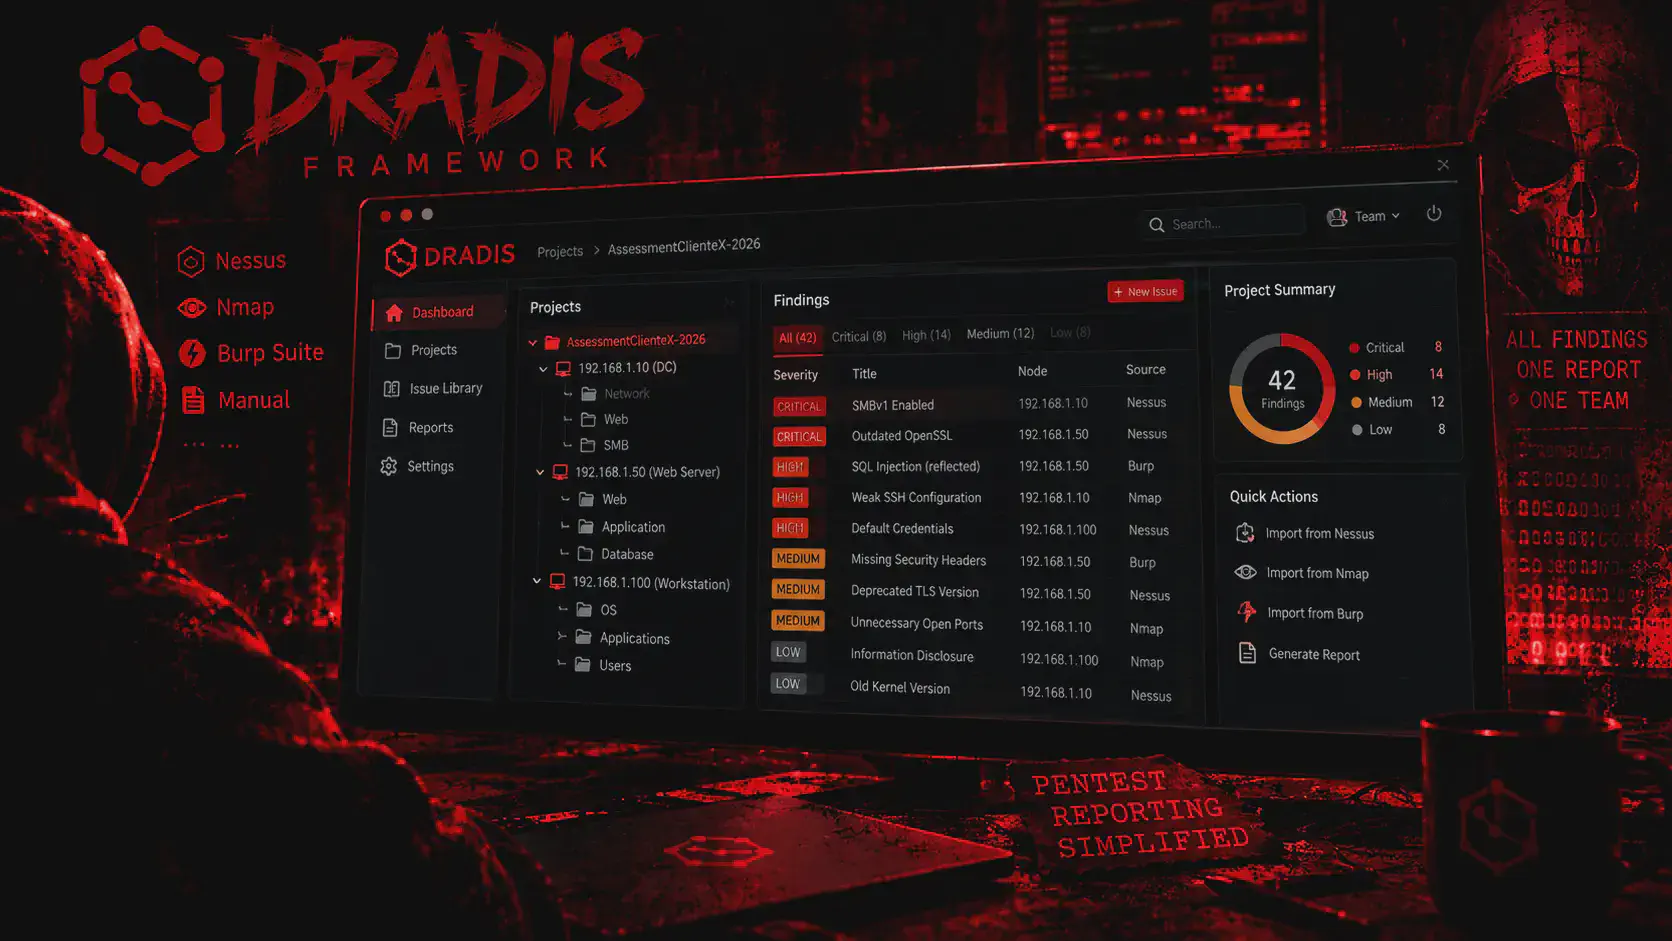 Werkzeuge
Dradis-Framework: Berichterstellung, Ergebnisse und Pentest-Automatisierung
Entdecken Sie das Dradis Framework: Importieren Sie Ergebnisse von Nessus, Nmap und Burp, organisieren Sie Beweise und erstellen Sie konsistente Penetrationstestberichte. Ein praktischer Leitfaden.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
JTAG: Was es ist, wie es funktioniert und wie man es beim Hardware-Penetrationstesting einsetzt
Was ist JTAG und wie funktioniert es? Erfahren Sie mehr über Pins, JTAGulator, OpenOCD, Firmware-Dumps und die Risiken einer ungeschützten JTAG-Schnittstelle beim Hardware-Penetrationstesting.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Nessus: Vollständiger Leitfaden zu Scannen, Installation und Schwachstellen
Nessus-Leitfaden: Installation, Nessus Essentials, Schwachstellenscans, Scans mit Berechtigungsnachweis, Richtlinien, Optimierung und Berichterstellung. Der vollständige Workflow zur Schwachstellenanalyse.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Sliver C2: Leitfaden zu Zuhörern, Leuchtfeuern, Implantaten und Waffenkammer
Sliver C2 für das Red Team konfigurieren: Installation, mTLS/HTTP/DNS-Listener, Implantation, Beacons und Sessions, Armory, BOF, Pivoting, OPSEC, Erkennung und Bereinigung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Cobalt Strike: Was es ist, wie es funktioniert, Leuchtfeuer und formbares C2
Erfahren Sie, wie Cobalt Strike im Red Team funktioniert: Team-Server-Architektur, Beacon, Listener, flexible C2-Schnittstelle, Post-Exploitation und wichtigste Erkennungstechniken.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
DirBuster auf Kali: Verzeichnisse mit grafischer Benutzeroberfläche und Wortliste durchsuchen
DirBuster unter Kali verwenden, um versteckte Verzeichnisse und Dateien zu finden: GUI- und Headless-Konfiguration, Wortliste, Rekursion, Soft-404 und Vergleich mit ffuf und feroxbuster.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
ngrok Reverse Shell: TCP-Tunnel und Metasploit im Penetrationstest
Verwenden Sie ngrok bei Penetrationstests, um TCP/HTTPS-Tunnel hinter NATs und Firewalls zu erstellen, Reverse-Shells mit Netcat oder Metasploit zu empfangen und OPSEC-Grenzen zu bewerten.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
XSSer: XSS-Scanner, Payload, Fuzzing und WAF-Umgehung
Praktischer Leitfaden zu XSSer zum Testen von XSS-Schwachstellen: Installation, GET/POST-Scanning, Payload, Fuzzing, Kodierung, WAF-Umgehung und Ergebnisberichterstattung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WPScan: WordPress-Penetrationstest, Enumeration und Schwachstellenanalyse
Ein praktischer Leitfaden zu WPScan für WordPress-Penetrationstests: Installation, Scannen, Plugin-, Theme- und Benutzeraufzählung, Schwachstellen, API-Tokens und Brute-Force-Angriffe.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
renameMachine.py: NoPac- und sAMAccountName-Spoofing
Anleitung zu impacket-renameMachine zum Ändern des sAMAccountName von Kontocomputern und zum Verständnis der NoPac-Kette mit CVE-2021-42278 und CVE-2021-42287.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
ticketer.py: Golden- und Silver-Ticket-Kerberos mit Impacket
Impacket-Ticketer-Anleitung zum Erstellen von Goldenen und Silbernen Kerberos-Tickets mit NTLM-Hashes oder AES-Schlüsseln, zum Anpassen des PAC und zum Speichern des Ticket-Cache.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
smbserver.py: SMB-Server für Dateiübertragung und NTLM
Ein Leitfaden zu impacket-smbserver für die Erstellung einer SMB-Freigabe unter Kali, die Übertragung von Dateien, die Aufzeichnung der NTLM-Authentifizierung und die Verwaltung von SMB2, Anmeldungen und Protokollierung.
HIER GEHTS WEITER HIER GEHTS WEITER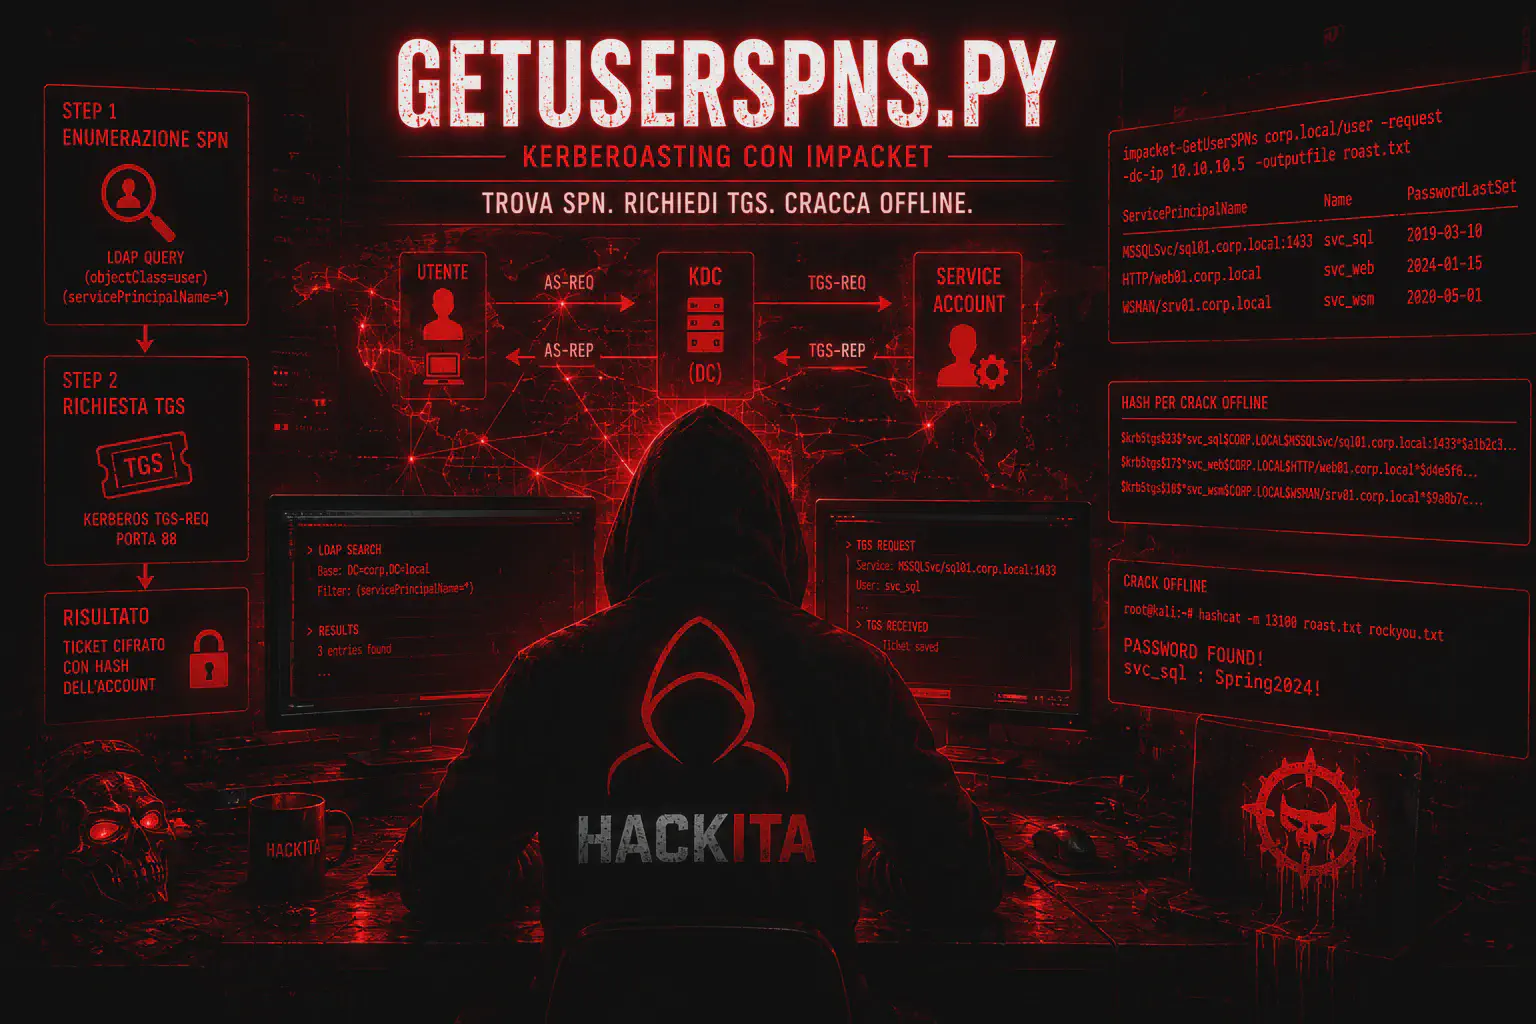 Werkzeuge
GetUserSPNs.py: Kerberoasting und TGS mit Impacket
Wie man mit impacket-GetUserSPNs Konten mit SPNs auflistet und Kerberos TGS mit Kennwörtern, NTLM-Hashes, Caches oder AES-Schlüsseln für Windows Active Directory anfordert.
HIER GEHTS WEITER HIER GEHTS WEITER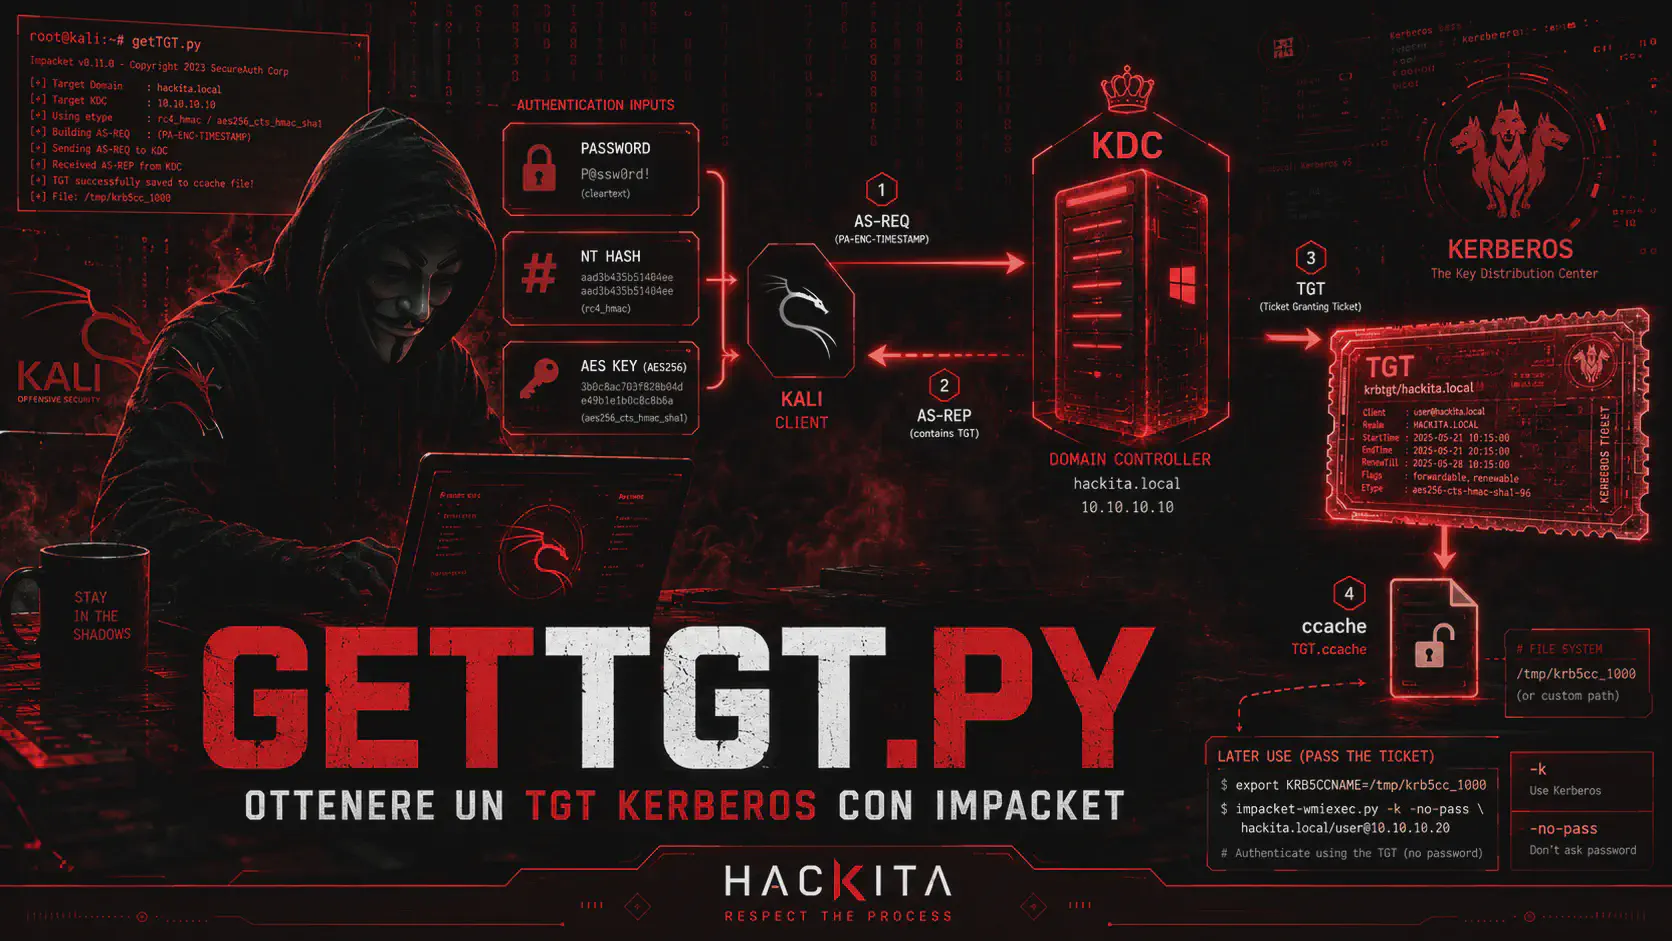 Werkzeuge
getTGT.py: Abrufen eines Kerberos-TGT mit Hash oder AES
Wie man mit impacket-getTGT ein Kerberos TGT anfordert und es im ccache-Format mit einem Passwort, einem NTLM-Hash oder einem AES-Schlüssel in Active Directory speichert.
HIER GEHTS WEITER HIER GEHTS WEITER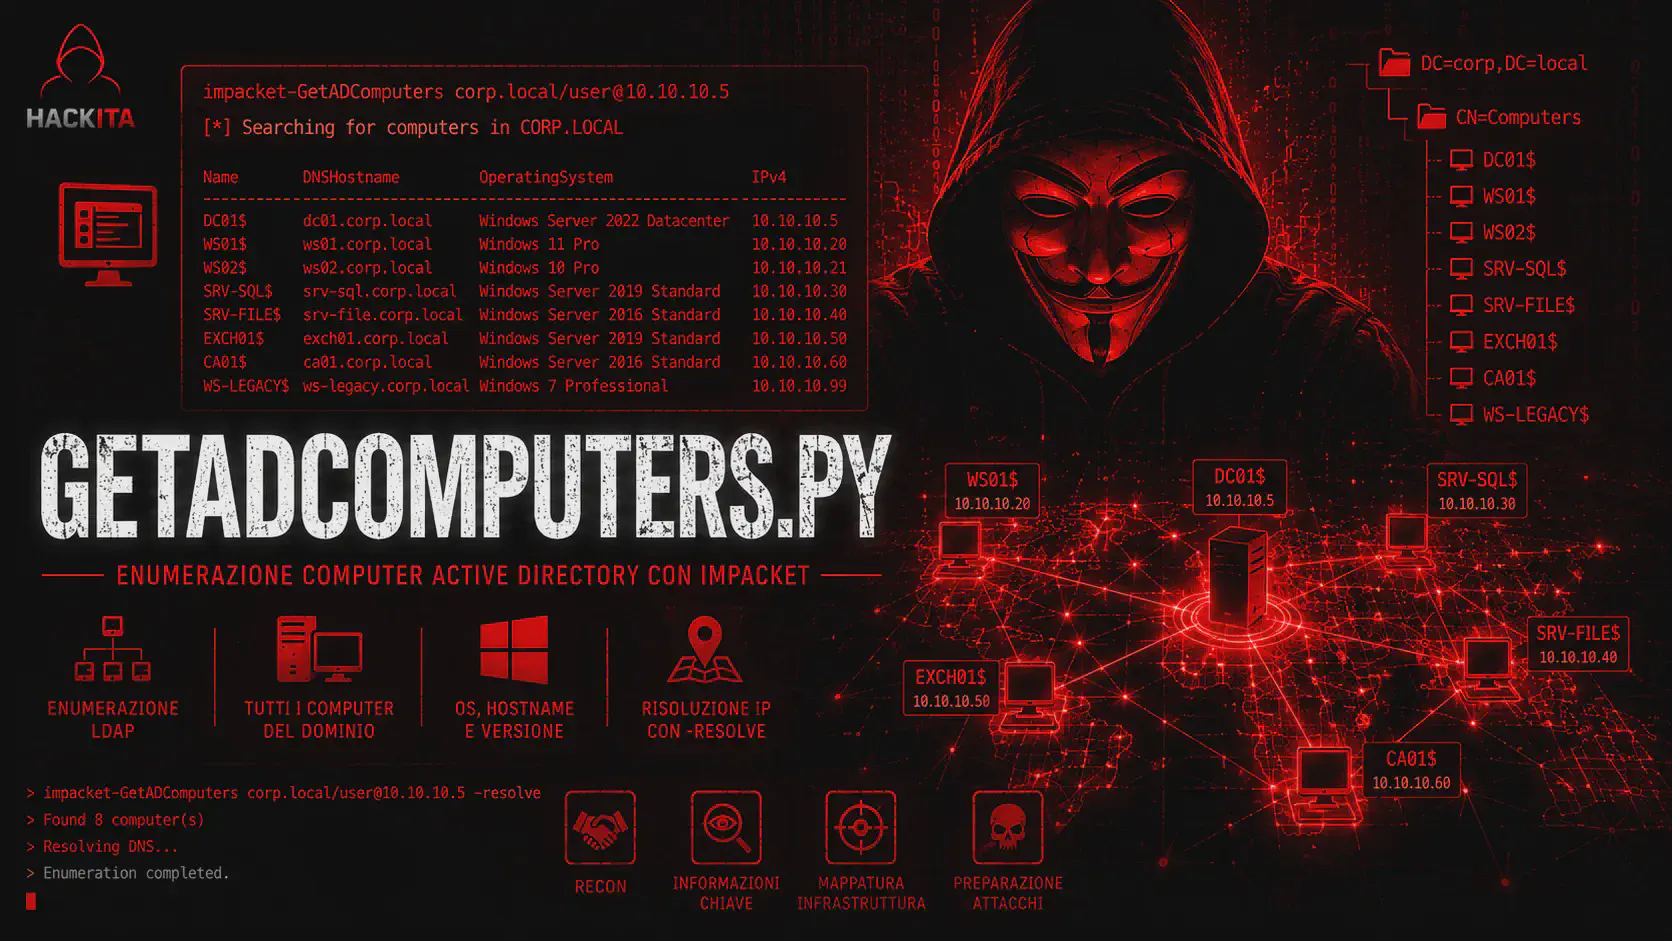 Werkzeuge
GetADComputers.py – Active Directory-Computer mit Impacket auflisten
Anleitung zu impacket-GetADComputers zum Auflisten von Active Directory-Computern über LDAP, -resolveIP, Authentifizierung mit Passwort, NTLM-Hash, Kerberos, ccache oder AES-Schlüssel.
HIER GEHTS WEITER HIER GEHTS WEITER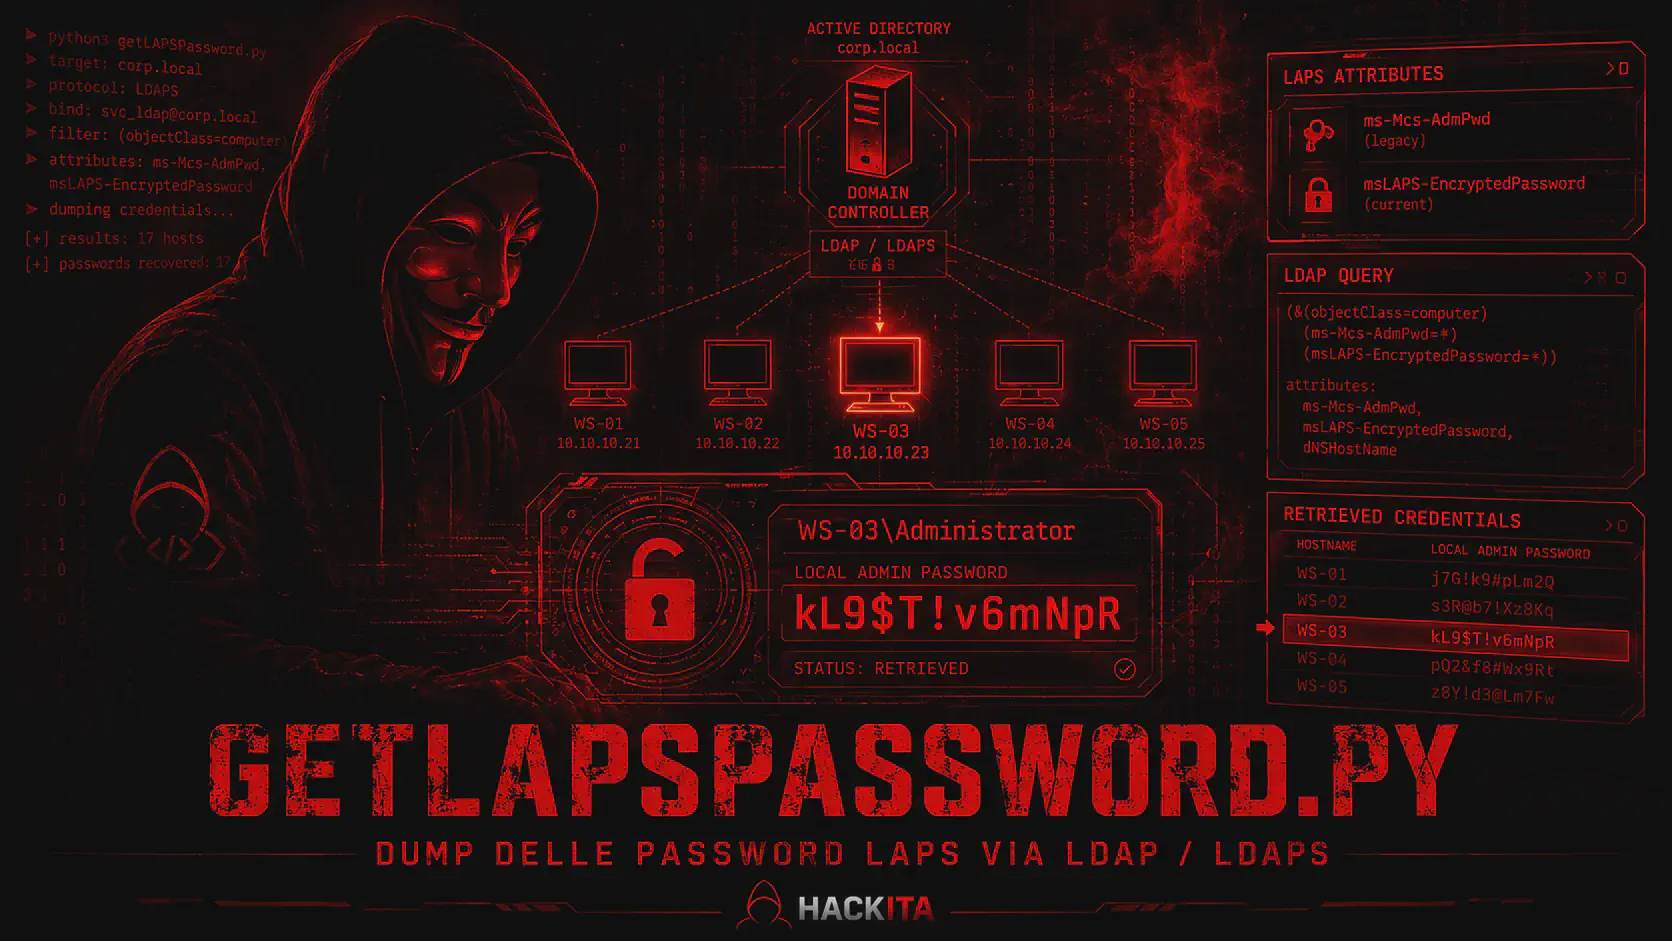 Werkzeuge
GetLAPSPassword.py: LAPS-Passwörter mit Impacket wiederherstellen
Impackets GetLAPSPassword.py-Anleitung zur Wiederherstellung verschlüsselter Legacy LAPS- und Windows LAPS-Passwörter aus Active Directory mit Passwörtern, NTLM-Hashes oder Kerberos.
HIER GEHTS WEITER HIER GEHTS WEITER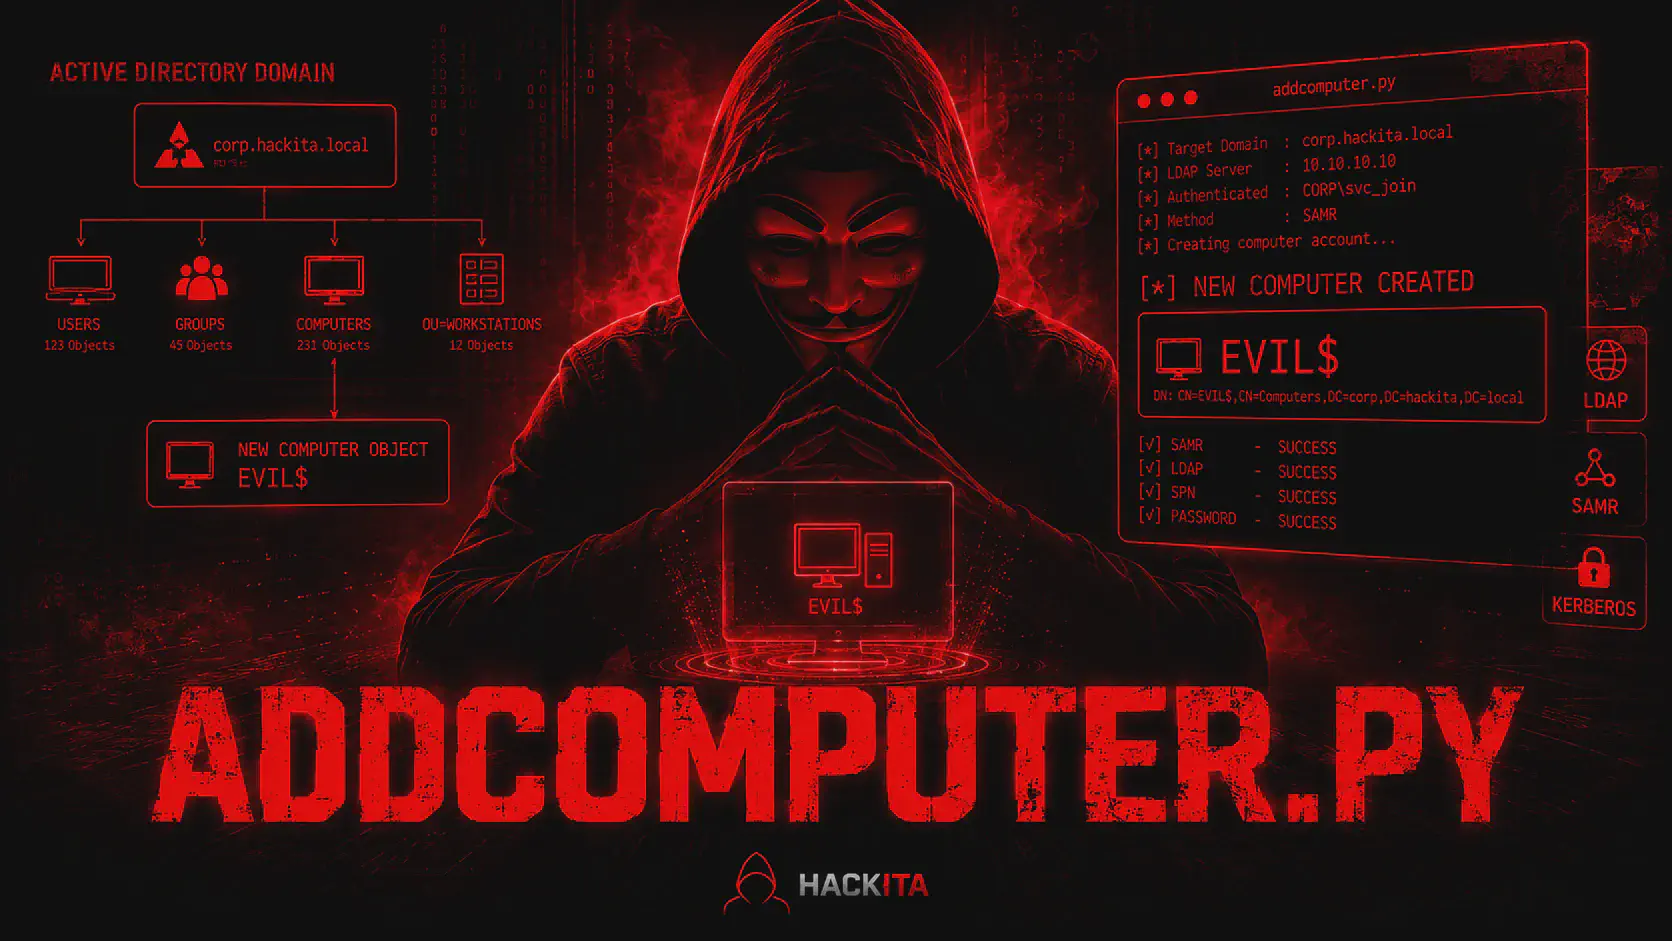 Werkzeuge
addcomputer.py Impacket: Computerkonto für RBCD erstellen
Impackets addcomputer.py-Anleitung zum Erstellen von Active Directory-Computerkonten über SAMR oder LDAPS, zum Überprüfen von MachineAccountQuota und zum Verwenden dieser Konten in RBCD-Ketten.
HIER GEHTS WEITER HIER GEHTS WEITER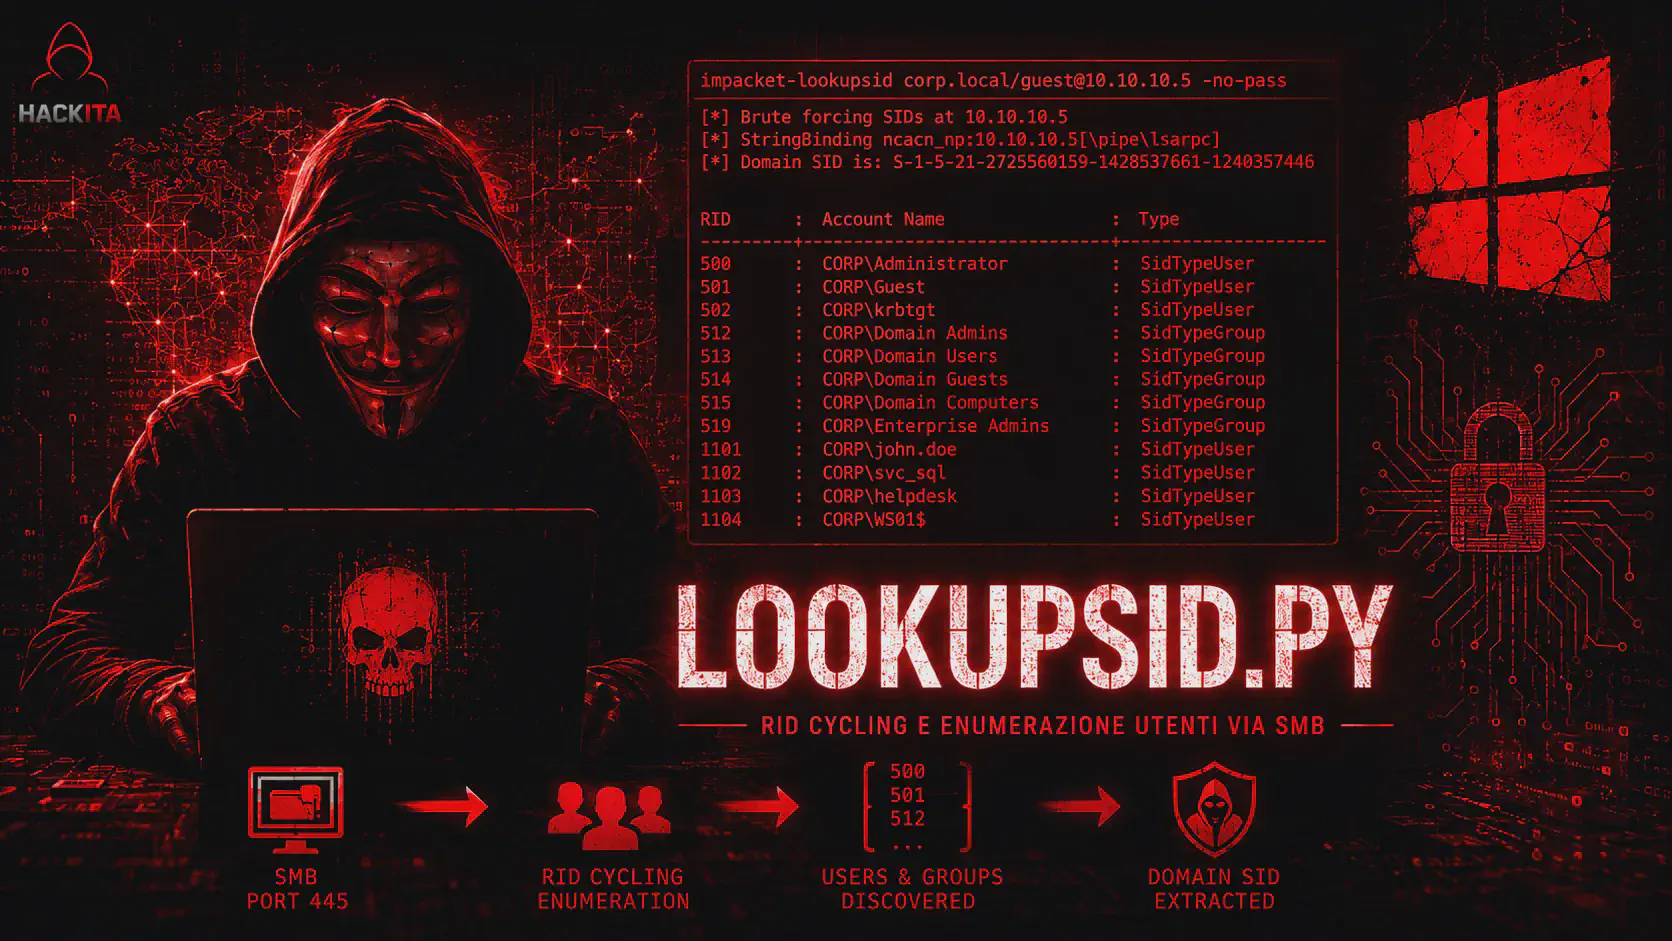 Werkzeuge
lookupsid.py: Benutzer und SIDs über RID Cycling SMB auflisten
Anleitung zur Verwendung von impacket-lookupsid zum Auflisten von Benutzern, Gruppen und SIDs über MS-LSAT über SMB unter Verwendung von Passwörtern, NTLM-Hashes, Kerberos oder anonymen Sitzungen, sofern zulässig.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
GetNPUsers.py: AS-REP-Roasting mit Impacket
Impackets GetNPUsers.py-Anleitung zum Auffinden von Accounts ohne Kerberos-Vorauthentifizierung, zum Extrahieren von AS-REP-Hashes und zum Offline-Knacken mit Hashcat.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
samrdump.py Impacket: Windows-Benutzer über SAMR auflisten
Impackets samrdump.py-Anleitung zum Auflisten von Windows-Benutzern über MS-SAMR über SMB, zum Abrufen von RID- und Kontoattributen mit Passwörtern, NTLM- oder Kerberos-Hashes.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
GetADUsers.py Inpacket: Active Directory-Benutzer auflisten
Impackets GetADUsers.py-Anleitung zum Auflisten von Active Directory-Benutzern über LDAP mit Passwort, NTLM-Hash, AES- oder Kerberos-Schlüssel sowie zum Parsen von pwdLastSet und lastLogon.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
getST.py Impacket: S4U, RBCD und eingeschränkte Delegation
Impackets getST.py-Anleitung zum Abrufen von Kerberos-Diensttickets mit S4U2Self, S4U2Proxy, RBCD und eingeschränkter Delegierung. Nutzdaten und Fehlermeldungen für AD-Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
rpcdump.py Eingabepaket: RPC-Endpunkt, UUID und Named Pipe
Eine Anleitung zu Impackets rpcdump.py zum Auflisten von Windows-RPC-Endpunkten, UUIDs, Named Pipes und dynamischen Ports. Praktische Befehle und Analysen für Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
dcomexec.py - Laterale Bewegung via DCOM mit Impacket
impacket-dcomexec Anleitung: Remote Windows Execution via DCOM with ShellWindows, ShellBrowserWindow, and MMC20 Using NTLM Passwords or Hashes.
HIER GEHTS WEITER HIER GEHTS WEITER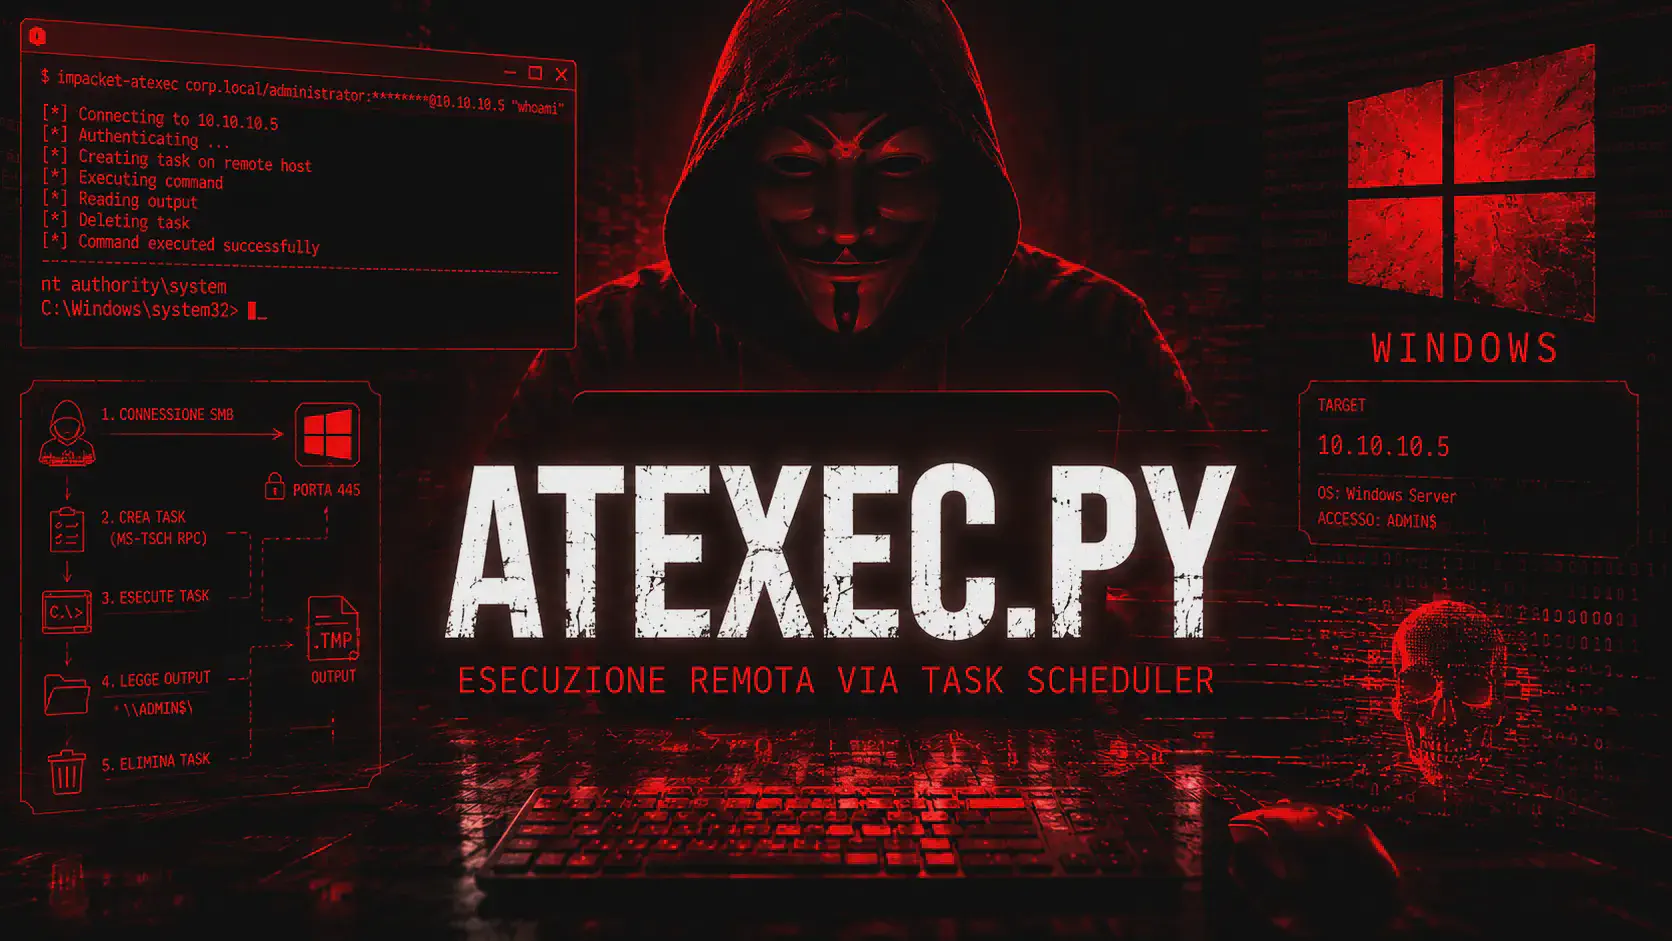 Werkzeuge
Impacket aexec: Remote-Ausführung über die Aufgabenplanung
Ein Leitfaden zu Impacket-atexec: Remote-Ausführung unter Windows über Task Scheduler RPC mit Passwort, Pass-the-Hash, Kerberos und lateraler Bewegung über SMB.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
pth-net: Leitfaden zu Pass-the-Hash mit Samba über SMB/RPC
Verwenden Sie pth-net mit NTLM-Hash, um Benutzer, Nutzdaten, Gruppen und Freigaben über SMB/RPC in Penetrationstests aufzulisten, vergleichen Sie es mit NetExec und Impacket und analysieren Sie die PtH-Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
impacket-secretsdump: Windows-Hashes und Anmeldeinformationen auslesen
Anleitung zum Ausführen von impacket-secretsdump: Remote- und Offline-Dump von NTLM-Hashes, SAM, LSA-Geheimnissen, Kerberos-Schlüsseln und NTDS.dit in Windows und Active Directory.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
PowerView: Active Directory-Enumeration mit Befehlen und Beispielen
PowerView-Leitfaden zur Auflistung von Windows Active Directory: Benutzer, Gruppen, Computer, ACLs, Sitzungen, GPOs und Vertrauensstellungen mit PowerShell-Befehlen und praktischen Beispielen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
PowerShell für Penetrationstests: Der vollständige Leitfaden für offensive Zwecke
PowerShell für Windows-Penetrationstester: Befehle, Downloads, Remoting, Active Directory-Enumeration, Protokollierung, AMSI, CLM und Post-Exploitation-Techniken.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SharpHound für BloodHound CE: Leitfaden zur AD-Datenerfassung
SharpHound für BloodHound CE: Active Directory-Datenerfassung, Schlüsselflags, Stealth-Optionen und Import zur Abbildung von Eskalationspfaden.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
BloodyAD: Rechteausweitung in Active Directory (Leitfaden 2026)
BloodyAD: PTH/PTT-Authentifizierung, ACE-Missbrauch (GenericAll, WriteDACL, RBCD), Schattenanmeldeinformationen, Bad Successor 2025 und Autobloody.Pentest, Payload, Erkennung und Umgehung
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
reg.py: Alle Registrierungsschlüssel für Penetrationstests und Active Directory
Impacket reg.py: Abfragen, Hinzufügen, Löschen, Speichern und Sichern der entfernten Windows-Registrierung über SMB/MS-RRP. SAM-, LSA-, WDigest-, RDP- und WinRM-Schlüssel für Penetrationstests und Systemhärtung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Certipy: Ein vollständiger Leitfaden zur AD CS-Enumeration und deren Missbrauch
Vollständige Anleitung zu Certipy 5.1 zur Auflistung von AD CS, zum Auffinden von ESC1-ESC17, zum Anfordern von Zertifikaten, zur Verwendung von PKINIT, Relay, Shadow Credentials und Golden Certificate.
HIER GEHTS WEITER HIER GEHTS WEITER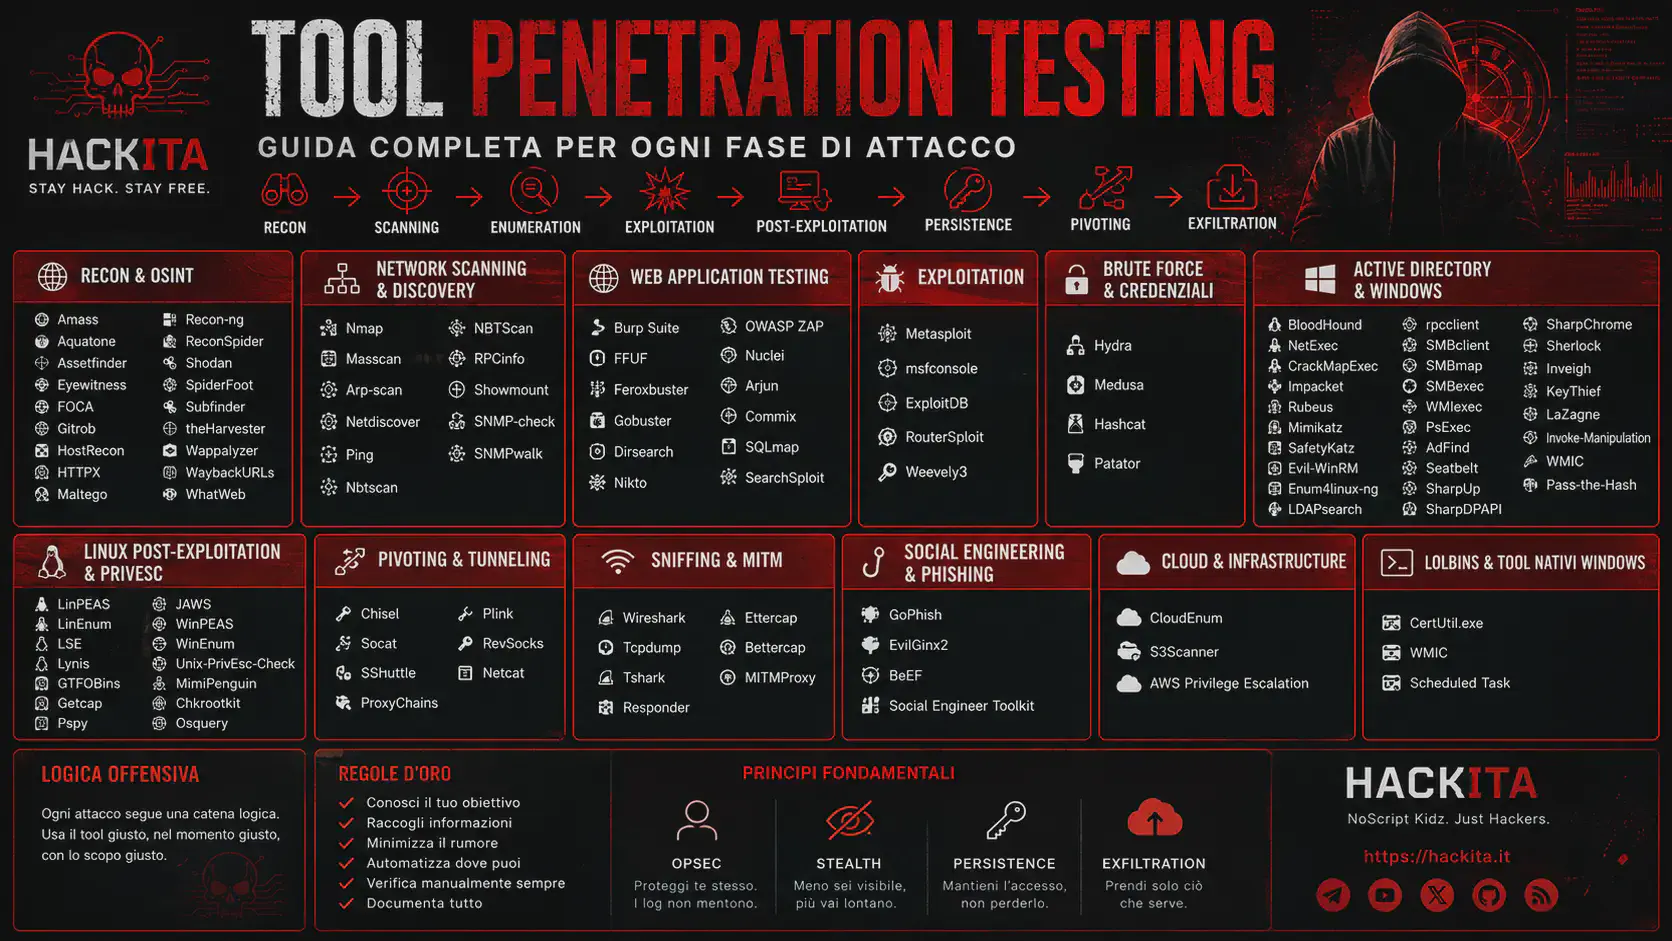 Werkzeuge
Tool-Penetrationstests: Ein vollständiger Leitfaden für die Angriffsphase
Alle offensiven Penetrationstesting-Tools sind nach Angriffsphasen geordnet: Aufklärung, Ausnutzung, Nachnutzung, Pivotierung, Angriffsdelikte. Mit realen Angriffsketten für CTF, OSCP, OSEP und Red Teams.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Zertifizieren: AD CS unter Windows mit C# auflisten und missbrauchen
Certify ist das C#-Tool von GhostPack zur Enumeration und Ausnutzung von AD CS unter Windows ohne Python-Abhängigkeiten. Erfahren Sie, wie Sie damit anfällige Vorlagen finden und Zertifikate für die Eskalation zum Domänenadministrator anfordern.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
John the Ripper: Ein vollständiger Leitfaden zum Knacken von Passwörtern
Vollständige Anleitung zu John the Ripper (Jumbo): Hashes aus ZIP-, SSH-, KeePass-, PDF- und Office-Dateien mit *2john extrahieren; Knacken mit Wortliste und Regeln. Vergleich mit hashcat und abschließende Kurzanleitung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
OWASP ZAP: Vollständiger Leitfaden zu Proxys, Webcrawlern, aktivem Scan und Fuzzing
Lernen Sie, wie Sie mit OWASP ZAP HTTP/HTTPS-Datenverkehr abfangen, Webanwendungen mit Spidern und AJAX-Spidern abbilden, aktive Scans, Fuzzing und authentifizierte Tests durchführen, sogar in CI/CD mit Docker und APIs.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WMIExec: Vollständige Anleitung zur verdeckten lateralen Bewegung mit wmiexec.py
Lernen Sie, wie Sie Impackets WMIExec und wmiexec.py für die laterale Bewegung unter Windows mit Passwörtern, Pass-the-Hash und Kerberos verwenden, wodurch Artefakte im Vergleich zu PsExec reduziert und die OPSEC verbessert werden.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Unix-PrivEsc-Check: Überwachung von Rechteausweitungen unter Linux und älteren Unix-Systemen
Lernen Sie, wie Sie Unix-PrivEsc-Check verwenden, um Fehlkonfigurationen, schwache Berechtigungen, sudo-Missbrauch und Möglichkeiten zur Rechteausweitung auf Unix/Linux-Systemen zu erkennen, einschließlich älterer Umgebungen, in denen moderne Tools versagen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Wappalyzer: So identifizieren Sie das CMS, das Framework und die Technologien einer Website.
Ein Leitfaden zu Wappalyzer zur Erkennung von CMS-, Framework-, CDN-, Analyse- und Website-Versionierungshinweisen zur gezielten Aufklärung, zum Fingerprinting und zum Scannen im Rahmen von Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Wayback-URLs: So finden Sie historische URLs, versteckte Endpunkte und sensible Dateien
Lernen Sie, wie Sie mit Waybackurls die historischen URLs einer Domain aus der Wayback Machine extrahieren, vergessene Pfade, freigegebene Backups und alte Endpunkte finden, die für die passive Aufklärung nützlich sind.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WhatWeb: Ein vollständiger Leitfaden für unauffälliges und aggressives Web-Fingerprinting
Lernen Sie, wie Sie WhatWeb nutzen können, um das CMS, das Framework, den Webserver, die JavaScript-Bibliotheken und die Technologien einer Website zu identifizieren, um Aufklärung, Fingerprinting und gezielte Schwachstellenscans durchzuführen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WinEnum: Windows-Enumeration zur Rechteausweitung und Vergleich mit WinPEAS
Vollständiger Leitfaden zu WinEnum für die Post-Exploitation-Enumeration unter Windows: PowerShell- und Batch-Varianten, Überprüfung der Rechteausweitung, OPSEC, Unterschiede zu WinPEAS, PowerUp, SharpUp und Seatbelt.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WinPEAS: Befehle und Rechteausweitung unter Windows
WinPEAS für Windows-Berechtigungserweiterung: Befehle, Aufzählung und Ausgabe zur Erkennung anfälliger Dienste, offengelegter Anmeldeinformationen und falsch konfigurierter Berechtigungsausweitung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
WMIC: Offensive Befehle, seitliche Bewegung und Beharrlichkeit unter Windows
Lernen Sie, wie Sie WMIC für Enumeration, Remote-Ausführung, laterale Bewegung und WMI-Persistenz unter Windows einsetzen. Dies umfasst den aktuellen Status des Tools, praktische Befehle, Erkennung, Härtung und einen Vergleich mit PowerShell, CIM und WinRM.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Ssh-Audit: Wie man schwache Verschlüsselungen, CVEs und SSH-Fehlkonfigurationen analysiert
Lernen Sie, wie Sie mit ssh-audit SSH-Server- und Client-Konfigurationen überprüfen, schwache Algorithmen, veraltete Verschlüsselungsverfahren und anfällige Versionen identifizieren und nützliche Erkenntnisse für autorisierte Härtungsmaßnahmen oder Penetrationstests gewinnen können.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SSH-KeyHunter: Private SSH-Schlüssel finden und unter Linux Pivot nutzen
SSH-KeyHunter automatisiert die Suche nach privaten SSH-Schlüsseln unter Linux, erkennt ungeschützte Dateien, Besitzer, Fingerabdrücke und Ziele aus known_hosts: ein ideales Werkzeug für Post-Exploitation und laterale Bewegungen bei autorisierten Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Sshuttle: Transparente Umleitung und Tunnelung via SSH zu internen Netzwerken
Sshuttle-Anleitung zum Erstellen eines transparenten Tunnels über SSH, zum Erreichen interner Subnetze, zum Routing von DNS und zur Verwendung eines kompromittierten Hosts als Dreh- und Angelpunkt während der lateralen Bewegung und der Post-Exploitation bei autorisierten Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Subfinder: Vollständiger Leitfaden zur passiven Subdomain-Enumeration mit ProjectDiscovery
Erfahren Sie, wie Sie mit Subfinder gültige Subdomains aus passiven Quellen finden, die Web-Reconnaissance beschleunigen und mit dem auf Geschwindigkeit und Unauffälligkeit optimierten ProjectDiscovery-Tool eine effektivere Recon-Pipeline aufbauen können.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Smbmap: SMB-Enumeration und Freigabeerkennung unter Windows
smbmap erklärt für Penetrationstests: SMB-Freigabeauflistung, Berechtigungen, Dateizugriff und Anmeldeinformationstests auf Windows- und Active Directory-Systemen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SMBExec: Dateilose Remote-Ausführung unter Windows über SMB
SMBExec ist eine Technik zur Remote-Befehlsausführung über SMB 445, ohne persistente Binärdateien zu hinterlassen. Es ist eine unauffälligere Alternative zu PsExec in Active Directory-Umgebungen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Social-Engineer Toolkit (SET): Ein vollständiger Leitfaden für Social-Engineering-Angriffe
SET ist ein Framework zur Simulation von Social Engineering in autorisierten Umgebungen: Phishing, Credential Harvesting und clientseitige Angriffe.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
RouterSploit: Exploit-Framework für Router und IoT
RouterSploit ist ein Framework zum Testen von Schwachstellen in Routern und IoT-Geräten. Es umfasst Module zum Scannen, Ausnutzen von Sicherheitslücken und zum Brute-Force-Angriff.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Osquery: SQL-basierte Endpunktüberwachung für Linux, macOS und Windows
Mit Osquery können Sie Betriebssysteme mithilfe von SQL-Abfragen abfragen, um Prozesse, Benutzer, Dateien und Konfigurationen zum Zwecke der Sicherheitsüberwachung zu analysieren.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Patator: Ein modulares Framework für Brute-Force-Authentifizierungstests
Patator: Ein modulares Framework für Brute-Force-Authentifizierungstests
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Nmap für Penetrationstests: Port-Scanning, Netzwerkaufklärung und NSE
Nmap für Penetrationstests und Netzwerkaufklärung: Befehle, Host-Erkennung, TCP/UDP-Port-Scanning, Diensterkennung, OS-Fingerprinting, NSE und Enumeration.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Ncat.exe unter Windows: Download, Befehle und Reverse Shell
So laden Sie ncat.exe unter Windows herunter und verwenden es: Listener, Verbindungen, Dateiübertragung, SSL, Reverse Shell mit -e cmd.exe, Fehlalarme und Erkennung von Antivirenprogrammen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
MSFvenom-Spickzettel: Befehle, Payload, Shellcode & Bypass
MSFvenom-Exploit für Labor und Penetrationstests: Syntax, gestaffelte und stufenlose Payload, EXE-, ELF-, PHP-, WAR- und MSI-Formate, Shellcode mit unzulässigen Zeichen, Handler und Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
LSE (Linux Smart Enumeration): Checkliste zur automatisierten Rechteausweitung unter Linux
LSE (Linux Smart Enumeration): Checkliste zur automatisierten Rechteausweitung unter Linux
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Medusa: Hochgeschwindigkeits-Brute-Force-Tool für Netzwerkdienste
Medusa ist ein paralleles Tool zum Brute-Force-Angriff auf die Authentifizierung über SSH, FTP, SMB, HTTP und andere Dienste. Schnell, skalierbar und ideal für die Überprüfung autorisierter Passwörter.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Metasploit Framework: Vollständiger Leitfaden zu Exploits und Payloads
Metasploit Framework ist die am weitesten verbreitete Plattform für Penetrationstests von Exploits, Payloads und Post-Exploitation. Ein vollständiger Leitfaden für offensive Arbeitsabläufe.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
ysoserial: RCE-Exploit für Java-Deserialisierung und Gadgets
Vollständiger Leitfaden zu ysoserial: alle Java-Gadget-Ketten, ysoserial.net für .NET, URLDNS, RCE-Payloads, Erkennung, Härtung und praktische Pentest-Szenarien.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
LaZagne: Passwortextraktion aus Browsern und Anwendungen
LaZagne ist ein Open-Source-Tool zur Wiederherstellung gespeicherter Passwörter unter Windows und Linux aus Browsern, E-Mail-Clients und lokaler Software nach einem Angriff.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Ldapsearch: LDAP- und Active Directory-Enumeration unter Linux
Ldapsearch ist ein CLI-Tool für Abfragen von LDAP und Active Directory unter Linux. Es eignet sich zum Auflisten von Benutzern, Gruppen, SPNs und Domänenobjekten.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Httpx: HTTP-Probing und groß angelegte Webanalyse im Rahmen von Penetrationstests
httpx ist das HTTP-Probing-Tool zum Filtern aktiver Hosts, Erkennen von Technologien, Statuscodes und Screenshots in Pipelines mit Subdomain-Enumeration.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Hydra: Brute-Force-Anmeldung für Netzwerkdienste
Hydra ist ein Brute-Force-Tool zum Testen von Zugangsdaten über SSH, FTP, RDP, HTTP und andere Dienste im Rahmen autorisierter Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Impacket: Python-Toolkit für SMB-, Kerberos- und Active Directory-Angriffe
Impacket ist eine Python-Suite zur Interaktion mit Netzwerkprotokollen (SMB, LDAP, Kerberos, RPC) und zur Durchführung von AD-Angriffen wie DCSync und Pass-the-Hash.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Invoke-Manipulation: PowerShell-Verschleierung zur Umgehung von Antivirenprogrammen
Invoke-Manipulation ist ein PowerShell-Modul zum Verschleiern von Skripten und zum Umgehen statischer Prüfungen bei autorisierten Red-Team-Operationen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
HostRecon: Automatische OSINT-Aufklärung einzelner Ziele
HostRecon automatisiert die OSINT- und Aufklärungsarbeit für einzelne Domänen: DNS, Whois, Subdomains, Daten zu Sicherheitsvorfällen und Gefährdungsanalyse mit einem einzigen Befehl.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Evil-WinRM: Fernzugriff und Post-Exploitation unter Windows über WinRM
Evil-WinRM: Remote-PowerShell-Shell über WinRM für Windows nach Sicherheitslücken. Pass-the-Hash, Kerberos-Ticket, AMSI-Umgehung, In-Memory-Ausführung einer .NET-Assembly für laterale Bewegungen in Unternehmen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Cloud_enum: Cloud-Asset-Enumeration für die Aufklärung auf AWS, Azure und GCP
Cloud_enum ist ein OSINT-Tool zur Auflistung öffentlich zugänglicher Cloud-Ressourcen auf AWS, Azure und GCP. Es ist bei der Aufklärung hilfreich, um Buckets, Speicherkonten und Assets zu erfassen, die mit einer Zieldomäne verknüpft sind.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Empire: Post-Exploitation-C2-Framework für Red-Team-Operationen
Empire 5.0: Ein umfassender Leitfaden zu C2 PowerShell: Stager, AMSI-Bypass, Post-Exploitation, Lateral Movement und Evasion-Techniken. Inklusive Spickzettel.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Evilginx2: Umgehung der Zwei-Faktor-Authentifizierung mit Phishing-Proxy-Man-in-the-Middle
Evilginx2s praktischer Leitfaden zum Umgehen der Zwei-Faktor-Authentifizierung: Man-in-the-Middle-Phishing, Session-Hijacking und Credential-Diebstahl. Fortgeschrittene Angriffe gegen MFA.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Arjun: HTTP-Parametererkennung für die erweiterte Webanwendungserkennung
Arjun ist ein Tool zum Aufspüren versteckter HTTP-Parameter in Webanwendungen während Penetrationstests. Es automatisiert die Identifizierung undokumentierter GET- und POST-Parameter, die für IDOR, XSS und Injection nützlich sind.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Assetfinder: Schnelle Subdomain-Enumeration für die Angriffsflächenkartierung
Assetfinder ist ein OSINT-Tool zur Ermittlung von Subdomains aus öffentlichen Quellen während der Aufklärungsphase. Es eignet sich ideal zur schnellen Kartierung der Angriffsfläche einer Domain im Rahmen von Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Commix: Automatisiertes Tool zur Ausnutzung von Befehlsinjektionslücken
Commix ist ein automatisiertes Tool zur Identifizierung und Ausnutzung von Command-Injection-Schwachstellen in Webanwendungen. Es unterstützt Blind-, zeitbasierte und dateibasierte Techniken, um während Penetrationstests Remote-Code-Ausführung (RCE) zu erlangen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Plink: Portweiterleitung und SSH-Tunneling über die Kommandozeile in Windows-Umgebungen
Plink ist die Kommandozeilenversion von PuTTY und ermöglicht SSH-Tunneling, Portweiterleitung und Pivoting von Windows-Systemen aus. Ein praktischer Leitfaden für die Anwendung bei Penetrationstests und Red Teams.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Searchsploit: Lokale Exploits aus der Exploit-Datenbank im Penetrationstest finden
Searchsploit ist ein Terminal-Tool zur direkten Suche nach lokalen Exploits in der Exploit-DB-Datenbank. Ein praktischer Leitfaden zur Identifizierung ausnutzbarer Schwachstellen bei Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Maltego: Was es ist und wie man es für OSINT und Transformation einsetzt (2026)
So installieren Sie Maltego für OSINT und Aufklärung: Nutzen Sie Entitäts-, Transformations-, Pivot- und Graphanalyse, um Domänen, IPs, E-Mails, Personen und Infrastruktur zu korrelieren.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Masscan: Ultraschneller Portscanner für die großflächige Netzwerkaufzählung
Masscan ist ein Hochgeschwindigkeits-Portscanner, der Millionen von IP-Adressen innerhalb von Minuten analysieren kann. Ein praktischer Leitfaden für seine Anwendung bei der Aufklärung und Infrastrukturkartierung während eines Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SpiderFoot: OSINT-Automatisierung, Aufklärung und Angriffsfläche
Entdecken Sie SpiderFoot zur Automatisierung von OSINT und Aufklärung: Module, Korrelation, Subdomain, IP, E-Mail, Bedrohungsanalyse und Kartierung der Angriffsfläche.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
TheHarvester: GEHEIMNISSE zu OSINT, E-Mail und Subdomains (2026)
Lernen Sie, wie Sie mit TheHarvester E-Mails und Subdomains sammeln: Installation, Aufklärung, OSINT-Quellen, API-Schlüssel, JSON/XML-Ausgabe und verifizierte Fehlerbehebung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
KeeThief: Master-Key- und Anmeldeinformationen-Dump von KeePass
KeeThief: Wie man während eines autorisierten Penetrationstests Master-Schlüssel und Zugangsdaten von KeePass extrahiert. Speicherabbilder, .kdbx-Dateien, betriebliche Einschränkungen, Erkennung und Post-Exploitation.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Weevely3: PHP Stealth Web Shell für Post-Exploitation und Pivoting
Weevely3: Ein praktischer Leitfaden zur Erstellung und Verwaltung unauffälliger PHP-Webshells für Penetrationstests. Tunneling, Umgehung und Post-Exploitation.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Chisel: TCP-Tunneling über HTTP für Pivoting und Post-Exploitation
Chisels praktischer Leitfaden zu Tunneling und Pivoting: TCP-Tunneling über HTTP, SOCKS-Proxy und Portweiterleitung durch Firewalls. Modernes Pivoting für Penetrationstester.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
LaZagne: Post-Exploitation-Tool zum Auslesen von Anwendungsanmeldeinformationen und DPAPI
LaZagne: Passwortwiederherstellungstool für über 87 Anwendungen. Browser, WLAN, E-Mail, Datenbanken, Systemadministrator-Tools. DPAPI-Entschlüsselung, Abgreifen von Anmeldeinformationen nach Sicherheitslücken unter Windows/Linux/macOS.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SafetyKatz: Mimikatz-Speicher-Wrapper für LSASS-Credential-Dumping und EDR-Umgehung
SafetyKatz ist ein Mimikatz-Wrapper zum Auslesen von Anmeldeinformationen aus LSASS im Arbeitsspeicher, ohne diese auf die Festplatte zu schreiben. Es unterstützt die Umgehung von EDR-Sicherheitsmaßnahmen, die Extraktion von NTLM-Hashes und die Integration mit Cobalt Strike zur Nachbearbeitung von Active Directory-Sicherheitslücken.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
FFUF: Ein Leitfaden zum Web-Fuzzing für Verzeichnisse, VHosts und APIs (Penetrationstests und CTF)
FFUF ist ein schneller Go-Web-Fuzzer für Verzeichnis-, VHost- und API-Tests. Ein praktischer Leitfaden mit Wortlisten, Filtern und Penetrationstest-Techniken.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Hashcat: Passwortknacken mit GPU, Hash, Modi und Regeln
Hashcat: Praktischer Leitfaden zum Knacken von Passwörtern mit GPUs für NTLM-, MD5-, SHA- und bcrypt-Hashes. Angriffsmodi, Maskenmuster, Wortlistenregeln und reale Techniken aus CTF- und Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
CrackMapExec vs. NetExec: CME-Befehle und Migration zu NXC
Migrationsleitfaden von CrackMapExec (cme) zu NetExec (nxc): Übersetzen Sie CME-Befehle in NXC, verwalten Sie Kerberos, Formulare und Dateiübertragungen und erfahren Sie, was sich heute ändert.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
ARP-Scan Kali Linux: ARP-Scan und Host-Erkennung
ARP-Scan-Anleitung für Kali Linux zur Ermittlung von Hosts in Ihrem lokalen Netzwerk: ARP-Scanning, IP, MAC, Hersteller, Subnetz, Ausgabe und Workflow zur Netzwerkerkundung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Netdiscover: Versteckte Geräte und IPs in Ihrem LAN entdecken
Netdiscover ist ein unverzichtbares Werkzeug zur Identifizierung aktiver Geräte im lokalen Netzwerk. Es eignet sich ideal für die stille Netzwerküberwachung via ARP in Umgebungen ohne DNS oder DHCP.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Ping- und ICMP-Techniken und aktive Scans zur Aufklärung
Netzwerkverhalten mit ping, fping und hping3 analysieren. ICMP-Aufklärung, Host-Erkennung und Firewall-Testtechniken, die bei Penetrationstests eingesetzt werden.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Rpcinfo: Auflistung von RPC-Diensten in Unix-Umgebungen
Rpcinfo ermöglicht die Identifizierung aktiver RPC-Dienste auf Unix/Linux-Hosts. Es ist unerlässlich für die Aufklärung und Analyse potenzieller Angriffsvektoren aus der Ferne.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Showmount: Zeigt die im Netzwerk verfügbaren NFS-Freigaben an.
Showmount ist das ideale Werkzeug zum Auflisten von NFS-Freigaben. Es wird bei Aufklärungsmissionen eingesetzt, um zugängliche Ressourcen und Einstiegspunkte in Unix/Linux-Umgebungen zu identifizieren.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
SnmpCheck: Geräte- und Dienstaufzählung über SNMP v1/v2
Snmp-check ermöglicht das Extrahieren von Informationen von Netzwerkgeräten mithilfe von SNMP. Ideal für unauffällige Angriffe, stille Enumeration und Footprinting.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Snmpwalk: Umfassende SNMP-Enumeration in exponierten Netzwerken
Snmpwalk ist das ideale Werkzeug, um SNMP-Agenten abzufragen und detaillierte Informationen über Netzwerkgeräte zu sammeln. Es wird für unauffällige Aufklärung und gezielte Angriffe eingesetzt.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
enum4linux-ng: SMB- und Active Directory-Enumeration
Vollständiger Leitfaden zu enum4linux-ng für die SMB- und Active Directory-Enumeration: Benutzer, Gruppen, Freigaben, Richtlinien, SID/RID, Authentifizierung und praktische Befehle.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
NetExec (NXC): Tools und Befehle für Windows- und AD-Penetrationstests
NetExec (NXC) ist das Penetrationstesting-Tool für Windows und Active Directory: Installation, Module und Befehle für SMB, LDAP, RDP, MSSQL, WinRM, SSH und FTP, Nachfolger von CME.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Smbclient: Zugriff auf und Angriffe auf Windows-Freigaben
Mit smbclient können Sie auf SMB-Freigaben zugreifen, Dateien lesen und schreiben. Erfahren Sie, wie Sie es für Penetrationstests, interne Angriffe, Enumeration und Pivoting in Active Directory einsetzen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
BloodHound Pentest AD: Rechteausweitung und Domänenadministrator
BloodHound zur Rechteausweitung in Active Directory: SharpHound, Edge-Missbrauch, Schattenanmeldeinformationen und ADCS. Italienischer Leitfaden für AD-Penetrationstests mit dem Ziel der Domänenadministration.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
ldapsearch: LDAP-Befehle zur Auflistung von Benutzern, Gruppen und ADs
LDAP-Suche für Penetrationstests: RootDSE, Basis-DN, LDAP-Bindungen, Benutzer, Gruppen, Computer, SPN, LDAPS- und Active Directory-Enumeration – Fehlerbehebung und Kurzanleitungen
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
rpcclient Kali Linux: SMB-, AD- und SID/RID-Enumeration
Leitfaden zu rpcclient unter Kali Linux zum Auflisten von Benutzern, Gruppen, SIDs/RIDs, Vertrauensstellungen, Passwortrichtlinien und SMB-Freigaben über SAMR, LSARPC und SRVSVC, mit praktischen Befehlen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Inveigh: LLMNR, NBNS und WPAD erfassen NTLM-Hashes
Was ist Inveigh und wie funktioniert es? Ein Leitfaden zu LLMNR, NBNS und WPAD für die Erfassung von NetNTLM in Windows-Laboren mithilfe von PowerShell, Relay, Fehlerbehebung und Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Mitmproxy: Pentest-Leitfaden, Befehle und Tools für HTTPS
So verwenden Sie mitmproxy zum Abfangen von HTTPS- und Android-Datenverkehr: CA-Zertifikat, mitmdump, mitmweb, WireGuard, transparenter Proxy und Python-Add-on im Penetrationstest.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
NBTScan: NetBIOS-Scanning unter Linux für Recon Windows
NBTScan unter Linux: Erfahren Sie, wie Sie Windows-Hosts scannen, NetBIOS-Namen, Domänen, Arbeitsgruppen und nützliche Informationen für die Netzwerkaufklärung identifizieren.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Netcat (nc): Befehle, Port-Scanning und Dateiübertragung
Lernen Sie die Verwendung von Netcat (nc) unter Linux und Windows: praktische Befehle, TCP/UDP-Listener, Port-Scanning, Banner-Grabbing, Dateiübertragung und Reverse Shell.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Responder: Erfassung des NTLM-Hashs unter Linux, LLMNR, NBT-NS und Relay
Responder für Linux: Wie man NTLM/NetNTLMv2-Hashes mit LLMNR, NBT-NS und WPAD erfasst, NTLM in Penetrationstests knackt und weiterleitet sowie Windows-Labore sichert
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Bettercap: Was es ist, MITM, ARP-Spoofing und Sniffing unter Kali Linux
Was ist Bettercap und wie funktioniert es? Entdecken Sie das Framework für Netzwerk-Hacking und Man-in-the-Middle-Angriffe: Tutorials zu Kali Linux, ARP-Spoofing, Sniffing, Netzwerkaufklärung, PCAP und Proxys.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Ettercap: MITM-Tutorial, ARP-Spoofing und Sniffing auf Kali Linux
Was ist Ettercap und wie funktioniert es? Ein praktischer Leitfaden zu MITM, ARP-Spoofing und Sniffing unter Kali Linux, einschließlich Installation, Filter, Paketerfassung und Befehle.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Tcpdump: Tutorial zum Abfangen und Analysieren von Netzwerkverkehr
Was ist tcpdump und wie funktioniert es? Ein Leitfaden zum Abhören von Terminalnetzwerken mit Paketerfassung, BPF-Filtern, PCAP-Analyse und Pentesting-Befehlen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
TShark: Tutorial zur Netzwerkverkehrsüberwachung und -analyse
Was ist TShark und wie wird es verwendet? Ein Leitfaden zum Abhören von Terminalnetzwerken mit Paketerfassung, Filtern, PCAP-Analyse, Statistiken und Pentesting-Befehlen.
HIER GEHTS WEITER HIER GEHTS WEITER Werkzeuge
Wireshark für Penetrationstests: Filter, NTLM, DNS und TCP-Stream
Wireshark für ethisches Hacking: Erweiterte Filter, NTLM, DNS und TCP-Streams. Lernen Sie, wie Sie Datenverkehr isolieren, Sitzungen lesen und nützliche Indikatoren in Labs und HTBs finden.
HIER GEHTS WEITER HIER GEHTS WEITER