
Missbrauch von Diensten, Registrierungen, Token, geplanten Aufgaben und grundlegende Active Directory-Kenntnisse helfen Ihnen, sich in Unternehmensumgebungen zurechtzufinden.
- Artikel
- 75+ Hinweis
- Optik
- OSCP • Rotes Team
- Struktur
- Recon → Ausnutzen
Windows Artikel
Filter
 windows
RTCore64.sys BYOVD: CVE-2019-16098, EDR-Umgehung und -Abwehr
RTCore64.sys ist der MSI Afterburner-Treiber, der bei BYOVD-Angriffen ausgenutzt wird. Erfahren Sie mehr über die Funktionsweise von CVE-2019-16098, die von Red Teams verwendeten Tools und wie man diese Schwachstelle erkennt.
HIER GEHTS WEITER HIER GEHTS WEITER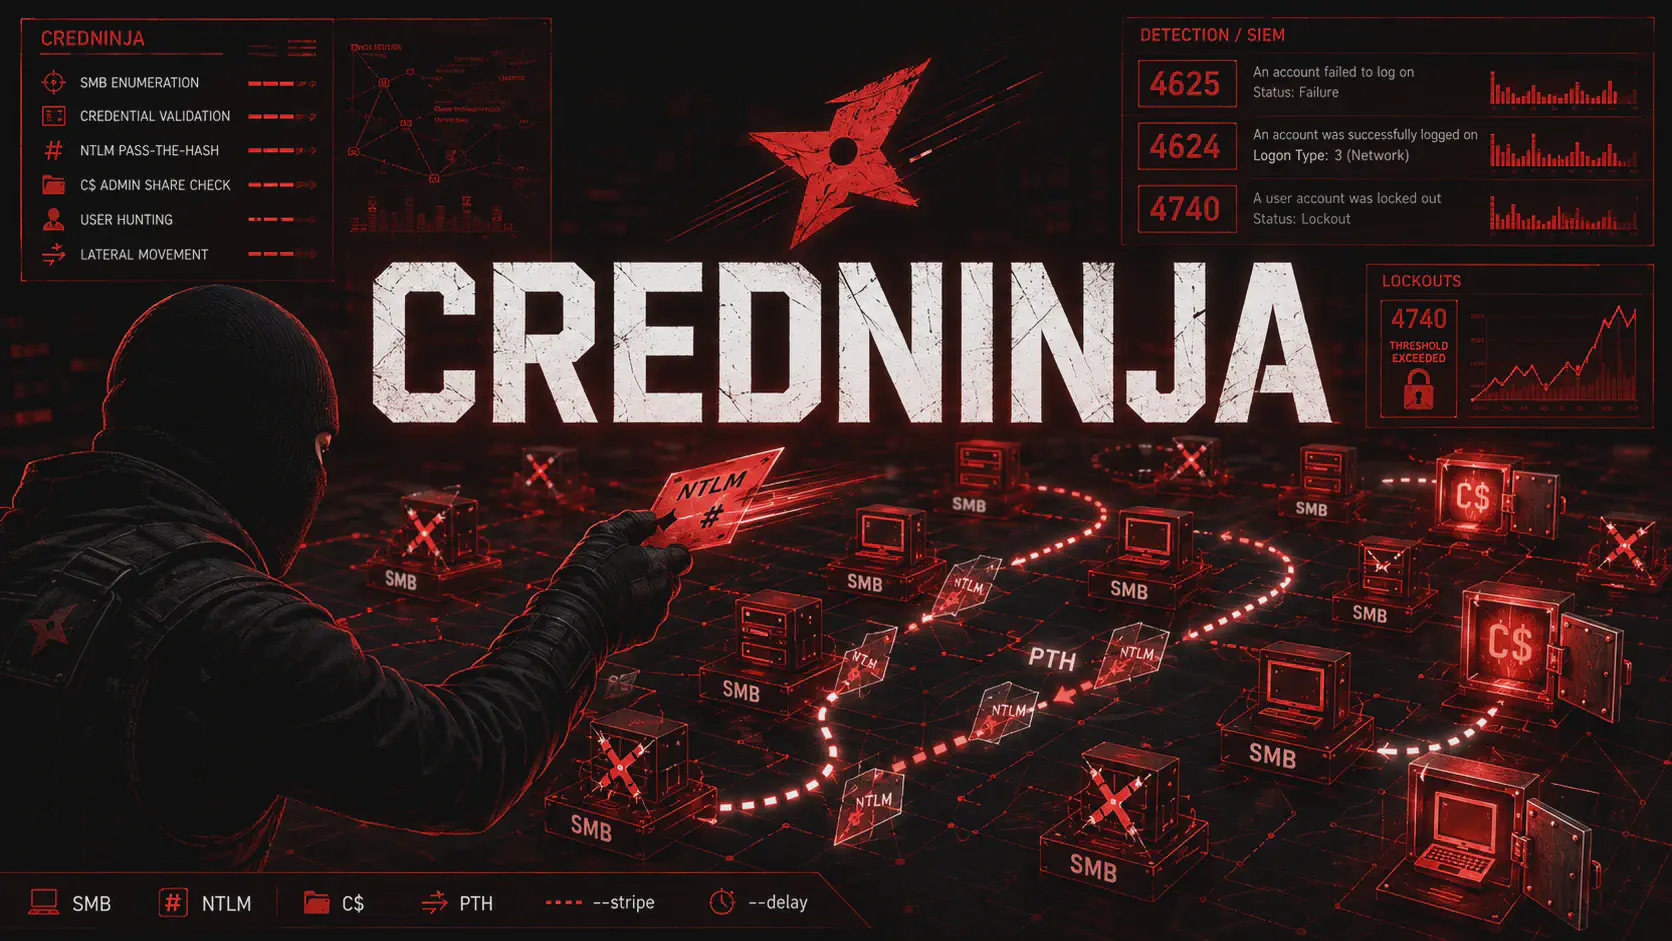 windows
CredNinja: Validierung von SMB-Anmeldeinformationen mit NTLM-Passwörtern und Hashes
Nutzen Sie CredNinja, um Passwörter und NTLM-Hashes über SMB zu validieren, lokale Administratoren zu finden, Pass-the-Hash und Benutzersuche durchzuführen und Kontosperrungen durch Stripe und Verzögerung zu reduzieren.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Windows-Dateisystem: NTFS, Ordner und Registrierung für Penetrationstests
Ein praktischer Leitfaden zum Windows-Dateisystem für Penetrationstests: NTFS, Systemordner, die Registrierung, ACLs, Enumerationsbefehle, Rechteausweitung und Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER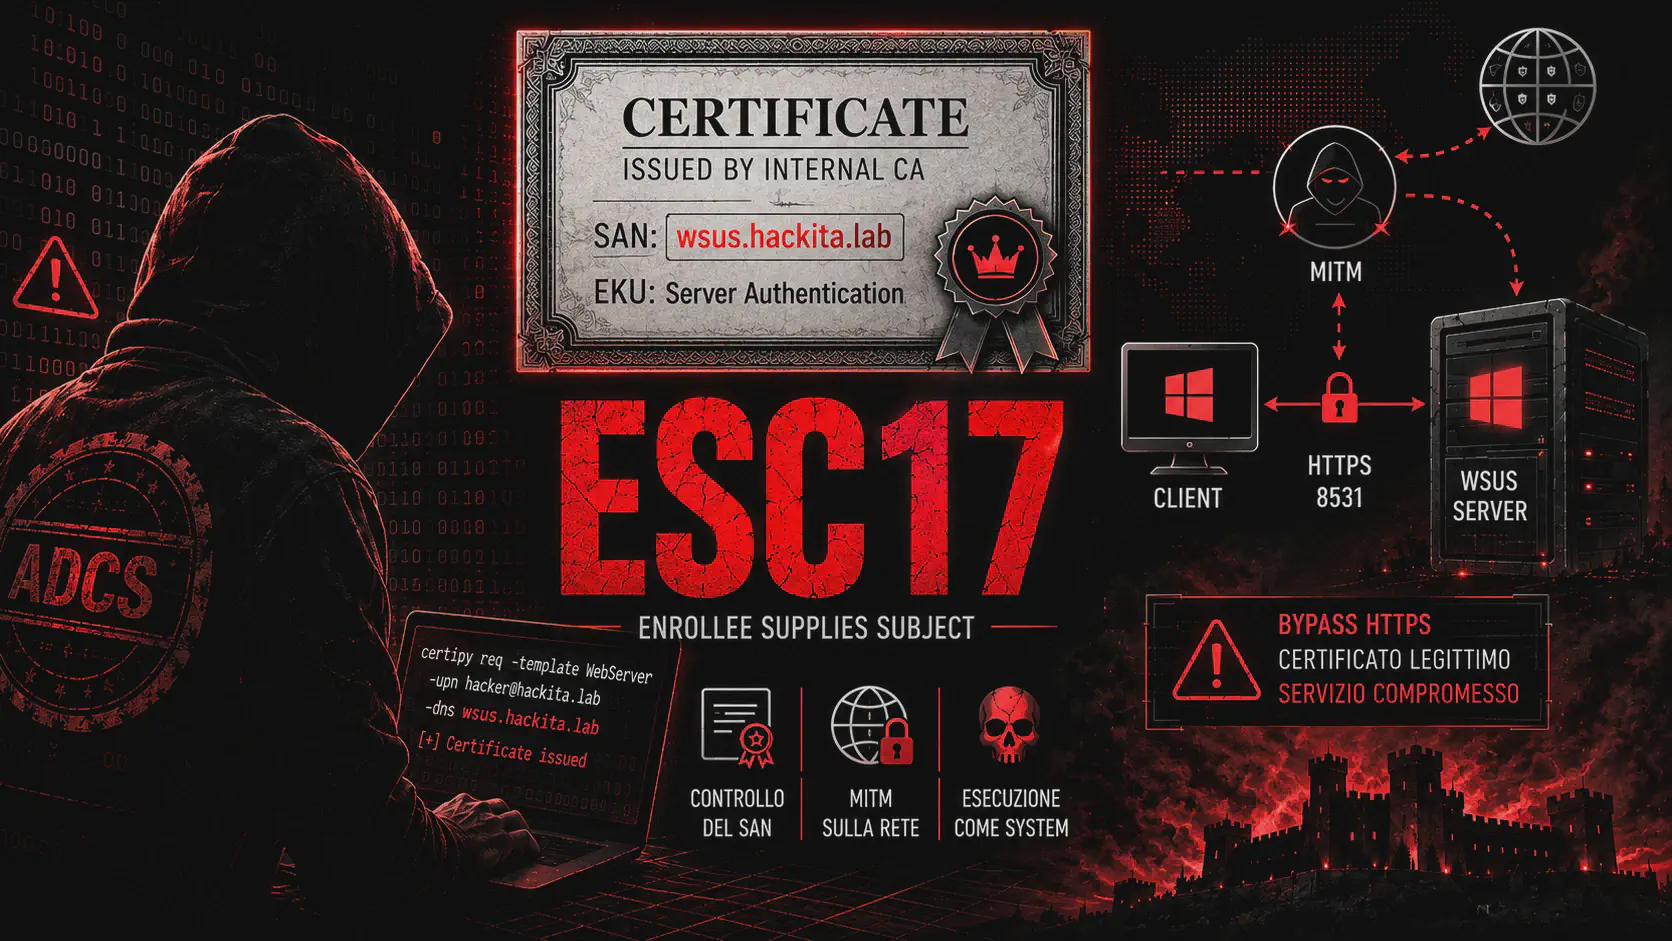 windows
ESC17 ADCS: MITM-Angriff auf WSUS-Clients über HTTPS
ESC17 ADCS verwendet steuerbare SANs, um WSUS über HTTPS zu imitieren. Erfahren Sie mehr über Zertifikatsanforderungen mit Certipy, MITM-Angriffe mit wsuks, Privilegienschutz und Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER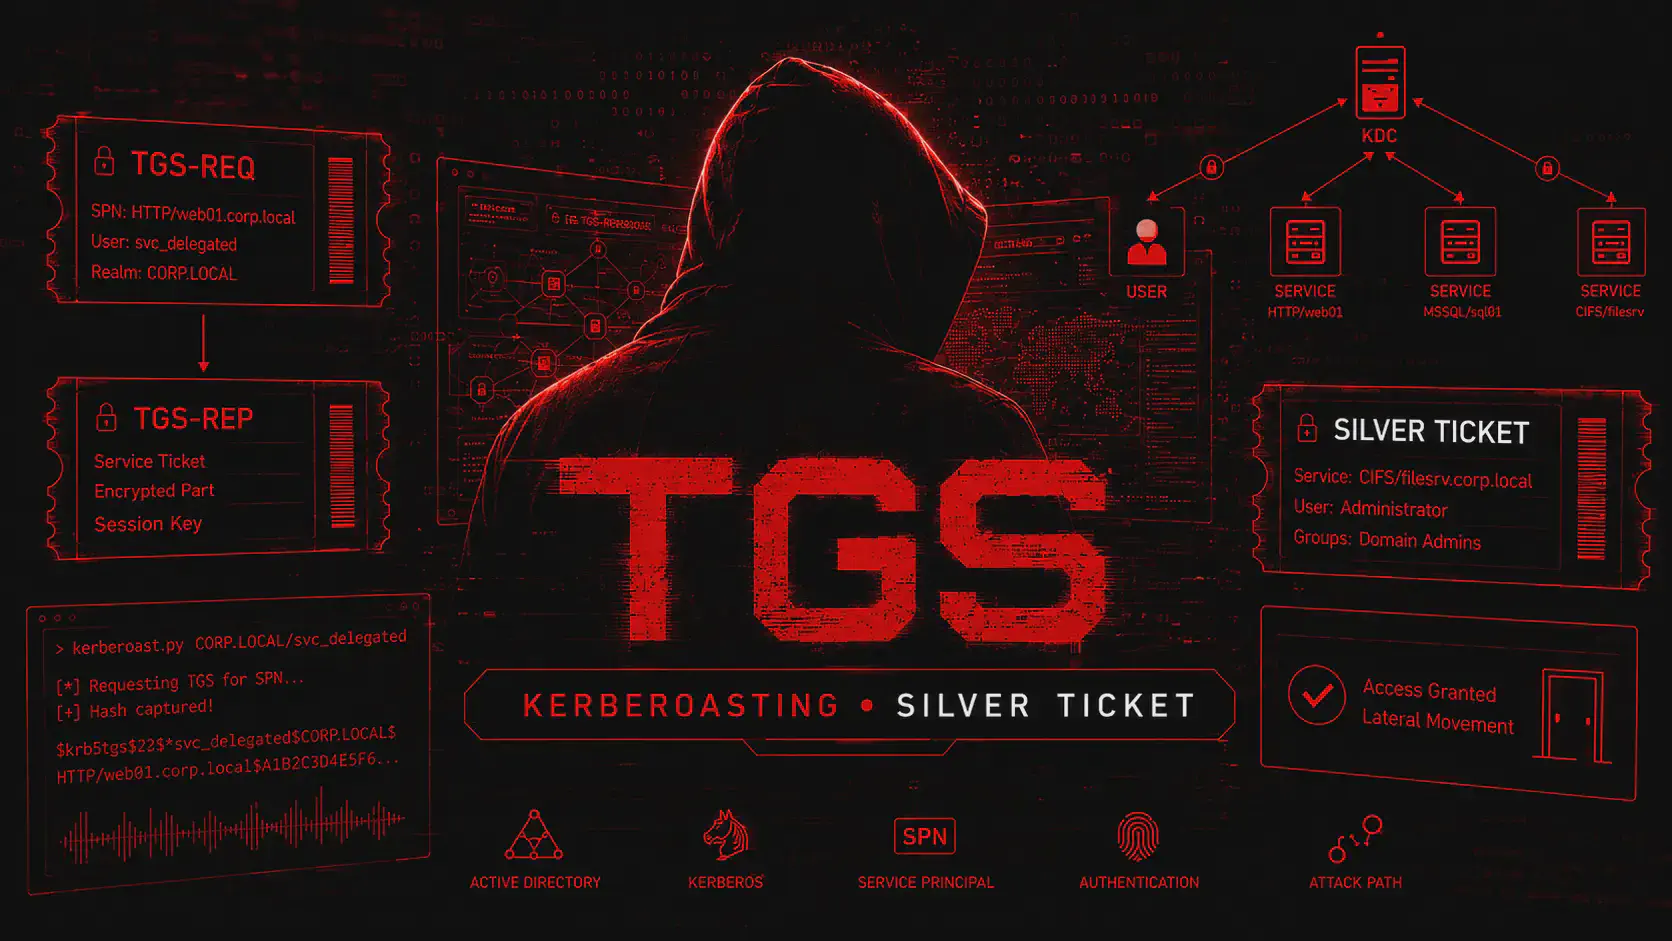 windows
TGS Kerberos: Kerberoasting, Silber-Ticket und Service-Ticket
Offensiver Leitfaden zum Ticket-Granting-Service (TGS) Kerberos: SPN, Kerberoasting mit Rubeus und Impacket, Offline-Crack, Pass-the-Ticket und Silver Ticket Windows AD
HIER GEHTS WEITER HIER GEHTS WEITER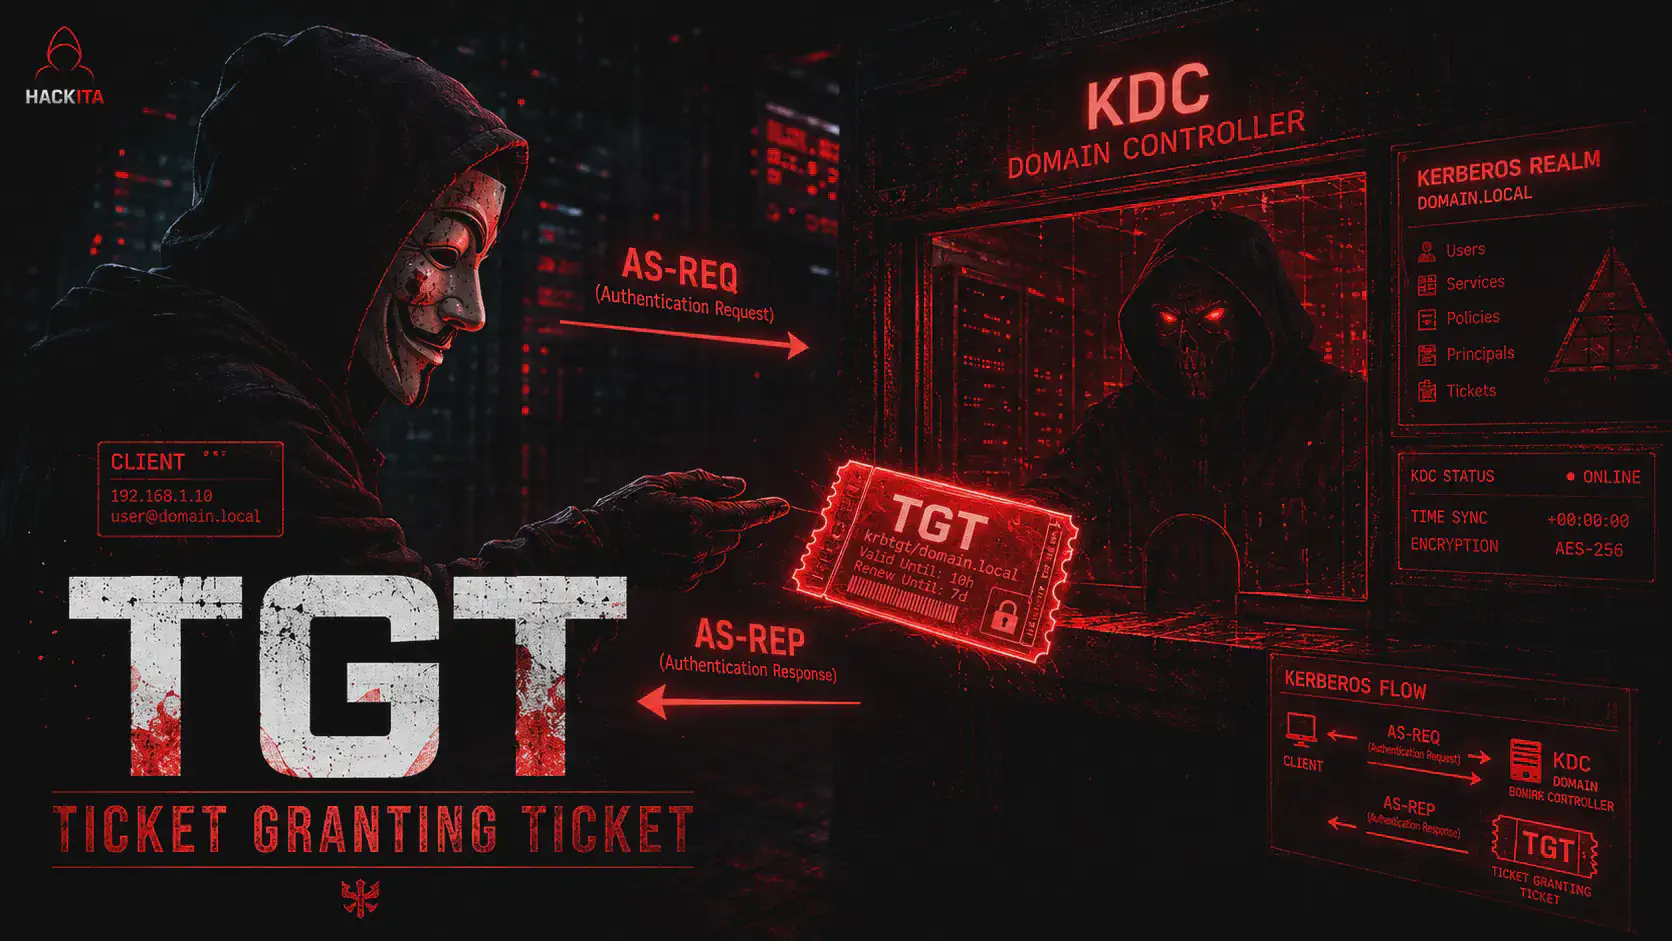 windows
Kerberos TGT: Was es ist, wie es funktioniert und wie man es verwendet
Erfahren Sie, wie Kerberos Ticket-Granting Ticket (TGT) in Active Directory funktioniert: Dumps mit Rubeus, Pass-the-Ticket, Overpass-the-Hash und Golden Ticket.
HIER GEHTS WEITER HIER GEHTS WEITER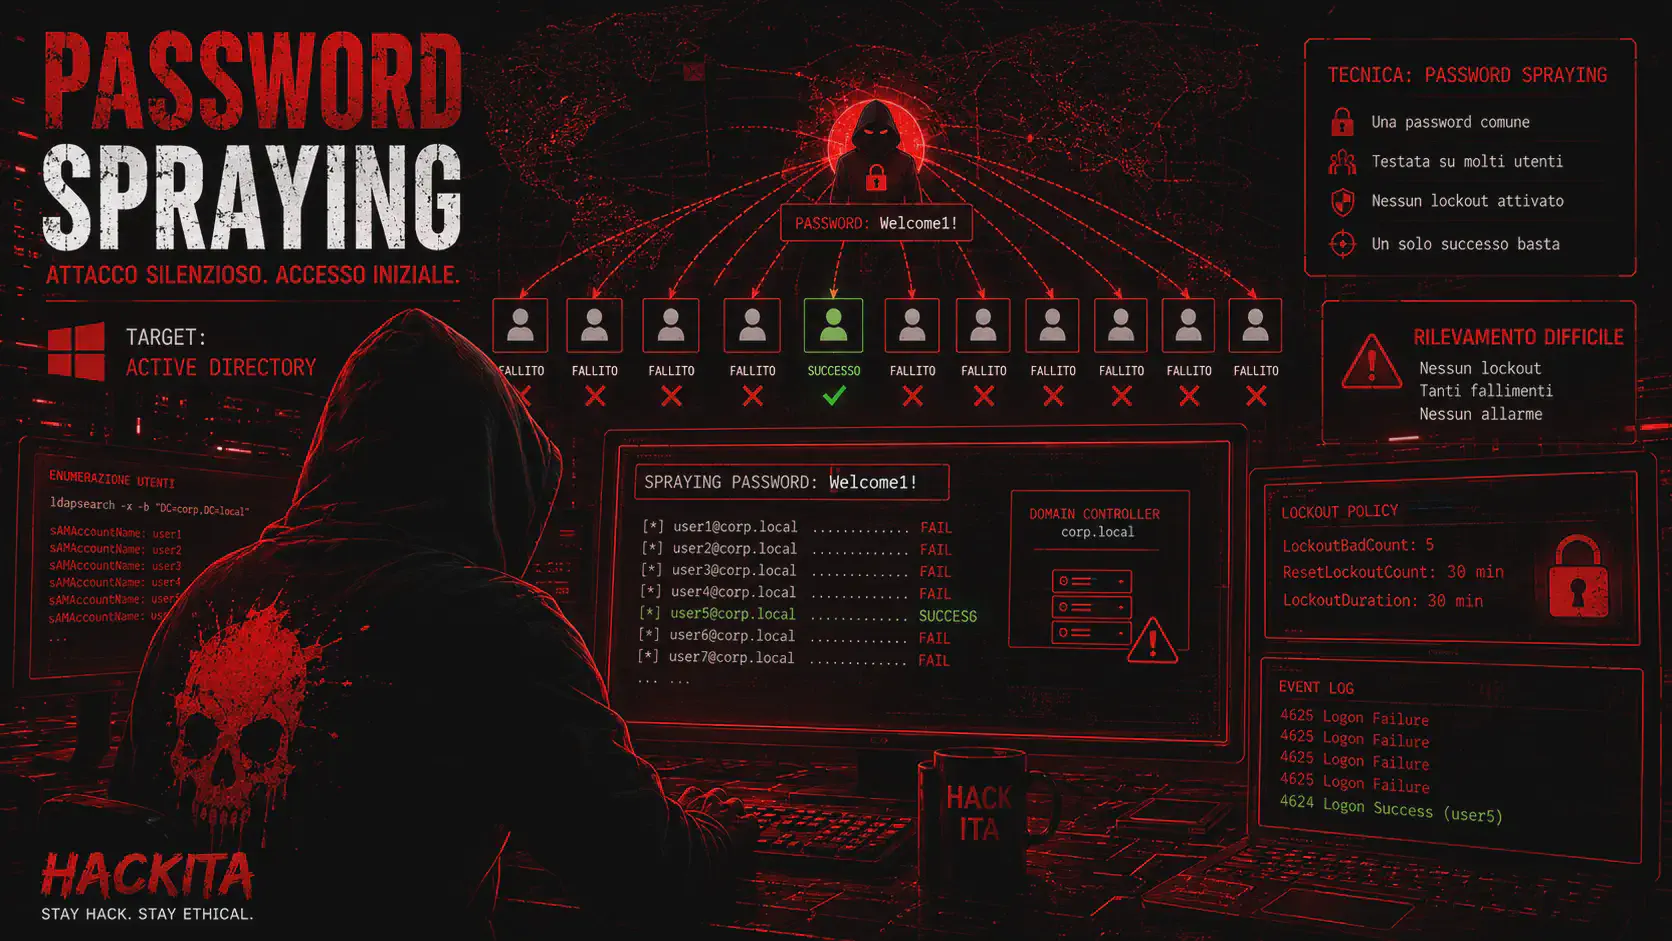 windows
Passwort-Spraying: Ein vollständiger Leitfaden zu AD, AD FS und Entra ID
Erfahren Sie mehr über Active Directory Password Spraying: Techniken, autorisierte Pentesting-Tools, Erkennung und Schutzmaßnahmen gegen den Zugriff mit schwachen Passwörtern.
HIER GEHTS WEITER HIER GEHTS WEITER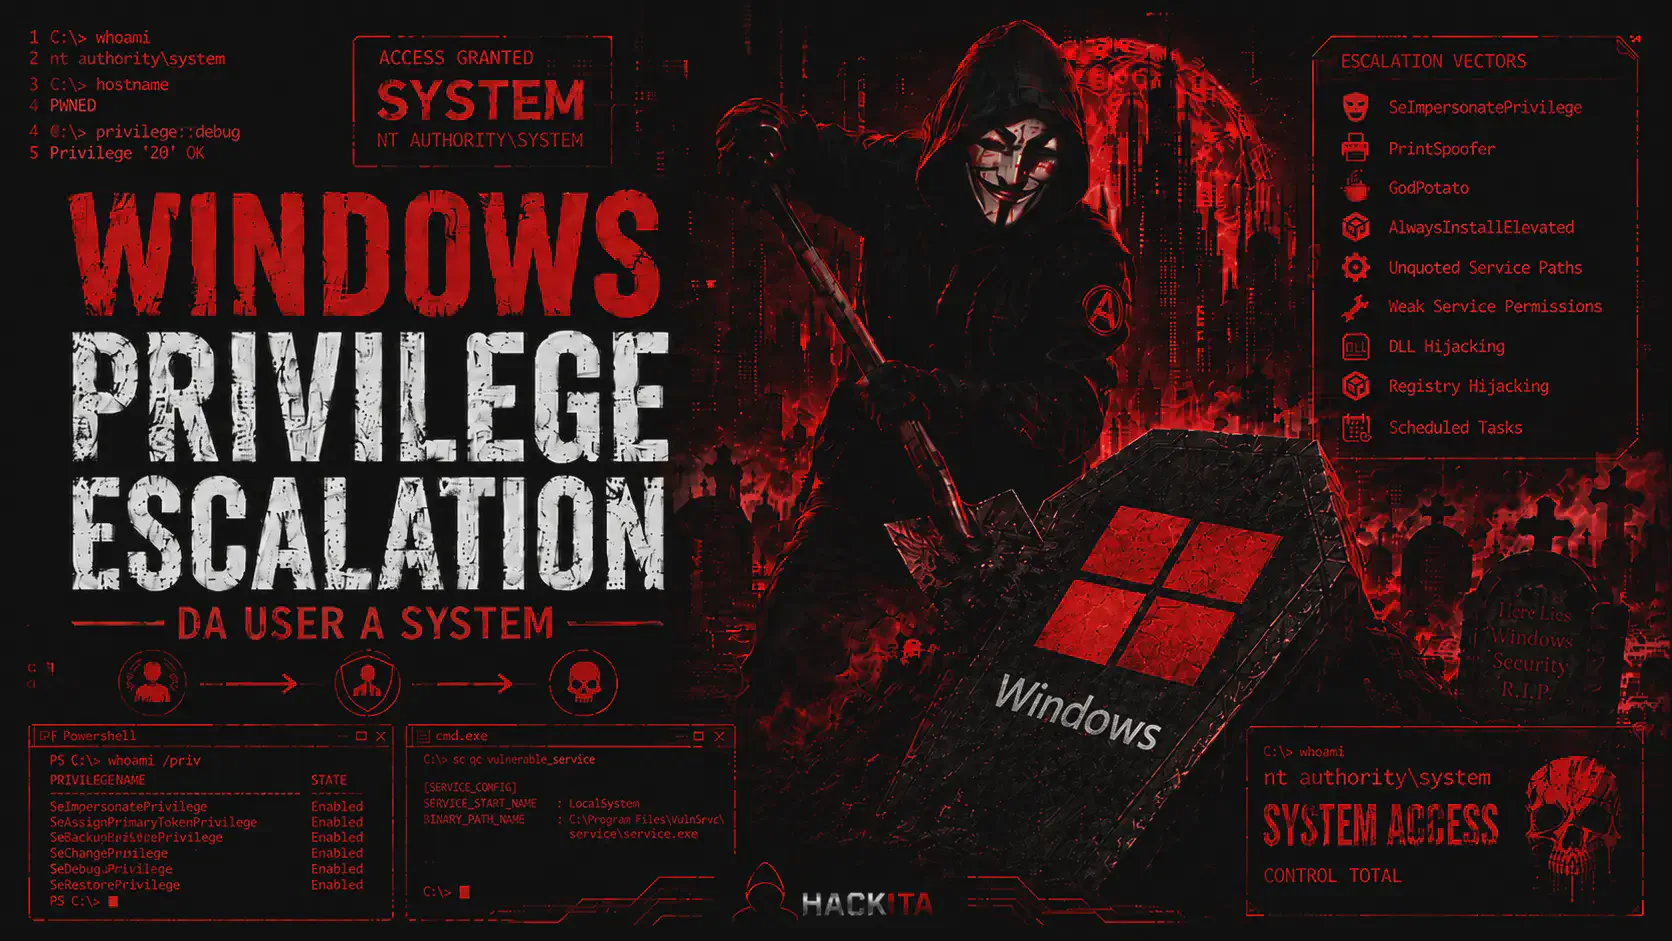 windows
Windows-Privilegienerweiterung: Techniken und Tools zur Erlangung von Systemrechten
Ein Leitfaden zur Rechteausweitung unter Windows: Aufzählung, anfällige Dienste, Token-Impersonierung, DLL-Hijacking, UAC-Umgehung, Erkennung und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeEnableDelegationPrivilege: Privilege AD, S4U und Delegation
Was ist SeEnableDelegationPrivilege, Rechteausweitung, unbeschränkte/beschränkte/RBCD-Varianten, S4U2Self-S4U2Proxy, Fehler, Erkennung und Abwehr?
HIER GEHTS WEITER HIER GEHTS WEITER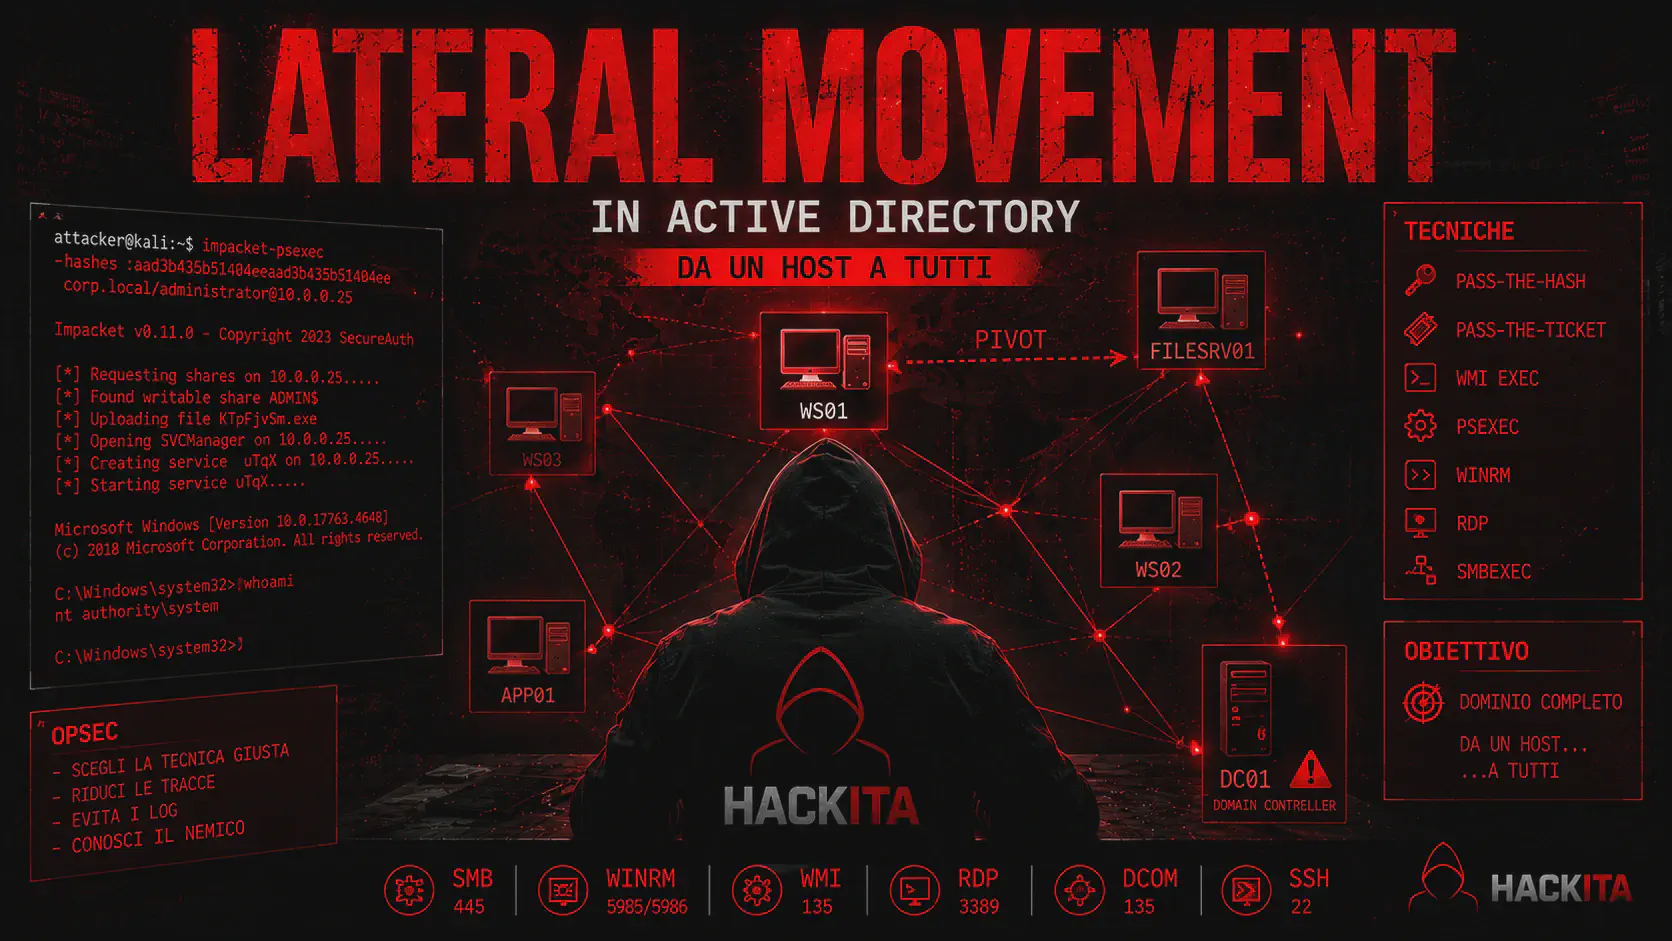 windows
Laterale Bewegung in Active Directory: Techniken, Werkzeuge und OPSEC
Ein Leitfaden zur lateralen Bewegung in Active Directory: Pass-the-Hash, Kerberos, SMB, WMI, WinRM und RDP mit Voraussetzungen, Artefakten, Erkennung und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER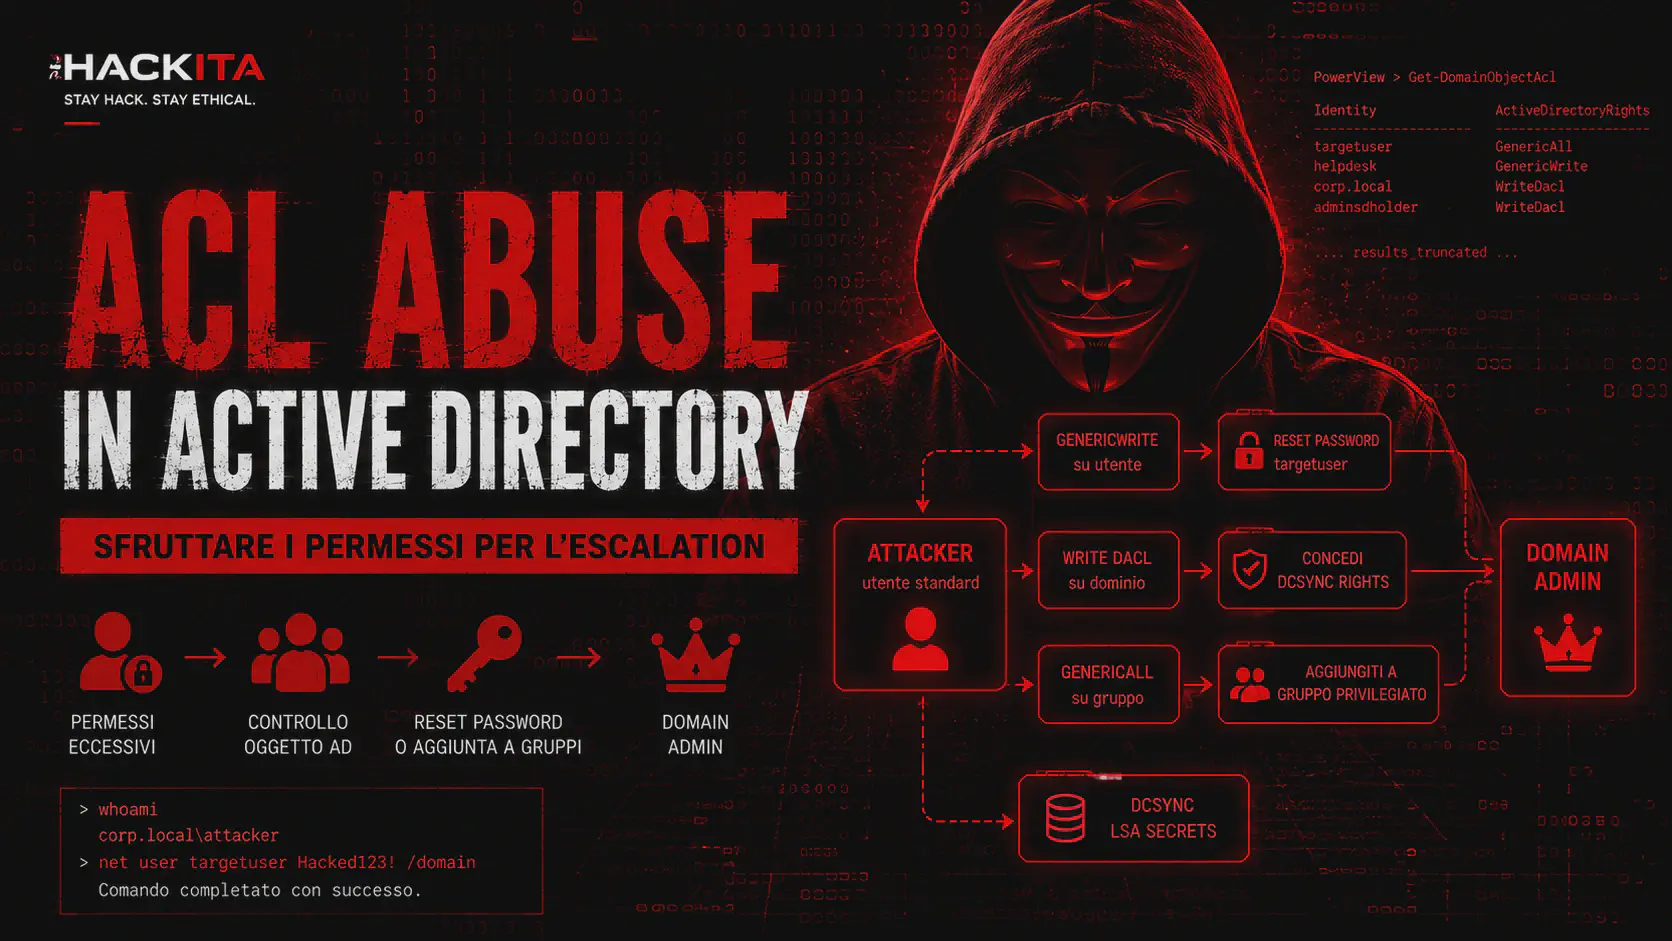 windows
Missbrauch von Zugriffskontrolllisten in Active Directory: GenericAll, WriteDACL und DCSync
Leitfaden zum Missbrauch von ACLs in Active Directory: GenericAll, WriteDACL, Zurücksetzen des Kennworts, RBCD und DCSync mit BloodHound, PowerView, bloodyAD und Impacket.
HIER GEHTS WEITER HIER GEHTS WEITER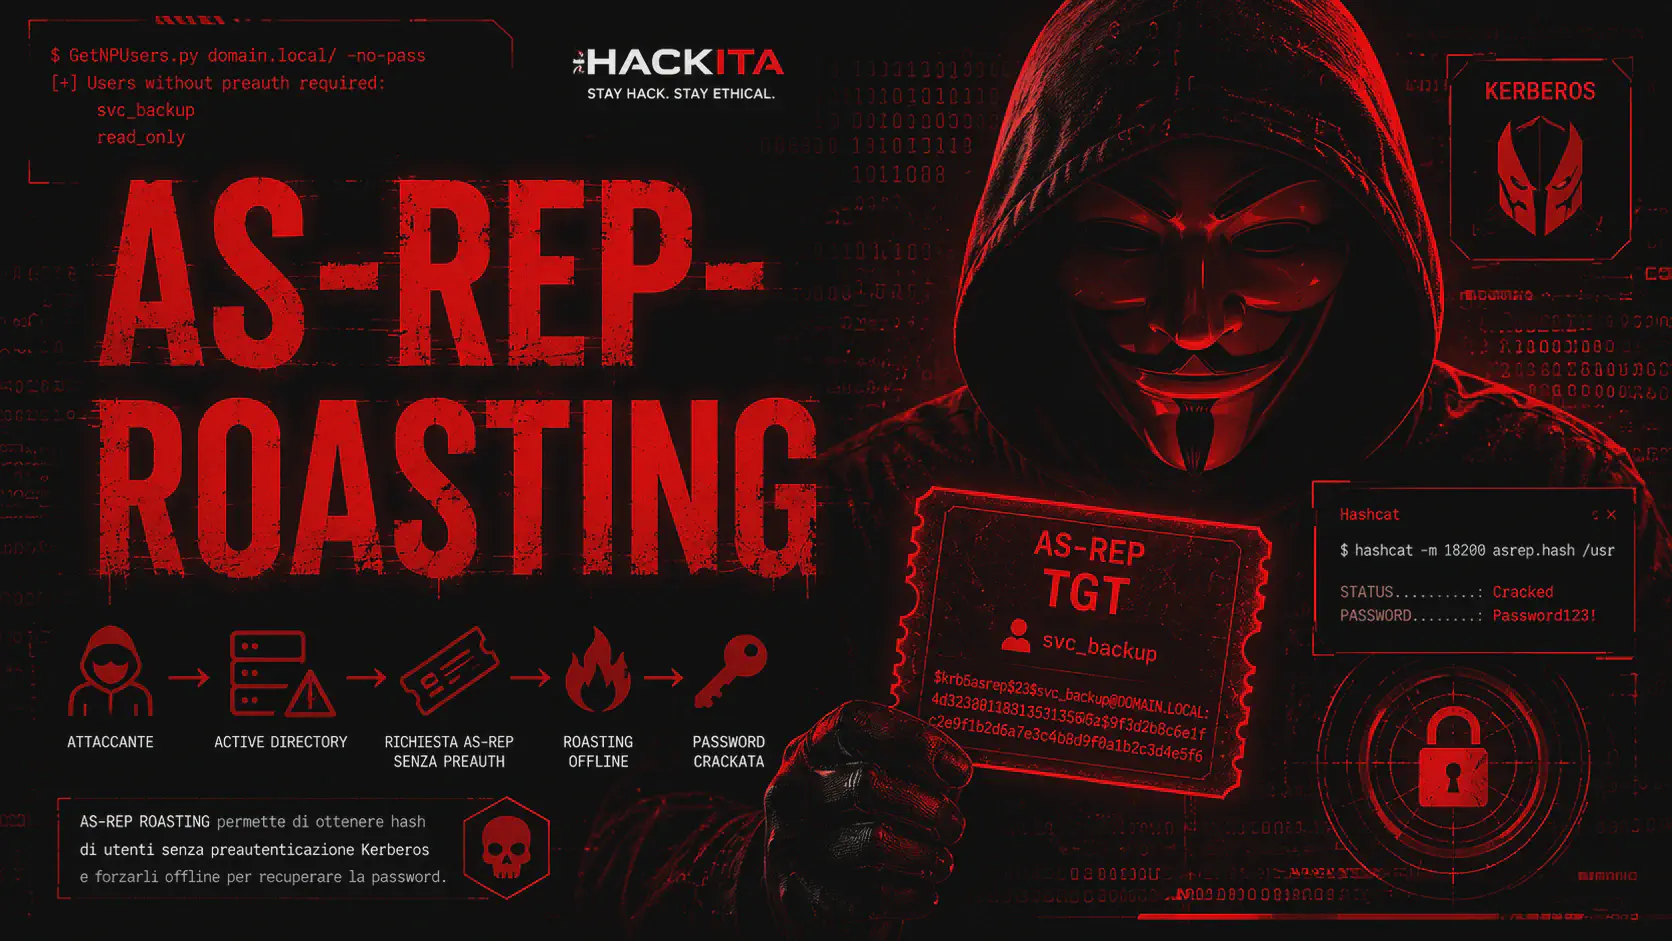 windows
AS-REP Röstung: Kerberos-Haschisch ohne Zertifizierung knacken
AS-REP-Roasting in Active Directory: Kerberos-Hashes ohne Anmeldeinformationen extrahieren und offline mit Impacket, Rubeus und Hashcat knacken. Eine vollständige technische Anleitung.
HIER GEHTS WEITER HIER GEHTS WEITER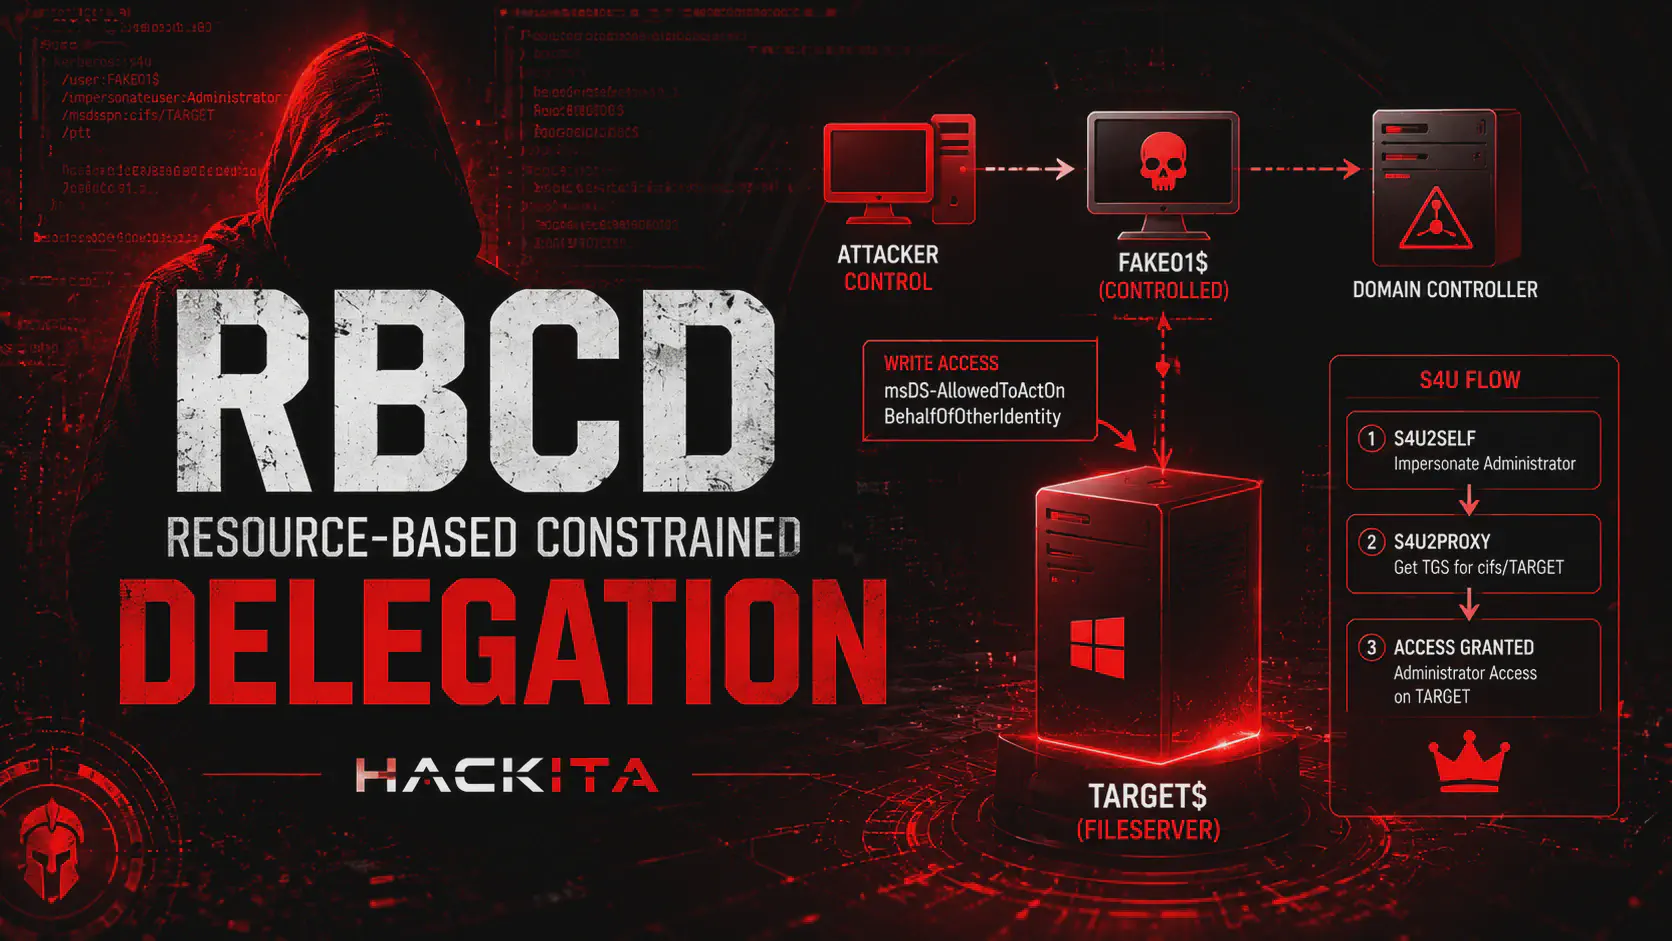 windows
RBCD-Angriff: Ressourcenbasierte eingeschränkte Delegierung von Berechtigungen
RBCD nutzt Schreibzugriff auf msDS-AllowedToActOnBehalfOfOtherIdentity zur Rechteausweitung in Active Directory. Es verwendet Impacket, Rubeus und NTLM-Relay.
HIER GEHTS WEITER HIER GEHTS WEITER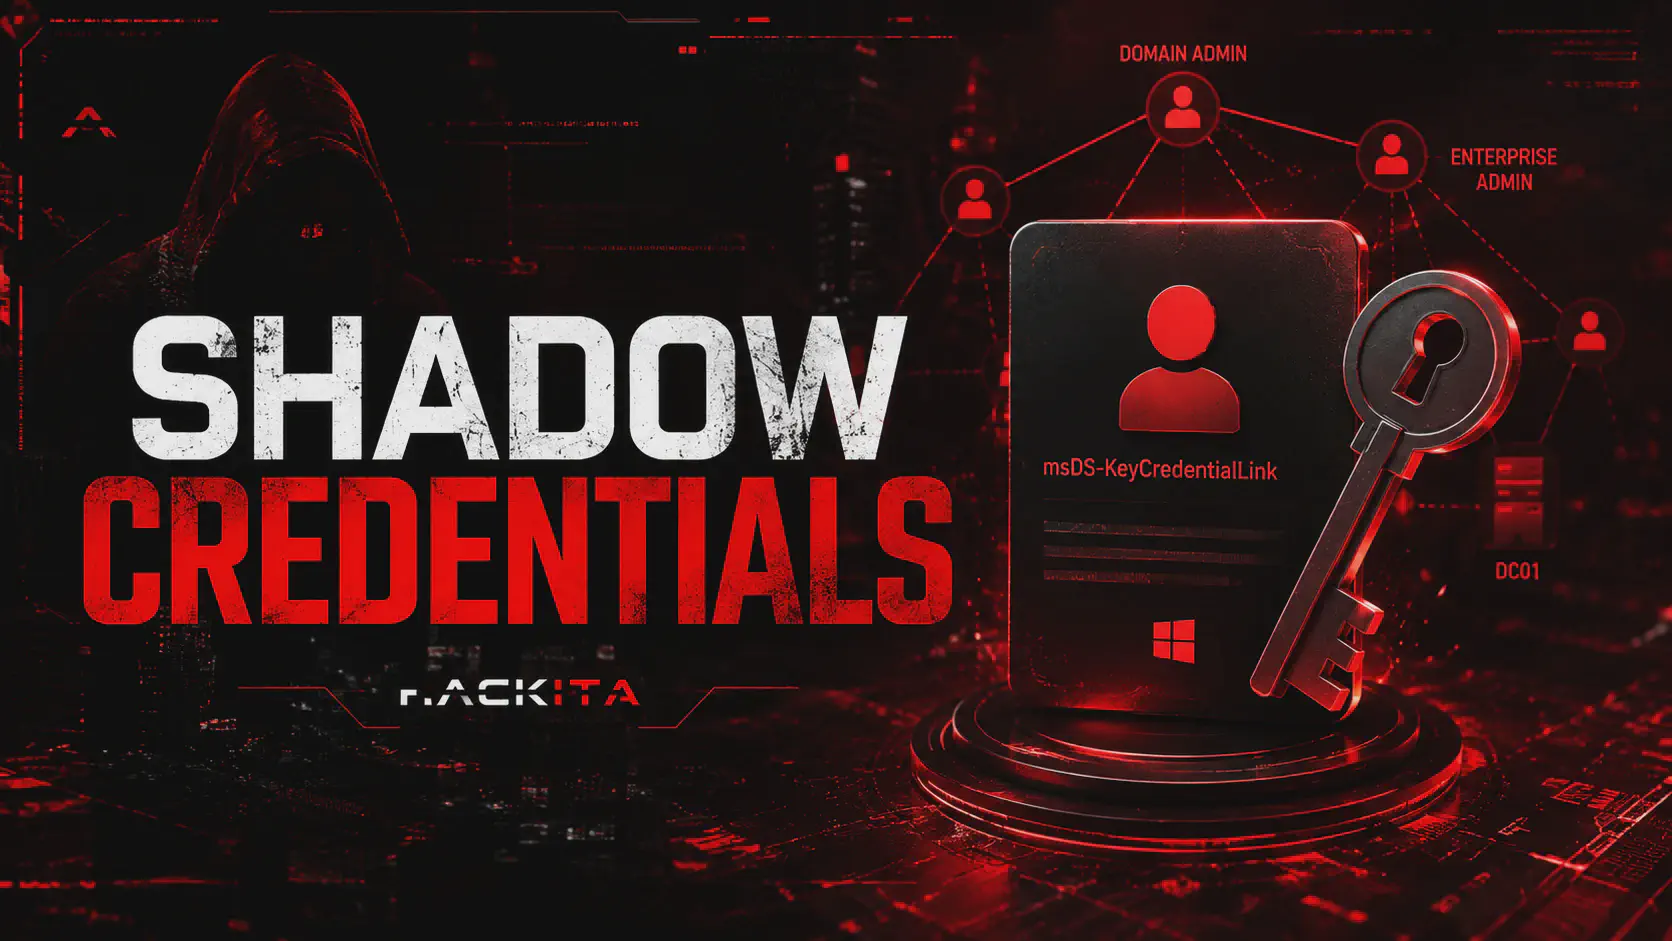 windows
Schattenanmeldeinformationen AD: PrivEsc msDS-KeyCredentialLink
Schatten-Credentials: Nutzen Sie msDS-KeyCredentialLink für die passwortlose Übernahme von AD-Konten. Ein praktischer Leitfaden mit Whisker, pyWhisker und Certipy für AD-Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Golden-Ticket-Angriff: Was er ist, wie er funktioniert und wie man sich in Active Directory schützen kann
Der Golden-Ticket-Angriff ist die gefährlichste Attacke auf Active Directory. Erfahren Sie, wie er funktioniert, wie man ein TGT mit dem krbtgt-Hash fälscht, wie man ihn erkennt und wie man sich mit einem doppelten Reset schützt. Ein umfassender Leitfaden.
HIER GEHTS WEITER HIER GEHTS WEITER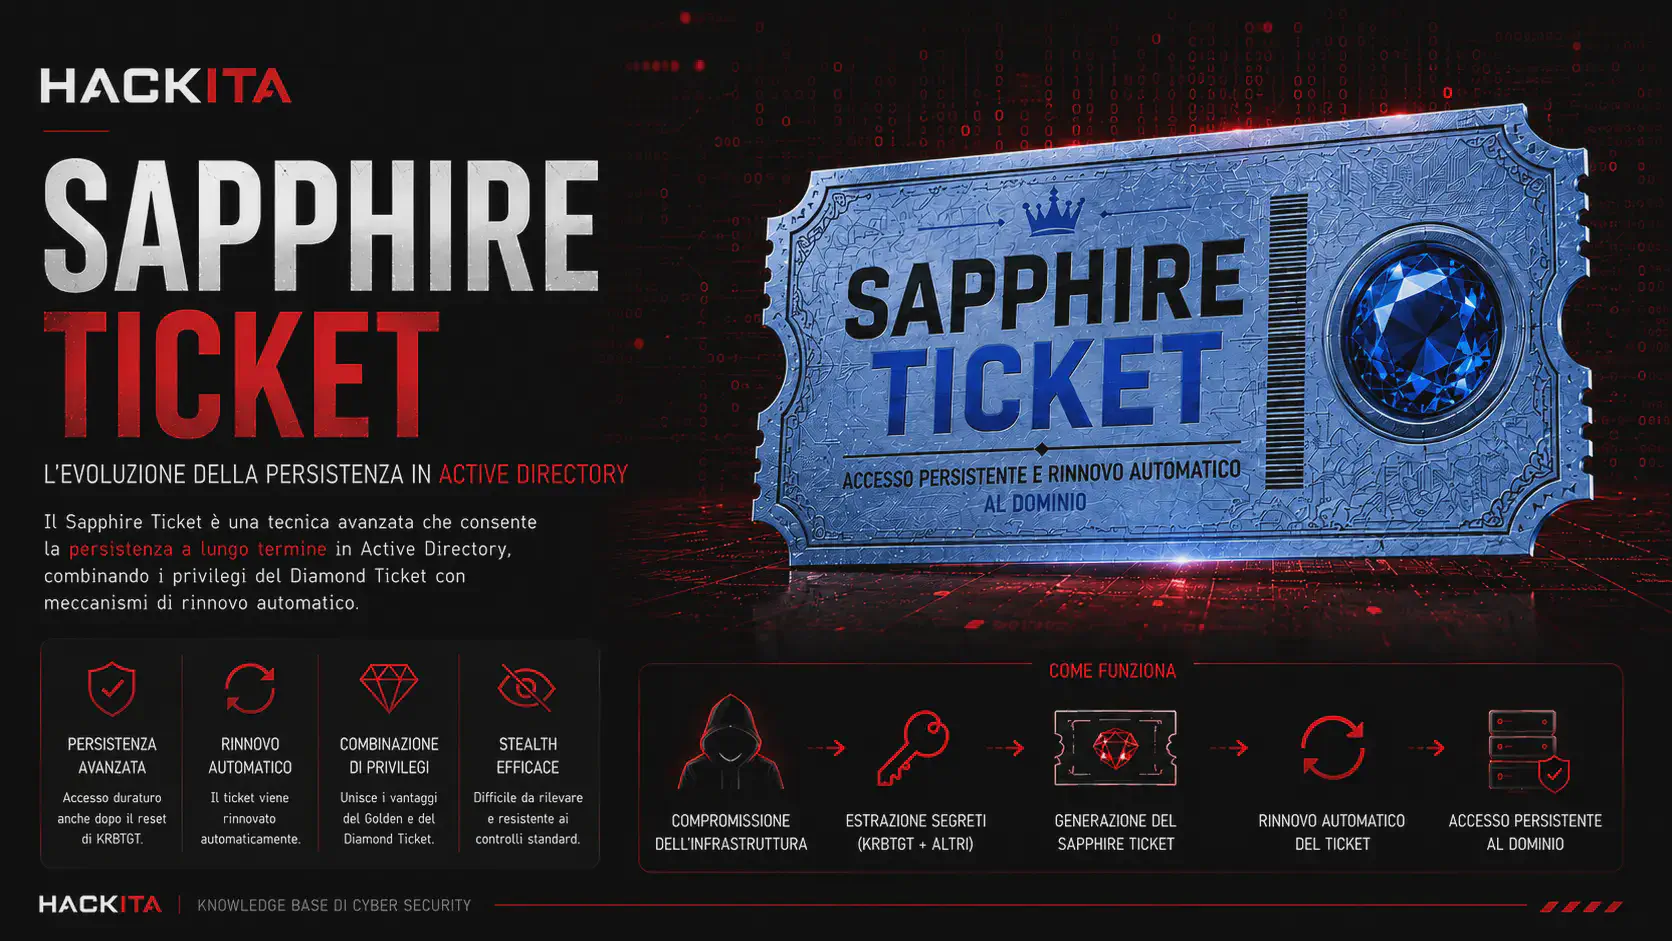 windows
Saphir-Ticket: Kerberos Stealth S4U2Self+U2U-Ticket
Saphir-Ticket: Das unauffälligste Kerberos-Ticket. Kombiniert S4U2Self + U2U für das authentische KDC PAC. Leitfaden zur Paket-Imitation, Unterschiede zu Gold/Diamant, Erkennung und Abwehr.
HIER GEHTS WEITER HIER GEHTS WEITER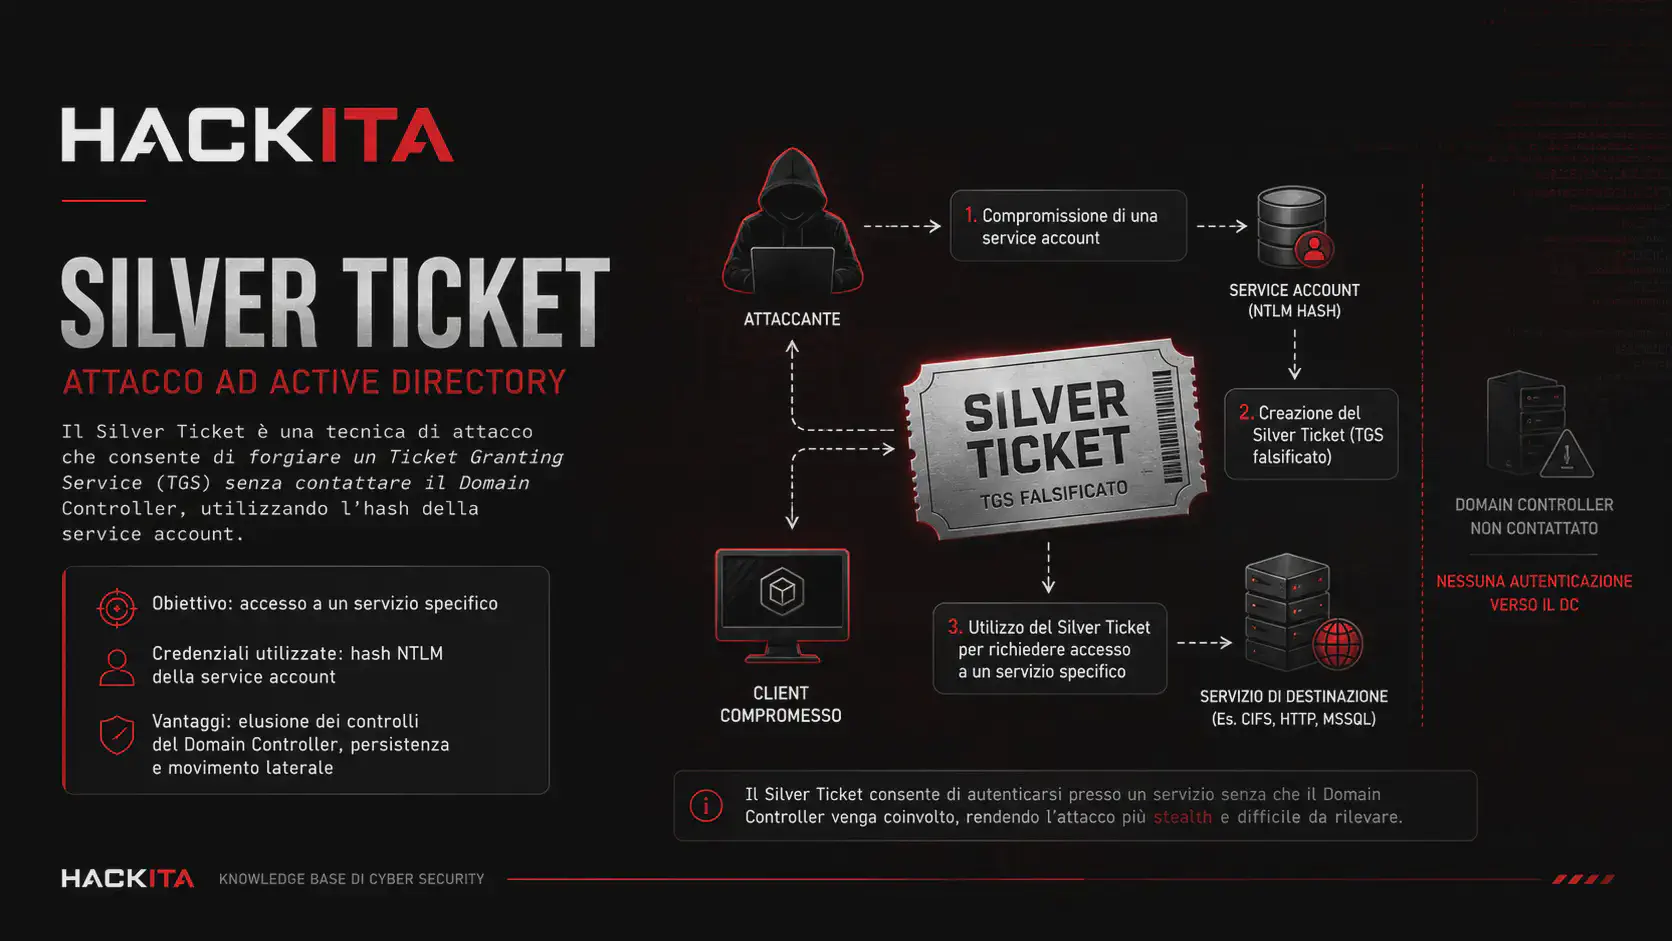 windows
Silberticket-Angriff: Was er ist, wie er funktioniert und wie man sich in AD verteidigen kann
Das Silver Ticket fälscht einen Kerberos TGS mithilfe eines Dienstkonto-Hashs und umgeht dabei den KDC vollständig. Eine vollständige Anleitung: Wie man es erhält, wie man es mit Mimikatz, Rubeus und Impacket fälscht, Szenarien für CIFS, LDAP, MSSQL und HTTP sowie wie man es erkennt.
HIER GEHTS WEITER HIER GEHTS WEITER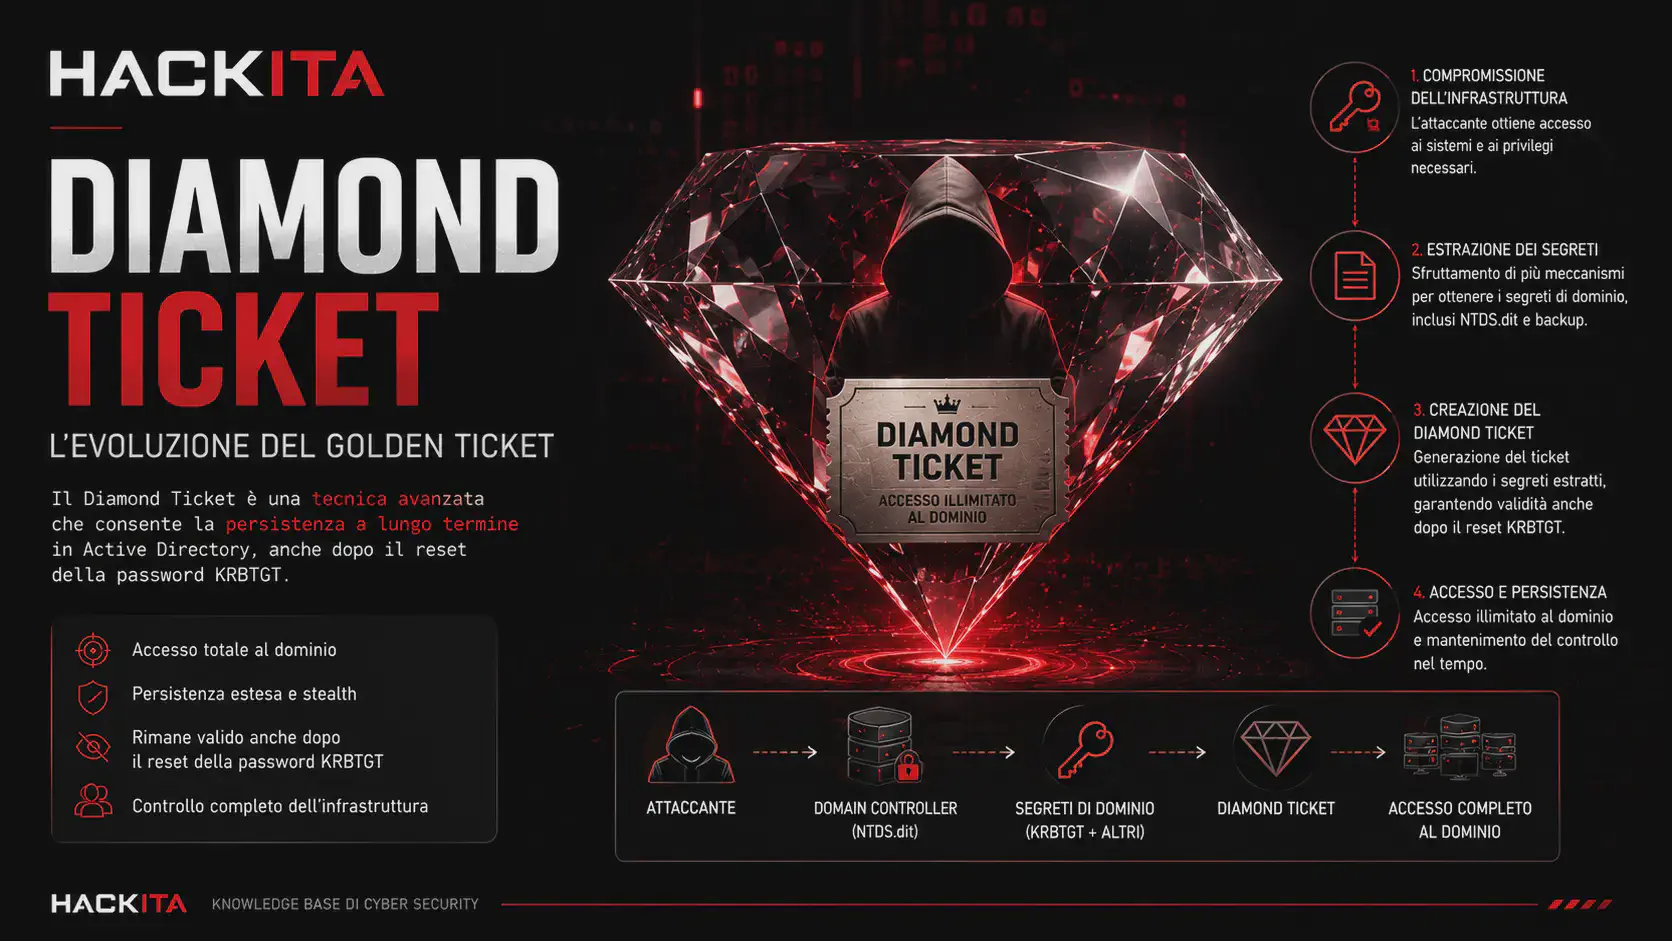 windows
Diamantenticket-Angriff: Die heimliche Weiterentwicklung des goldenen Tickets
Diamond Ticket: Eine getarnte Variante des Golden Tickets mit einem echten TGT zur Umgehung von MDI. Rubeus /ldap /opsec-Anleitung, Impacket, Erkennung und KRBTGT-Reset.
HIER GEHTS WEITER HIER GEHTS WEITER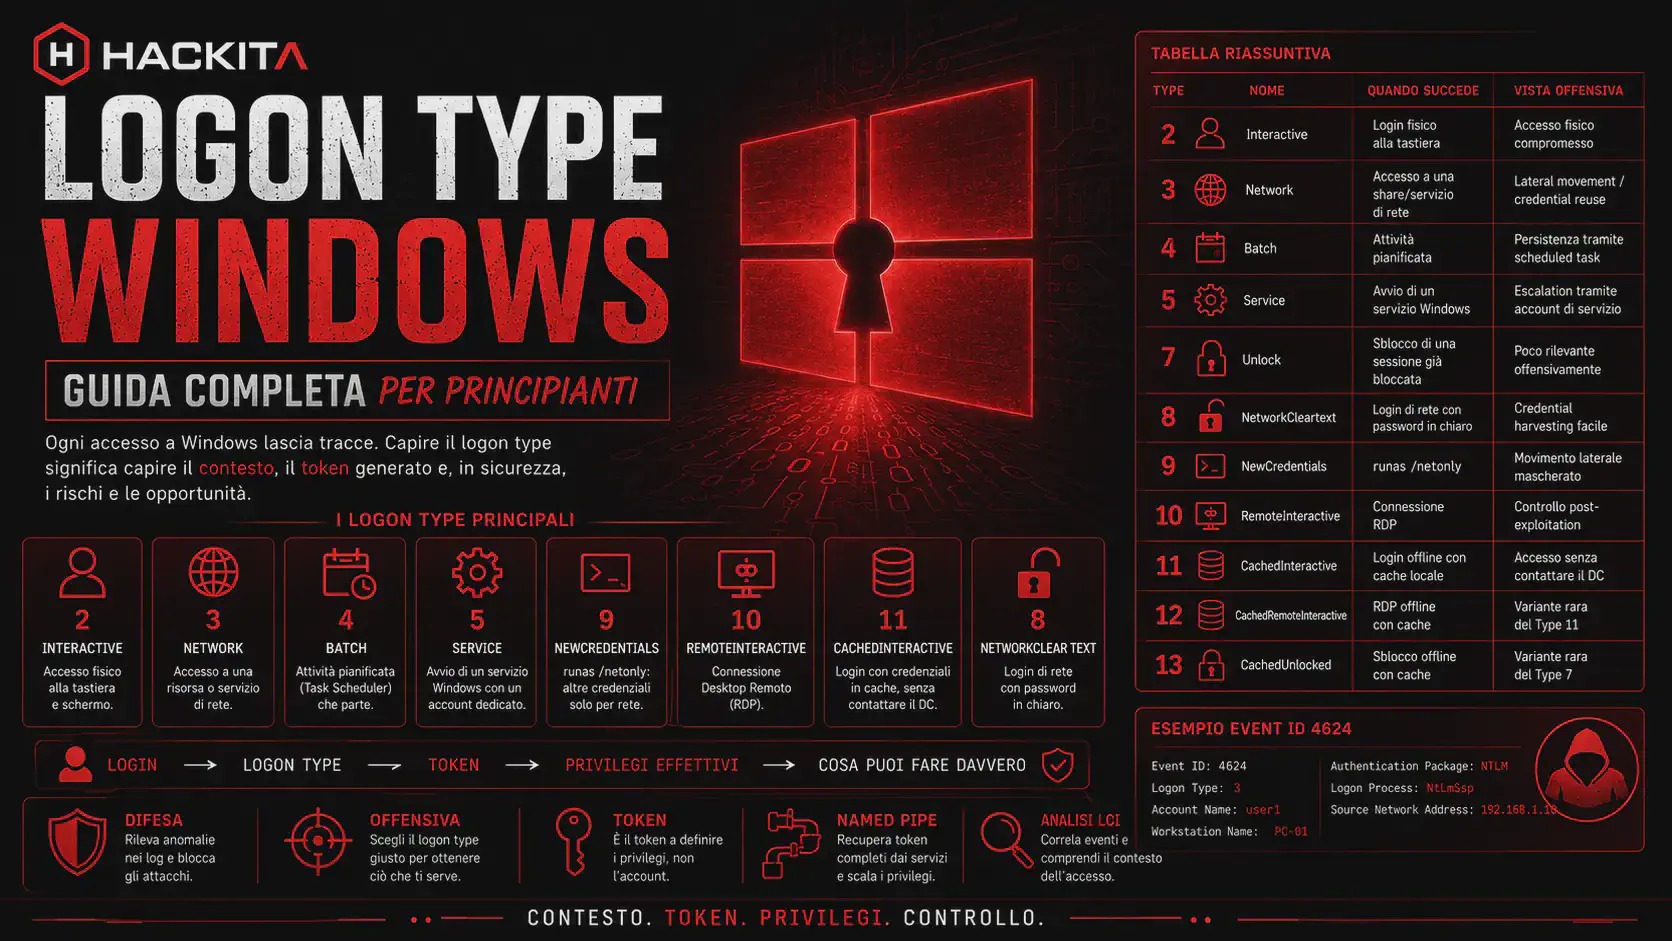 windows
Windows-Anmeldetypen: Leitfaden für Penetrationstester, Red Teamer und SOC-Analysten
Windows-Anmeldetypen: Ein praktischer Leitfaden zu den 13 Anmeldetypen, von interaktiv bis CachedUnlock. Praxisbeispiele und Relevanz für Penetrationstests und Sicherheitsaudits.
HIER GEHTS WEITER HIER GEHTS WEITER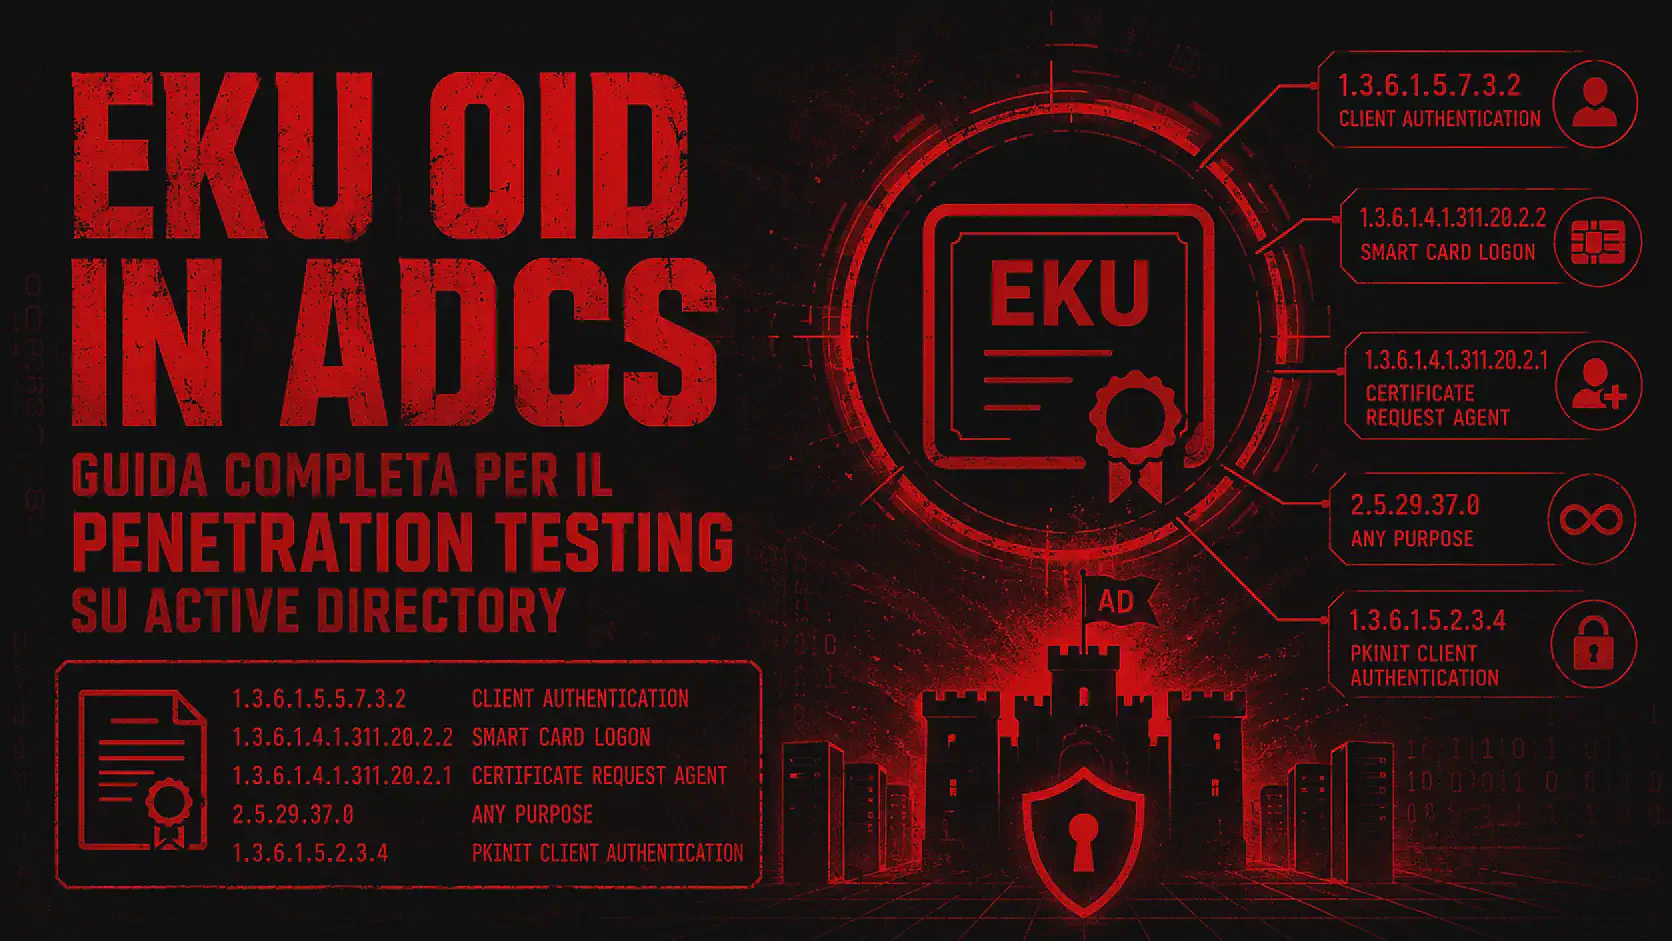 windows
EKU OID in ADCS: Ein vollständiger Leitfaden für Active Directory Penetrationstests
Alle Active Directory-Zertifikat-OID-EKUs aus offensiver Sicht erklärt: welche in ESC1–ESC16 ausgenutzt werden können, PKINIT-Angriffsablauf, Ereignis-ID-Erkennung, FAQ und vollständige Tabelle mit offensiver Relevanz.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeMachineAccountQuota und RBCD: Domänenadministratorrechte mit 5 Befehlen
Vom Standard-Domänenbenutzer zum Domänenadministrator mithilfe von MachineAccountQuota=10 und RBCD. Erstellung von Computerkonten, S4U-Tickets und DCSync. Anleitung für Red-Team-AD-Übungen und Rechteausweitung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeRelabelPrivilege: MIC umgehen und in die Datei SYSTEM schreiben
Erfahren Sie, wie Sie mit SeRelabelPrivilege die Integritätsstufe von Dateien und Verzeichnissen senken, die obligatorische Integritätskontrolle umgehen und eine SYSTEM-Shell erhalten können.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeSecurityPrivilege: Protokolle löschen, SACLs und SIEM-Umgehung
Wie man SeSecurityPrivilege nutzt, um das Sicherheitsprotokoll zu lesen und zu löschen, SACLs zu entfernen und unter Windows unsichtbar zu agieren. Leitfaden für Red-Team-Operationen mit SIEM-Verifizierung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Kerberoasting: Vollständiger Leitfaden – SPN-, TGS-Cracking und Domain-Administration im Jahr 2026
Kerberoasting in Active Directory: SPN-Enumeration mit GetUserSPNs und Rubeus, RC4-Downgrade, Hashcat, gezieltes Kerberoasting und echte OPSEC. Vom Domänenbenutzer zu privilegierten Anmeldeinformationen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeTcbPrivilege: Beliebige LSA-Anmeldesitzung zum SYSTEM
SeTcbPrivilege auf einem Nicht-Systemkonto gefunden? LSA-Sitzungen mit SID-Domänenadministratoren erstellen und SYSTEM-Rechte ohne externe Bedingungen erlangen. Red-Team-Technik.
HIER GEHTS WEITER HIER GEHTS WEITER windows
NTLM: Protokoll, Hash-Erfassung, Pass-the-Hash und Relay auf Active Directory
NTLM von Grund auf erklärt: Handshake, Capture, NetNTLMv2 mit Responder, Pass-the-Hash, Coercion und aktivierte CVE-2026-Schwachstelle. NTLM vs. Kerberos – ein entscheidender Punkt im Penetrationstest für Unternehmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeCreateTokenPrivilege: Token-Fälschung von Zero zu SYSTEM
SeCreateTokenPrivilege für ein Nicht-Systemkonto gefunden? Tokens mit der SID SYSTEM und Domänenadministratoren von Grund auf neu erstellen. NtCreateToken für die SYSTEM-Shell. Red-Team-Technik.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeManageVolumePrivilege: Raw Disk für SAM und NTDS.dit ohne Sperre
Wie man mit SeManageVolumePrivilege und RawCopy SAM-, SYSTEM- und NTDS.dit-Dateien von der physischen Festplatte extrahiert und dabei Sperren und ACLs umgeht. Red-Team-Technik mit direktem Gerätezugriff.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeCreateSymbolicLinkPrivilege: Symlink-Angriff auf Windows über die Shell
Vom einfachen Benutzer zum SYSTEM durch Ersetzen von Systemdateien durch einen symbolischen Link: Was mit SeCreateSymbolicLinkPrivilege und mklink möglich ist. Rechteausweitung und die Red-Team-Technik.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Besitzrechte übernehmen: Vom Administrator zum SYSTEM mit 3 Befehlen
Wie man SeTakeOwnershipPrivilege missbraucht, um die Kontrolle über Systemdateien zu erlangen und die SYSTEM-Shell zu erhalten. takeown + icacls + Binärersetzung. Red-Team-Technik.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeDebugPrivilege: LSASS-Dumps, LOLBins und Rechteausweitung
SeDebugPrivilege-Leitfaden unter Windows: Token-Verifizierung, LSASS-Dump, Comsvcs.dll, NTLM-Anmeldeinformationen, PPL, Credential Guard sowie Erkennungs- und Härtungstechniken.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeRestorePrivilege: Vom Backup-Operator zum SYSTEM in 3 Schritten
Wie man SeRestorePrivilege missbraucht, um Systemdateien zu überschreiben und eine SYSTEM-Shell zu erlangen. ImagePath-Hijacking, DLL-Sideloading, persistente Hintertür. Red-Team-Technik.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeBackupPrivilege: Hash-Dump und vollständige Domäne mit SAM, SYSTEM und NTDS.dit
PrivEsc mit SeBackupPrivilege unter Windows und Active Directory: SAM-, SYSTEM- und SECURITY-Extraktion, Offline-Dump mit secretsdump, Zugriff auf NTDS.dit und Auswirkungen auf kompromittierte Domänen in der Praxis.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeAssignPrimaryTokenPrivilege: Umgehen von Potato-Angriffen auch ohne SeImpersonatePrivilege
Privilegienausweitung mit SeAssignPrimaryTokenPrivilege und Umgehung von Potato-Angriffen unter Windows: Überprüfung der Berechtigungen, Exploits mit GodPotato, JuicyPotato und SweetPotato, reale Szenarien, häufige Fallstricke und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SeLoadDriverPrivilege: Kernel Ring-0 mit BYOVD in 3 Schritten
Ist SeLoadDriverPrivilege aktiviert? Lädt einen anfälligen Treiber in den Kernel, führt Ring-0-Code aus, deaktiviert EDR und umgeht LSASS PPL. Unterstützen Sie BYOVD mit Capcom.sys und EDRSandBlast.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Offenlegung von NTLM-Informationen: Auflisten von Domäne, Hostname und Betriebssystem ohne Anmeldeinformationen
Die NTLM-Authentifizierung über HTTP liefert mit einem einzigen GET-Request ohne Anmeldeinformationen AD-Domäne, NetBIOS-Namen, Hostnamen und Betriebssystemversion. Dies ist eine essenzielle Aufklärungstechnik für Red Teams im Exchange- und IIS-Bereich. Lernen Sie curl, Nmap, Burp und die entsprechenden Schutzmaßnahmen kennen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
RARP – Was ist das? Reverse ARP zur Aufdeckung von Legacy- und OT-Netzwerken.
RARP: Was es ist, wie es funktioniert und warum es bei Penetrationstests in Legacy-Netzwerken, OT/ICS und PXE-Boot immer noch wichtig ist: Anfrage/Antwort, Spoofing, Boot-Hijacking und die Unterschiede zu ARP und DHCP.
HIER GEHTS WEITER HIER GEHTS WEITER windows
DPAPI-Angriff in Active Directory: Extrahieren verschlüsselter Passwörter und Hauptschlüssel
Vollständiger Leitfaden zu DPAPI in einem Active Directory Penetrationstest: Masterkey, Anmeldeinformationsdateien, Chrome/Edge offline mit pypykatz, LSASS-Dump LOLBin, DSInternals und DonPAPI.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC15 ADCS (CVE-2024-49019): EKUwu, PrivEsc und Injektion
ESC15 ermöglicht Rechteausweitung in Active Directory über CVE-2024-49019: Anwendungsrichtlinieneinschleusung in V1-Vorlagen verändert die Zertifikatsverwendung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC16 ADCS: CA ohne SID-Sicherheitserweiterung, Exploit und Behebung
ESC16 in AD CS: Die Zertifizierungsstelle (CA) fügt die SID nicht in die Zertifikate ein. Erfahren Sie mehr über die Identifizierung mit Certipy, Privilegienverwaltung, die ESC16+ESC6-Kette und die bis 2026 aktualisierten Schutzmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC10 AD CS: PrivEsc, Schwache Zertifikatszuordnung in Schannel
ESC10 AD CS nutzt die schwache Zertifikatszuordnung von Schannel zur Rechteausweitung über LDAPS. Anleitung mit Certipy, UPN-Manipulation, Erkennung und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC11 AD CS: NTLM Relay RPC, Zertifikats- und Privilegienausweitung
Eine gegenüber ESC11 anfällige Zertifizierungsstelle kann NTLM-Relay über RPC akzeptieren. Wie lassen sich die Konfiguration und die Berechtigungen erkennen, die Auswirkungen auf Zertifikate bewerten und Missbrauch verhindern?
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC12 AD CS: Privesc via YubiHSM2 and Golden Certificates
ESC12 in AD CS handelt von YubiHSM2 KSP-Missbrauch auf Windows CA: Rechteausweitung in Active Directory und Verwendung von Certipy nach lokaler Kompromittierung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC13 AD CS: Privesc mit Ausstellungsrichtlinie OID und Zertifikat
Privilegieneskalation in Active Directory über ESC13: Certipy erkennt mit AD-Gruppen verknüpfte Ausstellungsrichtlinien-OIDs und erklärt Privilegienmissbrauch über Kerberos TGT.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC14 AD CS: Privilegienverwaltung mit alternativen Sicherheitsidentitäten und Zertifikat
Rechteausweitung in Active Directory: ESC14 nutzt schwache X.509-Zuordnungen in altSecurityIdentities aus, um Windows-Konten über Zertifikate zu imitieren.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC8 AD CS: PrivEsc, NTLM Relay Attack mit Certipy und PKINIT
ESC8-Berechtigungsausweitung nutzt NTLM-Relay gegen AD CS /certsrv/-Endpunkte, um privilegierte Zertifikate zu erhalten. Anleitung zu Certipy und NTLM-Konvertierung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC9 ADCS: Rechteausweitung über Vorlage ohne SID-Sicherheitserweiterung
ESC9 verwendet AD CS-Vorlagen ohne die SID-Sicherheitserweiterung, um privilegierte Benutzer zu imitieren. Ein praktischer Leitfaden mit Zertifikats- und UPN-Manipulation.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC3 AD CS: Registrierungsagent und Active Directory-Berechtigungen
Ein praktischer Leitfaden zu ESC3 in AD CS: Vorlagen mit Certipy auflisten, Registrierungsagentenzertifikate analysieren und in die Rechteausweitung in Windows AD eintauchen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC4 AD CS PrivEsc: Template Hijacking mit Zertifikat
ESC4 ADCS Privilege Escalation: Schwache ACLs auf Zertifikatvorlagen erkennen, diese mit Certipy in ESC1-Zertifikate umwandeln und den Pfad zum Domänenadministrator analysieren.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC5 AD CS: ACL PKI, CA-Kompromittierung und Golden Certificate
Lernen Sie mehr über die Rechteausweitung nach ESC5 in Windows Active Directory (AD CS): Auflisten von PKI-ACLs mit Certipy und PowerShell, Überprüfen von NTAuthCertificates und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC6 AD CS: SAN-Injection mit Zertifikats- und Privilegieneskalation
PrivEsc ESC6 in AD CS mit Certipy: Überprüfung von EDITF_ATTRIBUTESUBJECTALTNAME2, SAN-Injection und Unterschiede zwischen ESC9 und ESC16, mit praktischen Prüfungen und Gegenmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC7 AD CS: Zertifikatsverwaltung, Verwaltung von Zertifizierungsstellen und Rechteausweitung
Entdecken Sie ESC7 in AD CS: Nutzen Sie die Verwaltung von CA-Berechtigungen mit Certipy und privesc, überprüfen Sie den SubCA-Pfad und wenden Sie Erkennungs- und Abhilfemaßnahmen in AD-Umgebungen an.
HIER GEHTS WEITER HIER GEHTS WEITER windows
AD CS Privilege Escalation: Alle ESC1–ESC16-Techniken mit Certipy (Leitfaden für Active Directory-Angriffe)
AD CS-Berechtigungsausweitung in Active Directory: Ein vollständiger Leitfaden zu ESC1- bis ESC16-Techniken mit Certipy. Erfahren Sie, wie Sie Domänenadministratorrechte erlangen, indem Sie falsch konfigurierte Zertifikatvorlagen und Zertifizierungsstellen ausnutzen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC1 AD CS: Exploit und Privilegieneskalation mit Zertifikat
Ein praktischer Leitfaden zu ESC1 in Active Directory: Analyse anfälliger Vorlagen mit Certipy, Kerberos-Authentifizierung, Erkennung, Privilegienverwaltung und Sicherheitsabmilderung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
ESC2 AD CS: Beliebiger Zweck EKU, Registrierungsbeauftragter und Zertifikat
ESC2 in Active Directory Certificate Services: Windows-Privilegienausweitung mit der Any Purpose EKU-Vorlage, Exploits mit Certipy und Gegenmaßnahmen für sichere AD CS.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Active Directory Pentesting 2026: Vollständiger Leitfaden zu Kerberos, NTLM und Rechteausweitung
Active Directory Pentesting operational erklärt: AD-Architektur, Kerberos vs. NTLM, BloodHound, Kerberoasting, AS-REP Roasting, NTLM Relay, ACL-Missbrauch, AD CS, DCSync, Golden Ticket, Shadow Credentials und reale Verteidigungsmaßnahmen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Kerberos: Was ist das?, Authentifizierung, Port 88, Active Directory
Funktionsweise von Kerberos unter Windows: KDC, TGT- und TGS-Tickets, TCP/UDP-Port 88, Kerberos vs. NTLM und LDAP. Konfiguration, Fehler, Sicherheit und Angriffe über die Kommandozeile.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Mimikatz: Vollständiger Leitfaden zum Auslesen von Anmeldeinformationen und zum Angriff auf Active Directory
Mimikatz erklärte Penetrationstestern: LSASS-Anmeldeinformationsextraktion, DCSync, Golden Ticket, Pass-the-Hash und Active Directory-Angriffe mit praktischen Beispielen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Smbexec: SMB-Remoteausführung und laterale Bewegung in Active Directory
SMBExec: Ein praktischer Leitfaden zur Remote-Ausführung unter Windows: Unauffällige laterale Bewegung über SMB ohne Festplattendateien. Eine dateilose Alternative zu PsExec für AD-Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Sicherheitsgurt: Fensteraufzählung für die Nachnutzungs- und Situationserkennung
Seatbelt ist ein Windows-Enumerationstool, das System-, Benutzer-, Berechtigungs- und Konfigurationsinformationen sammelt, die für die Rechteausweitung nützlich sind.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SharpChrome: Browser-Anmeldeinformationen unter Windows auslesen (DPAPI-Missbrauch)
SharpChrome: Browser-Anmeldeinformationen unter Windows auslesen (DPAPI-Missbrauch)
HIER GEHTS WEITER HIER GEHTS WEITER windows
SharpDPAPI: DPAPI-Missbrauch zur Entschlüsselung von Anmeldeinformationen unter Windows
SharpDPAPI ermöglicht das Extrahieren und Entschlüsseln von DPAPI-geschützten Anmeldeinformationen unter Windows. Dieses fortschrittliche Tool dient dem Zugriff auf Anmeldeinformationen und der lateralen Bewegung in Netzwerken.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SharpUp: Befehle und Prüfungen zur Windows-Berechtigungsausweitung
SharpUp (GhostPack) Leitfaden: Befehle, praktische Überprüfungen (ModifiableServices, AlwaysInstallElevated, DLL-Hijacking) und wie man diese zur Rechteausweitung unter Windows ausnutzt.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Sherlock: Automatisierter Windows-Berechtigungsausweitungs-Checker
Sherlock identifiziert Sicherheitslücken zur Rechteausweitung unter Windows durch den Vergleich installierter Patches und bekannter CVEs. Ein schnelles Tool zur Ermittlung lokaler Berechtigungen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Rubeus: Kerberos-Angriffe in Active Directory (2026)
Rubeus ist das Referenz-C#-Tool für Kerberos-Angriffe in Active Directory. Entdecken Sie Kerberoasting, AS-REP Roasting, Pass-the-Ticket und S4U mit realer Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Windows Pass-the-Hash: Angriff, Funktionsweise und passwortloser Zugriff
Lernen Sie Pass-the-Hash (PtH) unter Windows kennen: wie es funktioniert, wie man NTLM-Hashes nutzt, um passwortlosen Zugriff zu erhalten, und Techniken für die laterale Bewegung in der Praxis.
HIER GEHTS WEITER HIER GEHTS WEITER windows
PsExec unter Windows: Download, Befehle und vollständige Anleitung
PsExec unter Windows: Offizieller Download, Installation, Syntax und Remote-Befehle. Leitfaden zu PowerShell, PSEXESVC.exe, Pass-the-Hash mit Impacket und Erkennung.
HIER GEHTS WEITER HIER GEHTS WEITER windows
JAWS: Windows Post-Exploitation Enumeration for Privilege Escalation
JAWS ist ein PowerShell-Skript zur automatischen Enumeration kompromittierter Windows-Hosts, das nützlich ist, um Fehlkonfigurationen und Wege zur Rechteausweitung zu identifizieren.
HIER GEHTS WEITER HIER GEHTS WEITER windows
DCSync: Active Directory-Anmeldeinformationen werden durch Replikationsmissbrauch ausgelesen
DCSync ist eine Active Directory-Technik, die es ermöglicht, Anmeldeinformationshashes durch Ausnutzung des Domänenreplikationsmechanismus zu extrahieren. Sie wird nach erfolgter Kompromittierung eingesetzt, um NTLM-Hashes privilegierter Benutzer ohne direkten Zugriff auf den Domänencontroller zu erhalten.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Adfind: Erweiterte Active Directory-Enumeration im Penetrationstesting
AdFind ist ein Tool zur Auflistung von Active Directory-Objekten mittels LDAP-Abfragen über die Befehlszeile. Ein praktischer Leitfaden zur Verwendung während der Domänenauflistung im Rahmen eines Penetrationstests.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Hintertür für geplante Aufgaben: Windows-Persistenz durch geplante Aufgaben im Penetrationstest
Hintertür für geplante Aufgaben: Persistenz unter Windows über die Aufgabenplanung mit schtasks und PowerShell. Tarntechniken, EDR-Umgehung, Protokollerkennung und reale Red-Team-Szenarien.
HIER GEHTS WEITER HIER GEHTS WEITER windows
Certutil.exe: Herunterladen und Kodieren für Living Off The Land unter Windows
Praktischer Leitfaden zu Certutil.exe für Windows-Penetrationstests: Dateidownload, Base64-Kodierung, Hash-Verifizierung und AV-Umgehung. Leben ohne Risiko mit dem nativen Tool.
HIER GEHTS WEITER HIER GEHTS WEITER windows
MSSQL-Penetrationstest: Port 1433, Enumeration, Angriff und Payload
Lernen Sie, wie Sie MSSQL (Port 1433) auflisten und verknüpfen: Penetrationstests auf schwache Anmeldeinformationen, xp_dirtree für NTLM-Hashes, xp_cmdshell für RCE und Pivoting auf verknüpften Servern
HIER GEHTS WEITER HIER GEHTS WEITER windows
LDAP-Port 389: Was er ist, wie er funktioniert und Penetrationstests in Active Directory
LDAPS auf 636, LDAP-Server, LDAP-Authentifizierung, Abfragen und Filter, Nullbindung, Benutzer und SPNs, offengelegte Anmeldeinformationen, Signierung, Weiterleitung, Einschleusung und Fehlkonfigurationen.
HIER GEHTS WEITER HIER GEHTS WEITER windows
SMB-Port 445 unter Windows: Was er ist, Enumeration und Penetrationstests
SMB 445-Protokoll: Welchen Port verwendet es, der Unterschied zu 139, Freigabe, Samba-Server unter Linux, Mounten, Null-Session, Signieren, NTLM-Relay, EternalBlue, Pass-the-Hash.
HIER GEHTS WEITER HIER GEHTS WEITER